


Франция обвинила Иран в атаке на холодильники 700 торговых точек
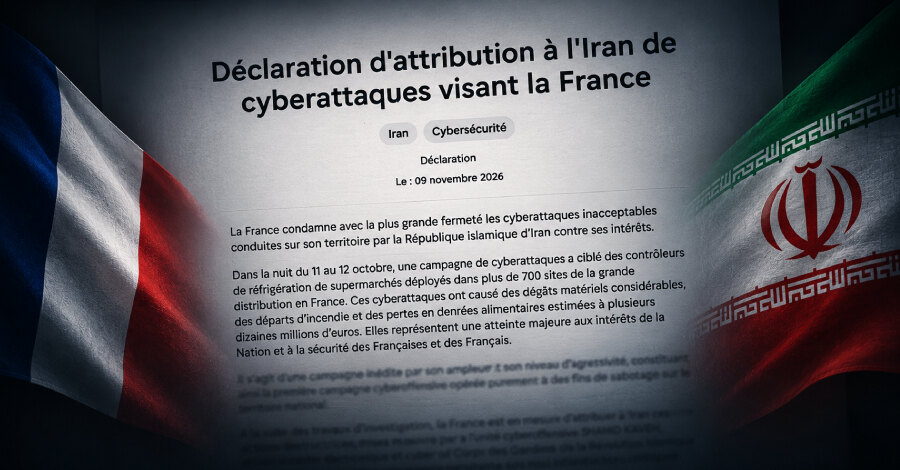
Французские власти заявили, что октябрьская атака на холодильные контроллеры примерно в 700 торговых точках была проведена подразделением Shahid Kaveh, связанным с Корпусом стражей исламской революции Ирана. Злоумышленники в ночь на 11 октября изменили параметры оттайки, что привело к порче продуктов на несколько десятков миллионов евро и примерно к 20 пожарам.
Пострадавшими стали крупные ретейлеры Casino, Leclerc, Coopérative U, Metro, Carrefour и Intermarché. Среди целей также были небольшие мясные лавки, бойня и кооперативные пищевые предприятия. Французский МИД намерен вызвать посла Ирана и предложить европейским партнёрам новые санкции против причастных организаций и лиц.
Как изменилась работа оборудования
Прокуратура Парижа сообщила, что атакующие получили удалённый контроль над контроллерами Danfoss и Dixell через веб-интерфейсы. Они запускали аномальные циклы оттайки без временного ограничения и отключали предупреждения температурных датчиков, которые должны срабатывать при превышении заданного порога.
Координационный центр киберкризисов C4 также связал кампанию с одновременной разведкой оборудования Schneider Electric на нескольких малых гидроэнергетических объектах. Последствия для этих систем власти охарактеризовали как умеренные. Министерство назвало операцию первой наступательной киберкампанией на территории Франции, проведённой исключительно для саботажа.
Аргументы французских служб
В C4 входят Национальное агентство безопасности информационных систем Франции ANSSI, DGSE, DGSI, Генеральная дирекция по вооружению и киберкомандование. Центр указал на четыре признака, связывающих операцию с КСИР и Shahid Kaveh: общую инфраструктуру с разведкой систем Schneider Electric, характерные с апреля техники, применение сканера FOFA и публикацию связанного с группой ресурса CyberbanNews уже 13 октября.
Следствие, которое ведут французское подразделение по борьбе с киберпреступностью OFAC и DGSI, также заявило о методе атаки, типичном для этой группы, следах персидского языка и IP-адресах, ведущих к устройствам в Иране. Парижская прокуратура открыла расследование в отношении руководителя подразделения, двух его заместителей и других установленных участников, а также запросила международные ордера на арест.
Какие меры рекомендованы операторам
CERT-FR сообщил о многочисленных компрометациях в четырёх семействах устройств: Danfoss AK-SM и AK-SC, Copeland xweb и Dixell xweb. В уведомлении, обновлённом 16 октября, отмечено, что кампании против такого оборудования, вероятно, продолжаются, а публикация интерфейса управления в интернете противоречит базовой практике защиты.
Для нескомпрометированных устройств CERT-FR советует убрать прямой доступ из интернета, проверить конфигурацию, прежде всего диапазоны оттайки, и восстанавливать доступ только через защищённую VPN или закрытую сеть. Для Danfoss также рекомендованы обновление прошивки, уровень безопасности Strict и смена заводских паролей.
Если устройство уже скомпрометировано, его следует изолировать от интернета, перезапустить оборудование Danfoss либо вернуть к заводским настройкам, затем заново настроить и подключать через защищённый канал. Фильтрация IP-адресов подрядчиков на межсетевом экране названа лишь экстренной, а не постоянной мерой. Устройства с завершённой поддержкой особенно рискованно оставлять доступными из сети: сброс удалит закрепившееся присутствие атакующих, но не устранит уязвимость. Для бизнеса это означает необходимость включать холодильные и другие промышленные контроллеры в общий контур инвентаризации, обновлений и контроля удалённого доступа.