


Francuska pripisala Iranu napad na rashladne sisteme trgovaca
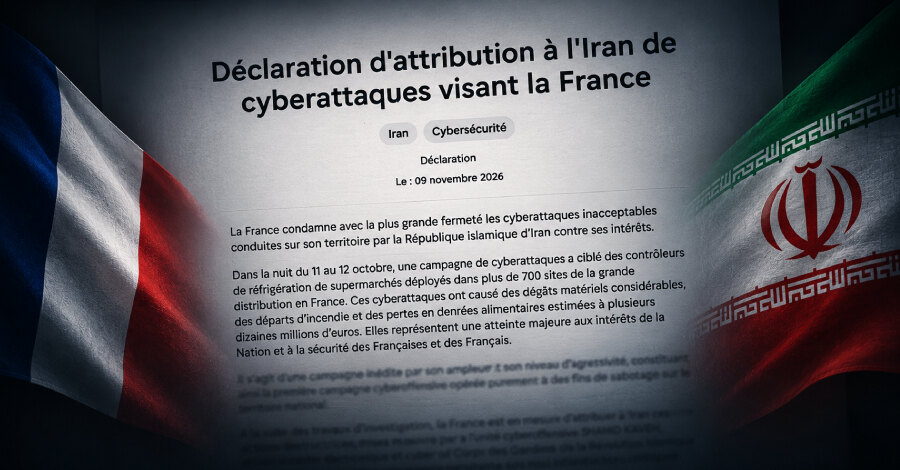
Francuska vlada pripisala je oktobarski napad na rashladne kontrolere na oko 700 maloprodajnih lokacija iranskoj jedinici Shahid Kaveh, povezanoj sa Korpusom garde Islamske revolucije. Napadači su u noći 11. oktobra menjali podešavanja odmrzavanja na Danfoss i Dixell uređajima; posledice su obuhvatile gubitke hrane vredne više desetina miliona evra i oko 20 požara.
Sabotaža kroz udaljene interfejse
Parisko tužilaštvo navodi da su napadači preko veb-interfejsa preuzeli udaljenu kontrolu nad rashladnim uređajima. Pokretali su neuobičajene cikluse odmrzavanja bez vremenskog ograničenja i isključivali bezbednosna upozorenja temperaturnih sondi, koja bi trebalo da se aktiviraju pri prekoračenju zadate temperature.
Među pogođenima su veliki trgovinski lanci Casino, Leclerc, Coopérative U, Metro, Carrefour i Intermarché. Incidenti su obuhvatili i male mesare, jednu klanicu i kooperativne pogone za proizvodnju hrane. Francuski centar za koordinaciju sajber-kriza C4 povezao je istu kampanju sa istovremenim izviđanjem opreme kompanije Schneider Electric na nekoliko manjih hidroenergetskih postrojenja, gde su posledice ocenjene kao umerene.
Ministarstvo spoljnih poslova Francuske najavilo je pozivanje iranskog ambasadora i predlog novih sankcija evropskim partnerima. Tužilaštvo je otvorilo istragu protiv rukovodioca jedinice, njegovih zamenika i drugih identifikovanih učesnika, uz zahtev za međunarodne naloge za hapšenje.
Indikatori pripisivanja i pogođena oprema
C4 okuplja ANSSI, DGSE, DGSI, Generalnu direkciju za naoružanje i sajber-komandu. Navodi četiri pokazatelja koji upućuju na iranski IRGC i Shahid Kaveh: korišćenje iste infrastrukture za izviđanje Schneider Electric opreme, tehnike koje jedinica koristi najmanje od aprila, upotrebu alata FOFA, kao i tragove persijskog jezika i IP adrese povezane sa uređajima u Iranu.
Francuski CERT-FR beleži brojne kompromise četiri porodice udaljenih rashladnih kontrolera: Danfoss AK-SM i AK-SC, Copeland xweb i Dixell xweb. Upozorenje, poslednji put ažurirano 16. oktobra, navodi da su kampanje verovatno još u toku i da izlaganje upravljačkog interfejsa internetu odstupa od dobre prakse.
Mere za operatere rashladnih sistema
Za uređaje bez potvrđenog kompromitovanja CERT-FR preporučuje uklanjanje internet izloženosti, proveru kompletne konfiguracije, posebno opsega odmrzavanja, i obnavljanje pristupa samo kroz bezbedni VPN ili zaštićenu mrežu. Pre prekida prenosa podataka prema izvođaču za održavanje treba proveriti uslove ugovora o osiguranju.
Filtriranje IP adresa izvođača na zaštitnom zidu može poslužiti samo kao hitna mera, ne kao trajno rešenje. Za Danfoss opremu preporuke uključuju ažuriranje firmvera, nivo bezbednosti Strict i promenu podrazumevanih lozinki.
Kada je uređaj kompromitovan, potrebno je ukloniti ga sa interneta, restartovati Danfoss opremu ili vratiti uređaj na fabrička podešavanja, zatim ga ponovo konfigurisati pre vraćanja u rad. Za uređaje na kraju životnog ciklusa, bez bezbednosnih zakrpa, fabričko resetovanje nije dovoljno: uklanja prisustvo napadača, ali ne otklanja ranjivost. Poslovni zaključak je da javno dostupni industrijski upravljački interfejsi zahtevaju hitno smanjenje izloženosti, kontrolisan udaljeni pristup i redovno održavanje bezbednosnih podešavanja.