


Gartner призывает приоритизировать уязвимости по четырём факторам
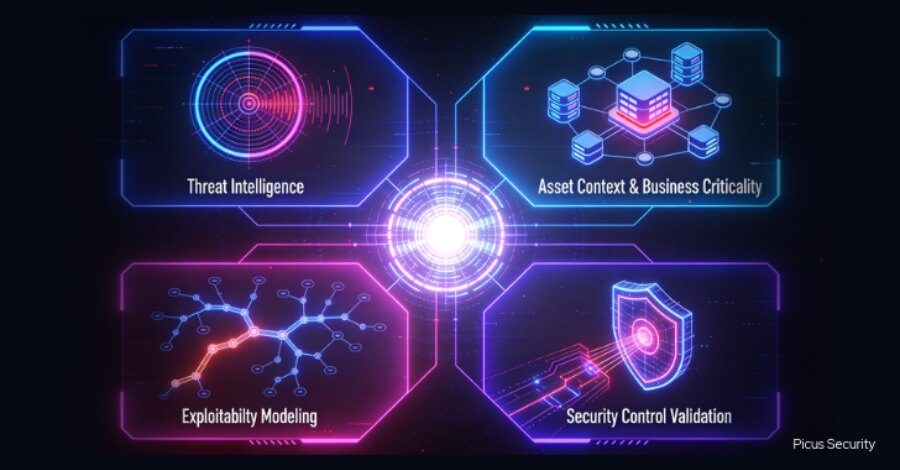
Gartner указывает, что эксплуатируется менее 10% уязвимостей, хотя большинство из них получают срочный приоритет. В отчёте аналитической компании предлагается оценивать экспозиции по четырём факторам: данным об угрозах, контексту и критичности активов, моделированию эксплуатируемости и проверке средств защиты.
Согласно прогнозу Gartner, к 2028 году организации, которые объединят эти факторы, снизят вероятность взлома как минимум на 70% по сравнению с компаниями, полагающимися преимущественно на приоритизацию по CVSS. Материал подготовлен Security Research Engineer Picus Security Силой Озерен Хаджиоглу и продвигает подход, реализованный в платформе Picus.
Почему одной оценки CVSS недостаточно
CVSS описывает тяжесть уязвимости, но сам по себе не предсказывает, будет ли она эксплуатирована и каким окажется ущерб для конкретной организации. Высокая оценка не означает, что атакующий сможет добраться до уязвимого компонента, а умеренная уязвимость в широко используемой системе может оказаться более привлекательной для злоумышленников.
Авторы связывают проблему с ростом числа новых уязвимостей в облачных сервисах, SaaS, системах идентификации и цепочках поставок. При разрозненном владении данными команды получают сигналы из разных инструментов: сканеров, CMDB, облачных платформ и средств защиты. Это затрудняет формирование единого решения о том, что исправлять в первую очередь.
Четыре сигнала для решения об исправлении
Первый фактор — threat intelligence, то есть сведения о том, какие уязвимости уже используют атакующие. Они помогают выделить из очереди проблемы, для которых есть признаки реальной активности, и измерять время от публикации угрозы до тестирования и устранения.
Второй фактор — контекст актива. Уязвимость становится существенно опаснее, если она затрагивает систему, поддерживающую критичные процессы, обрабатывающую регулируемые данные или дающую путь к более ценным ресурсам. Такой контекст необходимо сводить из инвентаря, сканеров, облачных и identity-систем и поддерживать в актуальном состоянии.
Третий фактор — модели эксплуатируемости, включая EPSS. Они оценивают вероятность эксплуатации по таким признакам, как сложность атаки, распространённость компонента и сроки между раскрытием и началом использования уязвимости. При этом модель отражает статистическую вероятность в целом, а не возможность атаки в конкретной инфраструктуре.
Четвёртый фактор — валидация защитных контролей: сегментации, защиты конечных точек, средств обнаружения и механизмов идентификации. Проверка позволяет установить, может ли атакующий использовать экспозицию при уже развернутых мерах защиты. Для этого применяются безопасное воспроизведение атакующих действий или анализ цепочек атаки, если актив нельзя тестировать напрямую.
Как связать приоритизацию с операциями
Picus Security описывает непрерывный цикл Discover, Validate, Prioritize и Mobilize. В платформе Picus Breach and Attack Simulation, Autonomous Penetration Testing и Exposure Validation используются для подтверждения того, какие пути эксплуатации достижимы и какие средства защиты срабатывают. В частности, Exposure Validation декомпозирует CVE на требуемые атакующему техники и проверяет их против действующих контролей без запуска эксплойта.
Для бизнеса практический вывод состоит в том, чтобы оценивать результат управления уязвимостями не количеством закрытых CVE, а сокращением подтверждённых путей атаки. Решение об исправлении, смягчении риска или его принятии должно опираться на сведения об угрозе, ценности актива, вероятности эксплуатации и фактической работоспособности защитных мер.