


Četiri oslonca za određivanje prioriteta bezbednosnih izloženosti
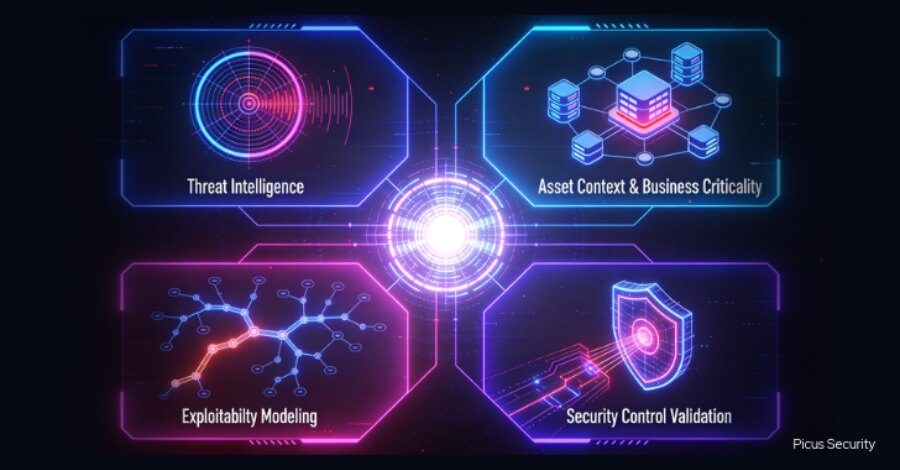
Gartner navodi da se eksploatiše manje od 10% ranjivosti, iako se većina tretira kao hitna, dok organizacije koje do 2028. objedine obaveštajne podatke o pretnjama, kontekst sredstva, modeliranje eksploatabilnosti i validaciju bezbednosnih kontrola mogu smanjiti verovatnoću proboja za najmanje 70% u odnosu na one koje se pretežno oslanjaju na CVSS. Picus Security taj pristup predstavlja kroz platformu Picus i kontinuirani tok Discover, Validate, Prioritize i Mobilize.
Osnovni problem nije samo obim posla. Preduzeća godišnje dobijaju desetine hiljada novih ranjivosti kroz cloud, SaaS, identitete i lanac snabdevanja, dok je veštačka inteligencija skratila vreme do izrade eksploita sa nedelja ili meseci na sate. Nasleđene metrike, pritisak usklađenosti i podeljeno vlasništvo nad podacima podstiču rešavanje onoga što je lako evidentirati, a ne nužno onoga što najviše utiče na rizik.
Četiri pitanja pre odluke o sanaciji
Obaveštajni podaci o pretnjama daju perspektivu napadača: pokazuju koje izloženosti se zaista koriste u kampanjama. Visoka ocena ozbiljnosti sama po sebi ne znači da će propust biti iskorišćen; napadači mogu birati i umereno ocenjene slabosti ako su pouzdanije ili rasprostranjenije. Operativno je važno meriti vreme od objave pretnje do testiranja i sanacije.
Kontekst sredstva i poslovna kritičnost određuju posledicu. Ista ranjivost nema isti značaj na sistemu koji obrađuje regulisane podatke, podržava ključnu poslovnu funkciju ili otvara put ka vrednijim sistemima. Potrebni podaci često već postoje u skenerima, CMDB rešenjima, cloud bezbednosnim platformama i sistemima identiteta, ali moraju biti objedinjeni i ažurni.
Modeliranje eksploatabilnosti, uključujući EPSS, procenjuje verovatnoću iskorišćavanja na osnovu obrazaca kao što su složenost eksploita, rasprostranjenost komponente i vreme od objave do zloupotrebe. Takvi modeli mogu izdvojiti rizike pre široko uočene eksploatacije, ali daju statističku sliku, a ne dokaz za pojedinačno okruženje. Zato treba da budu filter za dalju proveru, a ne konačna presuda.
Validacija kontrola pretvara pretpostavku u dokaz
Validacija bezbednosnih kontrola proverava izloženost uz postojeću segmentaciju, endpoint zaštitu, pokrivenost detekcijom i kontrole identiteta. Propust koji deluje kritično može biti teško dostižan zbog postojećih odbrana, dok slabije ocenjen propust na loše nadziranom sredstvu može nositi veći stvarni rizik. Testiranje utvrđuje da li napadač može realno da iskoristi izloženost u datom okruženju.
Picus navodi tri metode validacije: Breach and Attack Simulation, Autonomous Penetration Testing i Exposure Validation. Potonja razlaže CVE na tehnike potrebne napadaču i proverava svaki korak prema postojećim kontrolama bez pokretanja eksploita, što omogućava procenu i za sredstva koja se ne mogu testirati uživo. Picus je naveden među dobavljačima u Gartnerovom vodiču Market Guide for Adversarial Exposure Validation za 2026.
Kako organizovati rad bez gomilanja hitnih tiketa
Četiri vrste podataka često su raspoređene među različitim timovima: obaveštajni podaci kod jednog, kontekst sredstava kod drugog, ocene u skeneru, a delotvornost kontrola u periodičnim procenama. Bez zajedničke odluke nastaje velika lista prioriteta, ali ne i jasna procena stvarnog puta napada.
Za poslovanje je praktičan zaključak da rokove, vlasnike i resurse treba vezati za izloženosti čija je relevantnost potvrđena kroz sva četiri elementa: aktivnost napadača, značaj sredstva, verovatnoću eksploatacije i stanje kontrola. Tako se odluka može zasnovati na dokazu da izloženost treba otkloniti, ublažiti ili prihvatiti, umesto samo na CVSS oceni.