


CVE-2026-99312 в KVM позволяет гостевой VM читать память AMD-хоста
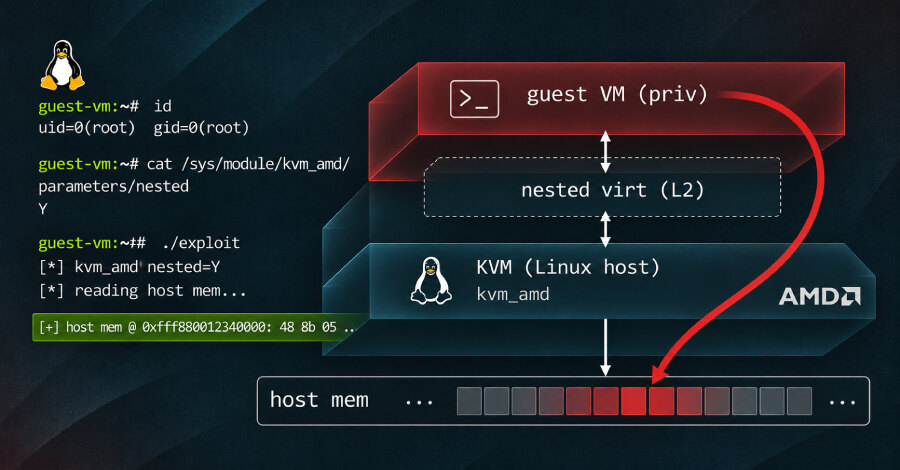
Уязвимость CVE-2026-99312 в гипервизоре KVM позволила исследователям Terra Security прочитать около 127 ГБ оперативной памяти хоста DigitalOcean из подконтрольной гостевой виртуальной машины. Проблема затрагивает Linux-хосты с процессорами AMD, на которых включена вложенная виртуализация; в отдельном тесте исследователи смогли изменить 32 выбранных байта в живой странице памяти ядра хоста.
Как возникает доступ к памяти хоста
Для эксплуатации необходимы права root внутри гостевой VM, размещённой на уязвимом хосте. Сетевого доступа к серверу недостаточно. Intel-системы не подвержены проблеме, поскольку уязвимый код находится в реализации вложенной виртуализации KVM для AMD.
KVM использует вложенную таблицу страниц для преобразования адресов памяти гостевой машины в физические адреса хоста. Процессор получает эту таблицу через указатель, связанный с каждым виртуальным CPU.
При остановке вложенной VM сигналом INIT KVM восстанавливал управляющий блок внешней машины, но не сбрасывал указатель на таблицу страниц. Он продолжал ссылаться на уже освобождённую память. Когда ядро повторно использовало страницу, гость мог заполнить её контролируемыми записями и заставить процессор воспринимать их как настоящую таблицу трансляции.
Такой механизм давал возможность указывать произвольные физические страницы хоста. Именно этим исследователи объяснили чтение примерно 127 ГБ RAM на тестовом сервере DigitalOcean. Провайдер подтвердил работоспособность сценария в своей среде и применил live-пatch, уведомив клиентов Droplet, что действий с их стороны не требуется.
Исправление и затронутые версии
Проблема возникла после исправления CVE-2022-3344 в 2022 году. По оценке Terra Security, в пути сброса пропустили сброс указателя на таблицу страниц, и дефект оставался в ядре почти четыре года. Схожие риски изоляции виртуализированных сред важны в контексте Linux-руткиты, роутерный 0-day и AI-атаки, где рассматриваются Linux-руткиты, роутерный 0-day и атаки с применением ИИ.
Исправление сбрасывает состояние управления памятью при каждом INIT. Апстрим включил его в стабильное ядро Linux 7.3.5 и LTS-ветки 6.18.64 и 6.12.118. Уязвимый код появился в Linux 6.1 и был перенесён в релизы 5.15.81 и 6.0.11, поэтому в область риска попадают и дистрибутивные ядра на основе этих веток.
На момент публикации Debian отмечал уязвимость ядер во всех своих выпусках, с исправлением только в unstable. Ubuntu оценивал проблему как High и не сообщал о готовом исправленном пакете. Red Hat считал затронутыми Enterprise Linux 9 и 10, а Enterprise Linux 8 — незатронутым; выпуск исправления для 9 и 10 был отложен.
Что проверить операторам KVM
Защита устанавливается исключительно на уровне хоста: обновление ОС внутри виртуальных машин не устраняет риск. После установки нового ядра требуется перезагрузка хоста, иначе продолжит работать старое ядро.
До обновления единственной указанной мерой остаётся отключение nested virtualization в модуле kvm_amd. Параметр можно проверить в /sys/module/kvm_amd/parameters/nested: значения 1 или Y означают, что функция включена. Для отключения в конфигурацию модуля добавляют options kvm_amd nested=0, затем перезагружают хост и повторно проверяют версию ядра и параметр.
Операторам следует учитывать, что настройка не меняется при работающих VM, а отключение вложенной виртуализации не позволит арендаторам запускать виртуальные машины внутри виртуальных машин. Практический приоритет для инфраструктуры на AMD — инвентаризировать KVM-хосты, проверить включение nested virtualization, запланировать обновление и перезагрузку либо согласованно отключить эту возможность.