


KVM propust na AMD hostovima ugrožava izolaciju virtuelnih mašina
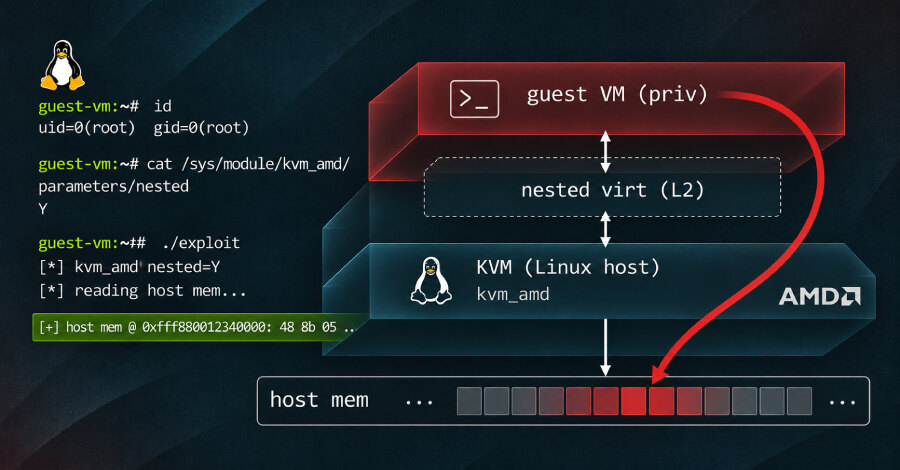
Ranjivost CVE-2026-99312 u Linux KVM-u omogućila je istraživačima da iz virtuelne mašine pročitaju oko 127 GB memorije cloud servera na DigitalOcean infrastrukturi. Problem pogađa isključivo KVM hostove sa AMD procesorima na kojima je uključena ugnježdena virtuelizacija, dok Intel KVM hostovi nisu obuhvaćeni.
Oren Yomtov iz kompanije Terra Security prijavio je nalaz kroz program nagrađivanja za prijavu propusta. DigitalOcean je potvrdio rad eksploatacije na sopstvenim hostovima, propust tretirao kao kritičan i primenio live patch u svojoj floti. Korisnicima Droplet usluge saopšteno je da nije potrebna njihova akcija.
Kako dolazi do pristupa memoriji hosta
KVM za svaku virtuelnu mašinu koristi nested page table, tabelu koja prevodi memorijske adrese gosta u fizičku memoriju hosta. Procesor do nje dolazi preko pokazivača vezanog za virtuelni CPU. Rizična putanja javlja se kada VM može da pokreće sopstvenu VM, odnosno kada je aktivna ugnježdena virtuelizacija.
Pri resetu unutrašnje VM signalom INIT, KVM je vraćao kontrolni blok spoljne VM, ali nije vraćao pokazivač na tabelu stranica. Pokazivač je tako ostajao vezan za već oslobođenu memoriju. Kada jezgro tu stranicu ponovo iskoristi, gost može da pripremi sopstvene unose, a procesor ih zatim tumači kao legitimnu tabelu preslikavanja.
Takvi unosi mogu da navedu fizičke stranice memorije hosta. U testu na DigitalOcean Dropletu prvo je vraćen baner verzije host jezgra, a potom je približno 127 GB RAM-a hosta postalo dostupno samo za čitanje. Na zasebnom AMD serveru istraživači su iz gosta upisali 32 odabrana bajta u aktivnu stranicu memorije jezgra, što je potvrdio učitani kontrolni modul.
Ko je izložen i koje su verzije zakrpljene
Za napad je potreban root pristup virtuelnoj mašini koju napadač kontroliše; mrežni pristup sam po sebi nije dovoljan. Nema prijava zloupotrebe van istraživanja, niti je objavljen eksploatacioni kod. Linux CVE tim ocenjuje propust sa 8,8 od 10, dok Red Hat u preliminarnoj proceni navodi ocenu 5,6 i uticaj uskraćivanja usluge.
Ispravka resetuje stanje upravljanja memorijom pri svakom INIT signalu. Dostupna je u stabilnom jezgru 7.3.5 i dugoročno podržanim granama 6.18.64 i 6.12.118. Pogođeni kod uveden je u Linux 6.1 tokom 2022. godine, a prenet je i u izdanja 5.15.81 i 6.0.11.
Rizik je posebno važan u zajedničkim virtuelizovanim okruženjima, jer izolacija gosta od hosta određuje granicu između različitih zakupaca. Širi obrazac propusta u izolaciji gosta vidi se i u Linux-ranjivosti i bezbednost infrastrukture, gde operativni propusti i ranjivosti infrastrukture zahtevaju disciplinovano upravljanje zakrpama.
Koraci za operatere KVM hostova
Ažuriranje operativnog sistema unutar VM ne rešava problem: ispravka mora biti instalirana na hostu, a novi kernel postaje aktivan tek nakon ponovnog pokretanja. Dok ažuriranje nije moguće, jedina navedena zaštita je isključivanje ugnježdene virtuelizacije, uz prethodno obaveštenje zakupcima kojima je potrebno pokretanje VM unutar VM.
- Proverite vrednost komandom cat /sys/module/kvm_amd/parameters/nested; vrednost 1 ili Y znači da je funkcija uključena.
- Ako host ne može odmah da se ažurira, dodajte options kvm_amd nested=0 u konfiguraciju modula hosta.
- Ponovo pokrenite host, zatim proverite aktivnu verziju komandom uname -r i ponovo očitajte nested postavku.
Za poslovanje je prioritet jasan: inventarisati AMD KVM hostove, proveriti da li je nested virtuelizacija aktivna, planirati restart nakon instalacije zakrpljenog jezgra i koordinisati promenu sa korisnicima zavisnim od te funkcije.