


Microsoft предупредила о фишинге с MSP360 и ScreenConnect
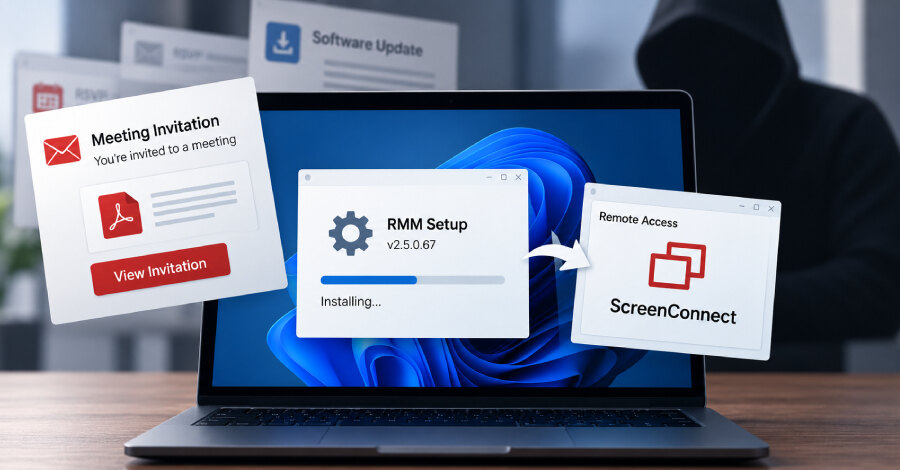
Microsoft предупредила о фишинговых кампаниях, в которых атакующие распространяют подписанный установщик MSP360 Remote Monitoring and Management версии 2.5.0.67, а затем устанавливают ConnectWise ScreenConnect. Цепочка даёт злоумышленникам два канала удалённого доступа к скомпрометированным Windows-устройствам.
Приманками служат приглашения на встречи, документы в PDF-стилистике, предложения обновить ПО и другие сообщения социальной инженерии. Установщик получает обманчивые имена, включая варианты с ZoomSetup, RSVP, Adobe Acrobat и SSA.GOV.
Легитимные RMM-средства в цепочке атаки
Microsoft Security Research обнаружила активность в июле 2026 года. Файлы размещались как на инфраструктуре атакующих, так и в легитимных облачных сервисах: Amazon S3, Cloudflare R2, Dropbox, GitLab и Supabase.
После запуска MSP360 разворачивает несколько DLL и повторно запускает себя через механизм повышения привилегий Windows UAC. Это позволяет установить RMM-средство в привилегированном контексте, закрепиться в системе и выполнить PowerShell для скрытой установки ScreenConnect.
Инсталлятор также проверяет установленные среды .NET, регистрирует службы RMM.Agent.exe и RMM.Agent.Launcher.exe и создаёт записи автозапуска в реестре. Для MSP360 изменяется конфигурация Windows Firewall: разрешается входящий UDP-трафик к RMM.Agent.exe на порту 48678.
Зачем атакующим два средства удалённого доступа
После закрепления ScreenConnect становится резервным каналом управления конечной точкой. Через штатную функцию RunFile злоумышленники передают и запускают дополнительные исполняемые файлы, собирают сведения и пытаются получить учётные данные.
Microsoft не связала кампанию с известной группировкой. При этом в том же месяце компания наблюдала отдельные атаки, где вместо MSP360 использовался Faronics Deploy Agent, после чего также устанавливался ScreenConnect. Это указывает на применение нескольких RMM-инструментов для первоначального доступа и дальнейшего управления.
Что проверить организациям
Использование легитимного ПО удалённого администрирования позволяет маскировать действия под обычную работу ИТ-службы и сохранять доступ даже при потере одного из каналов. Организациям стоит контролировать появление несанкционированных RMM-клиентов, новых служб и записей автозапуска, изменения правил Windows Firewall и запуск PowerShell из установщиков. Одновременно важно проверять вложения и ссылки из писем, даже когда загружаемый файл имеет цифровую подпись.