


Fišing kampanje spajaju MSP360 i ScreenConnect za trajni pristup
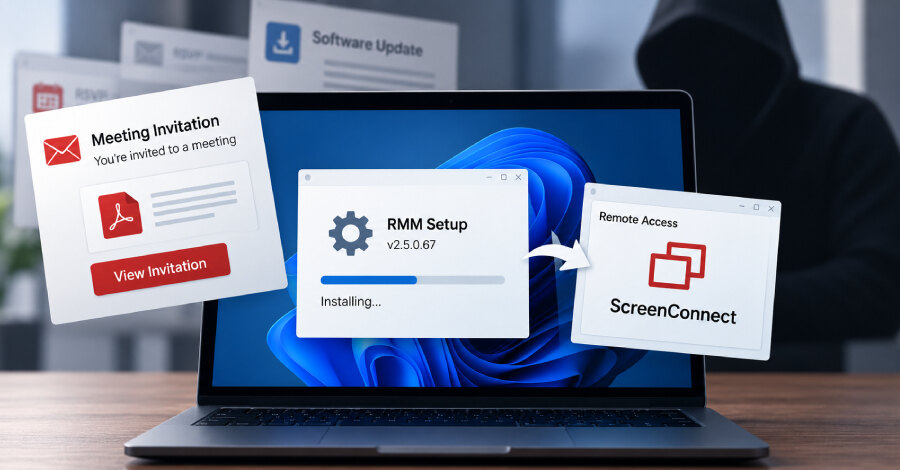
Microsoft je u julu 2026. otkrio fišing kampanje u kojima napadači distribuiraju digitalno potpisani instalacioni paket MSP360 RMM v2.5.0.67, a zatim na kompromitovane Windows uređaje instaliraju ConnectWise ScreenConnect. Kombinacija dva legitimna alata za udaljeno upravljanje napadačima obezbeđuje redundantne kanale pristupa krajnjim tačkama.
Kampanja nije pripisana poznatoj grupi. Početni mejlovi koriste obmanjujuće nazive datoteka koji imitiraju pozivnice, Zoom instalaciju, PDF čitač, RSVP kartice i dokumente američke administracije za socijalno osiguranje. Cilj je da korisnik pokrene legitimni MSP360 instalater pod lažnim imenom.
Legitimni RMM alati kao početna tačka
Instalacioni paketi bili su smešteni na infrastrukturi pod kontrolom napadača, ali i na servisima Amazon S3, Cloudflare R2, Dropbox, GitLab i Supabase. Nakon pokretanja, instalater isporučuje više DLL datoteka i ponovo se pokreće kroz Windows User Account Control tok za podizanje privilegija.
MSP360 potom uspostavlja postojan pristup. Instalater proverava instalirana .NET izvršna okruženja, registruje servise RMM.Agent.exe i RMM.Agent.Launcher.exe, te pravi Registry autorun stavke kako bi se alat automatski pokretao pri prijavi korisnika.
Uočena je i izmena Windows Firewall pravila: dozvoljava se dolazni UDP saobraćaj ka procesu RMM.Agent.exe na portu 48678. Takva promena može biti deo regularne administracije, ali u ovom slučaju služi održavanju udaljenog pristupa nakon što je korisnik pokrenuo obmanjujući instalater.
ScreenConnect kao drugi kanal za rad na uređaju
Preko MSP360 funkcionalnosti za izvršavanje PowerShell komandi napadači neupadljivo preuzimaju i instaliraju ConnectWise ScreenConnect. Zatim koriste izvornu ScreenConnect opciju RunFile za prenos i pokretanje dodatnih izvršnih datoteka, kao i za naredne aktivnosti prikupljanja informacija i pristupa akreditivima.
Microsoft je tokom istog meseca video i zasebne napade sa istim obrascem, ali je MSP360 tada zamenjen alatom Faronics Deploy Agent. Ovaj detalj pokazuje da je obrazac zloupotrebe važniji od konkretnog RMM proizvoda: legitimni softver za administraciju može poslužiti kao ulazna tačka i sredstvo za prikrivanje aktivnosti u uobičajenom IT saobraćaju.
Praktične mere za IT timove
Organizacije treba da proveravaju poreklo instalatera i nazive datoteka koje stižu mejlom, čak i kada su digitalno potpisane. Korisno je pratiti neuobičajene UAC zahteve, pokretanje PowerShell-a iz RMM procesa, novoregistrovane Windows servise, Registry autorun stavke i izmene firewall pravila.
Posebnu pažnju zaslužuju istovremena pojava više alata za daljinsko upravljanje i ScreenConnect RunFile aktivnosti koje nisu deo odobrenog procesa podrške. Evidencija odobrenih RMM alata, ograničavanje njihovih privilegija i provera svakog odstupanja od standardne administrativne procedure ostaju praktičan način da se ovakav lanac ranije otkrije.