


Filigran предлагает тестировать полные цепочки атак в OpenAEV
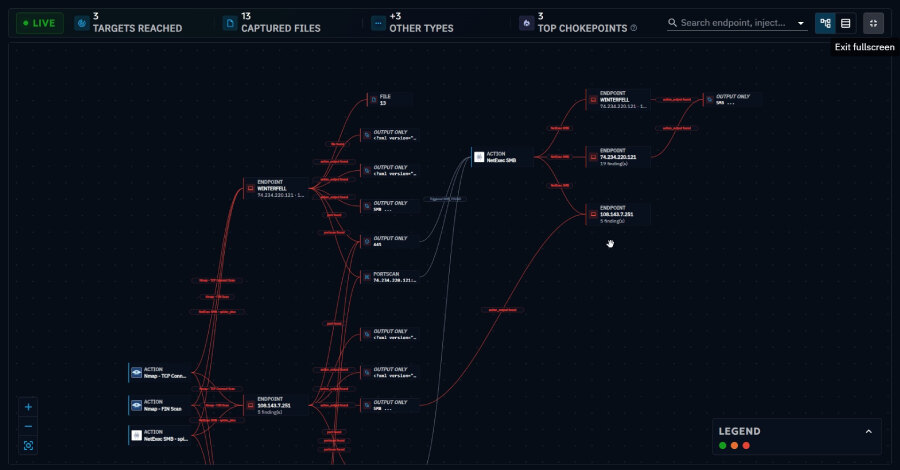
Filigran представила в платформе OpenAEV сценарии Attack Chaining для непрерывного моделирования многоэтапных атак. Вместо проверки одной техники за запуск система связывает этапы от первичного доступа до целевой операции, использует результаты предыдущих действий и, как утверждает компания, выполняет такие проверки за минуты, а не за недели.
Почему отдельных тестов недостаточно
Команды безопасности обычно проверяют средства защиты по отдельным сценариям: обнаружит ли EDR полезную нагрузку, сработает ли правило SIEM, пройдёт ли фишинговая симуляция. Такие упражнения могут быть регулярными и сопоставленными с MITRE ATT&CK, но не показывают, сможет ли злоумышленник соединить несколько шагов в один маршрут.
В описанной Filigran последовательности фишинговое письмо приводит к сбору учётных данных, затем к закреплению в инфраструктуре, повышению привилегий, боковому перемещению, подготовке и выводу данных. Защита может отработать на части этапов, однако пропуск одного звена способен оставить рабочий путь к цели.
В State of Threat Management Report компания приводит результаты опроса: 93% руководителей по безопасности сообщили о кибератаке с последствиями для бизнеса за последние 12 месяцев. Ещё 88% респондентов считают, что ИИ ускоряет действия атакующих после проникновения, а 84% называют разрозненные инструменты и несвязанные проверки одной из причин, по которым уязвимые места остаются незамеченными.
Как устроен Attack Chaining
Сценарий строится на условной логике. Команда может задать действия, TTP, полезные нагрузки или собственные операции и определить переходы: например, использовать найденные действительные учётные данные для следующего узла либо остановить или перенаправить цепочку после блокировки. Полученные пароль, токен, открытый порт или иная находка становятся входными данными дальнейшей проверки.
OpenAEV отображает маршрут на интерактивном графе по мере выполнения. Каждая находка оформляется структурированно: можно увидеть, почему выполнили действие, какой результат оно вернуло и как он повлиял на следующий этап. Filigran позиционирует это как способ выявлять узкие места, устранение которых разрывает дальнейший маршрут, а не получать единый длинный список задач.
Для автономного запуска предусмотрены границы: заранее задаются допустимые активы и цели, разрешённые действия и предел эскалации. Фишинговые письма, SMS-приманки и поддельные посадочные страницы также могут быть узлами цепочки: клик, ответ или переданные учётные данные становятся результатом, который передаётся следующему этапу.
Операторский и автономный режимы
В операторском режиме специалист сам задаёт условную логику и управляет выполнением. В Autonomous Attack Chaining маршрут планирует и корректирует ИИ-агент на базе XTM One: оператор определяет цель и область работ, а оркестратор выбирает действия по найденным результатам. При необходимости он привлекает специализированных агентов для разведки, создания полезных нагрузок, генерации кода и эксплуатации.
Практический вывод для бизнеса: полезно оценивать не только реакцию отдельных средств на известную технику, но и прохождение контролируемой цепочки от первоначального доступа до заданной цели. Такой подход помогает увидеть разрывы между инструментами и приоритизировать исправления на маршрутах, которые действительно складываются в сценарий атаки.