


Filigran povezuje simulacije u lance napada kroz OpenAEV
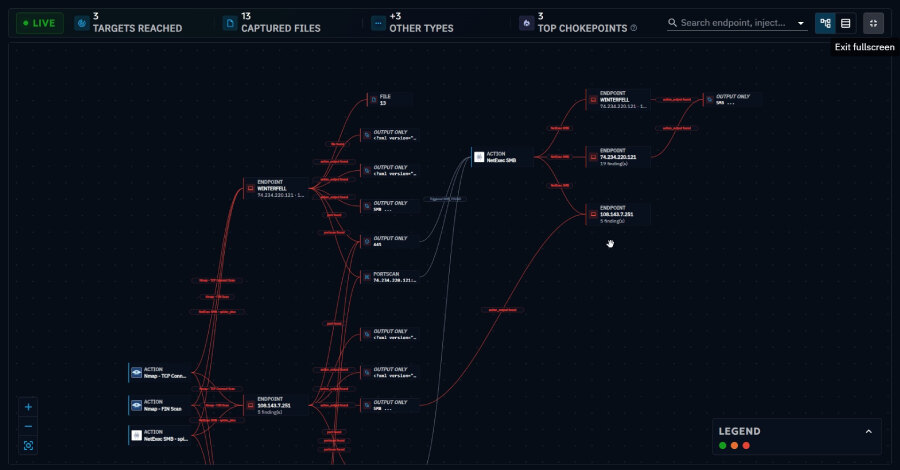
Od provere pojedinačnih tehnika do simulacije cele putanje
Filigran je u platformi OpenAEV predstavio Attack Chaining, funkcionalnost za automatizovanu simulaciju višefaznih putanja napada. Umesto odvojene provere jednog payload-a, pravila u SIEM-u ili phishing kampanje, sistem povezuje korake od početnog pristupa, preko zloupotrebe kredencijala i bočnog kretanja, do pripreme i iznošenja podataka.
Takav pristup polazi od činjenice da napadači ne izvršavaju tehnike izolovano. Rezultat jedne radnje može postati ulaz za sledeću: pronađen otvoren port, pribavljena lozinka, token ili pogrešno dodeljena dozvola određuju naredni korak putanje. Kontrola može uspešno reagovati na pojedinačnu aktivnost, dok kombinacija više koraka ipak prolazi kroz praznine između alata, timova i upozorenja.
Filigran u izveštaju State of Threat Management navodi da je 93% bezbednosnih lidera prijavilo sajbernapad s poslovnim posledicama tokom prethodnih 12 meseci. Njih 88% kaže da veštačka inteligencija ubrzava kretanje napadača nakon ulaska u okruženje, a 84% navodi izolovane alate i nepovezano testiranje kao važan razlog zbog kog izloženosti ostaju neprimećene do zloupotrebe.
Kako OpenAEV gradi i prati lanac
U OpenAEV-u timovi mogu da sastave uslovnu logiku sa TTP-ovima, payload-ima, prilagođenim radnjama ili sadržajem iz biblioteke. Uslovi određuju nastavak: validan kredencijal može otvoriti sledeći cilj, dok blokirana radnja može zaustaviti ili preusmeriti tok. Putanja se grana u hodu na osnovu onoga što simulacija stvarno otkrije u okruženju.
Platforma prikazuje svaki prelaz na interaktivnom grafu, od prve radnje do završnog cilja. Nalazi, uključujući kredencijale, IP adrese, tokene i datoteke, beleže se kao strukturisani rezultati sa objašnjenjem zašto je radnja pokrenuta, šta je vratila i kako je uticala na naredni korak. Time se lakše izdvajaju tačke prekida, odnosno mesta na kojima jedna korekcija može zaustaviti sve naredne delove putanje.
Granice simulacije postavljaju se unapred: određuju se obuhvaćena sredstva i ciljevi, dozvoljene radnje i nivo eskalacije nakon kog se tok zaustavlja. Phishing poruke, SMS mamci i lažne odredišne stranice mogu biti čvorovi istog lanca, pa klik, odgovor ili dostavljen kredencijal postaju nalaz za sledeću fazu.
Operaterski i autonomni režim rada
U operaterskom režimu stručnjak gradi uslovnu logiku i upravlja izvršavanjem, što je namenjeno ponovljivim pentest scenarijima. Autonomous Attack Chaining prepušta planiranje i prilagođavanje AI agentu koji pokreće XTM One: operater zadaje cilj i obuhvat, a orkestrator bira i menja korake prema nalazima.
Orkestrator može uključiti specijalizovane agente za izradu payload-a, generisanje koda, izviđanje i eksploataciju, koristeći ugrađene agente OpenAEV-a ili agente iz XTM One. Oba režima koriste isti uslovni mehanizam i ista ograničenja obuhvata, a rezultati se unose u objedinjenu ocenu izloženosti.
Za poslovanje je praktičan zaključak da provera odbrana treba da obuhvati celu putanju, a ne samo pojedinačne tehnike. Prioritet korekcija treba usmeriti na tačke koje prekidaju više sledećih koraka i tako smanjuju mogućnost da se niz manjih slabosti pretvori u ozbiljan incident.