


OpenAI: ИИ-конвейер создал 948 LPE-эксплойтов для Linux за 30 часов
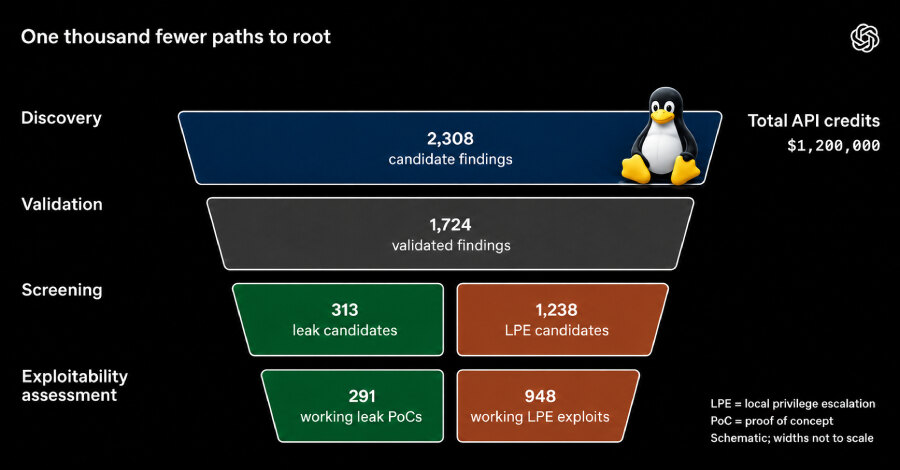
OpenAI сообщила о прототипе агентного ИИ-конвейера, который за 30 часов динамически воспроизвёл 1724 уязвимости Linux и подготовил 948 работающих эксплойтов локального повышения привилегий. Запуск в середине октября 2026 года стоил $1 213 430 в API-кредитах, или $1279 на один LPE-эксплойт, для широко используемого дистрибутива Linux.
Компания уточнила, что система проанализировала 2308 потенциальных находок в ядре. Помимо сценариев повышения прав, агенты создали доказательства концепции для 291 уязвимости, допускающей раскрытие информации. Результаты ещё до передачи сопровождаются проверкой исследователями безопасности.
Пять этапов агентного процесса
Конвейер начинается с поиска приоритетных участков кода: агенты выбирают компоненты, значимые для безопасности и доступные пользователю с низкими привилегиями. Затем кандидаты воспроизводятся в изолированной среде, а доказательства выполнения сохраняются.
На следующем этапе система оценивает, можно ли использовать подтверждённый дефект для утечки данных или повышения привилегий, и формирует PoC. После этого агенты предлагают исправление, а специалисты проверяют эксплойт, патч и предполагаемую критичность до сообщения сопровождающим код.
Новые техники и значение для защиты
OpenAI заявила, что агенты обнаружили и применили не менее десяти новых техник эксплуатации Linux. Среди них — два способа создания постоянных эластичных объектов для заполнения кеша ядра, два метода подготовки страниц памяти, пять подходов к повышению привилегий через данные и произвольную запись, а также техника произвольной путаницы типов.
Работа продолжает результаты GPT-5.5-Cyber: в июне 2026 года OpenAI сообщала о 24 найденных LPE-эксплойтах. Контекст развития таких моделей дополняет исследования безопасности OpenAI и Claude, где показано, как исследования вокруг OpenAI и Claude затрагивают безопасность самих ИИ-систем.
Темп поиска требует темпа исправлений
VulnCheck в октябре отнёс поиск уязвимостей с помощью ИИ к растущей категории рисков: такие инструменты снижают технический порог для обнаружения дефектов. Google Threat Intelligence Group зафиксировала рост числа раскрываемых уязвимостей в месяц с 5045 в январе 2026 года до 10 740 в августе; число находок высокого риска увеличилось со 131 до 350.
Национальный центр кибербезопасности Великобритании отметил, что защитные ИИ-инструменты сокращают путь уязвимости от zero-day к известному дефекту, но требуют корректной и массовой настройки. OpenAI считает, что ускорение поиска должно сопровождаться автоматизированным созданием патчей. Для бизнеса практический вывод прямой: учётную запись с низкими правами на системе без актуальных обновлений следует рассматривать как серьёзный риск, а процессы тестирования, установки и подтверждения патчей нужно адаптировать к более быстрому обнаружению уязвимостей.