


OpenAIjev AI sistem izradio 948 Linux eksploata za eskalaciju privilegija
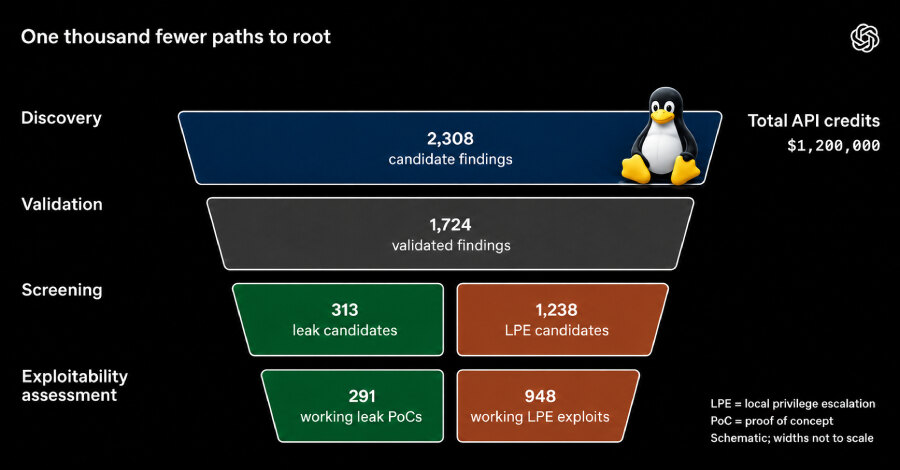
OpenAI je objavio rezultate 30-časovnog rada agentnog sistema zasnovanog na predstojećem sajber modelu: sistem je dinamički reprodukovao 1.724 ranjivosti Linuxa i napravio 948 funkcionalnih eksploata za lokalnu eskalaciju privilegija. Ukupan trošak rada iznosio je 1.213.430 dolara u API kreditima, odnosno 1.279 dolara po LPE eksploatu, dok je sistem obradio 2.308 kandidata u Linux kernelu.
Pet faza od nalaza do zakrpe
Prototip je organizovan kao lanac od pet faza. Agenti najpre biraju bezbednosno relevantne delove koda dostupne korisnicima sa niskim privilegijama i pronalaze potencijalne propuste. Zatim svaki kandidat pokušavaju da reprodukuju u izolovanom okruženju, uz čuvanje dokaza iz izvršavanja.
U narednoj fazi sistem procenjuje da li potvrđena ranjivost može da dovede do otkrivanja informacija ili lokalne eskalacije privilegija i izrađuje proof-of-concept eksploat. Potom generiše zakrpu, a bezbednosni istraživači pregledaju eksploat, izmenu koda i predloženu ocenu ozbiljnosti pre prijave održavaocima.
U radu sredinom oktobra 2026. agenti su, pored 948 LPE eksploata, napravili PoC primere za 291 ranjivost koje omogućavaju curenje informacija. OpenAI navodi da su agenti otkrili i primenili najmanje deset novih tehnika iskorišćavanja Linuxa: dve tehnike za trajne elastične objekte, dve za oblikovanje stranica memorije, pet data-only tehnika za eskalaciju privilegija i jednu tehniku proizvoljne konfuzije tipova.
Brži ritam otkrivanja menja zahteve za zakrpama
Ovo je znatno veći obim od 24 LPE eksploata koje je OpenAI u junu 2026. povezao sa modelom GPT-5.5-Cyber. Kompanija ističe da ubrzanje pronalaženja propusta mora biti praćeno automatizovanim generisanjem zakrpa, kako bi se ograničio period u kojem se ranjivost može iskoristiti.
VulnCheck je AI-potpomognuto otkrivanje ranjivosti označio kao rastuću kategoriju rizika. Google Threat Intelligence Group navodi da je broj mesečno prijavljenih ranjivosti porastao sa 5.045 u januaru 2026. na 10.740 u avgustu, dok je broj visokorizičnih prijava porastao sa 131 na 350.
Britanski NCSC upozorava da odbrambeni AI alati mogu skratiti put od zero-day do N-day ranjivosti i ubrzati zakrpavanje, ali samo uz pravilnu i široku primenu. Kontekst dodatno pojačava napredni modeli u bezbednosnim istraživanjima jer pokazuje da se napredni modeli mogu koristiti i za bezbednosna istraživanja i za otkrivanje slabosti.
Praktična posledica za organizacije
OpenAI smatra da za dobro opremljenog aktera pristup nalogu sa niskim privilegijama na operativnom sistemu bez najnovijih dostupnih zakrpa treba posmatrati kao funkcionalno ekvivalentan root pristup. Organizacije zato treba da prilagode interne procese testiranja i zakrpljivanja bržem ritmu otkrivanja, uz proveru prioriteta, bezbedno testiranje izmena i ljudski nadzor nad automatizovanim zakrpama.