


Operation Endgame отключила инфраструктуру Gootloader, CastleRAT и StealC
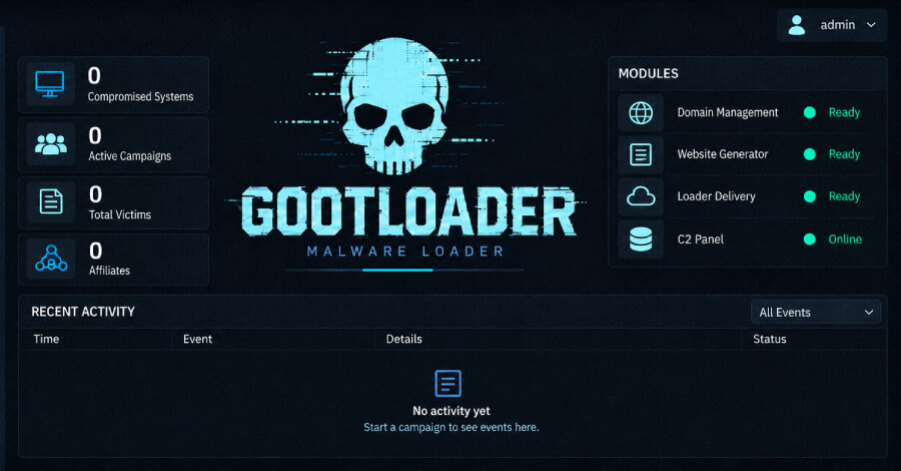
Международная операция Operation Endgame вывела из строя серверы, связанные с вредоносными программами Gootloader, CastleRAT и StealC, и позволила изъять около 6,4 млн похищенных учётных данных более чем у 40 тыс. пострадавших. По сводке Europol, правоохранительные органы затронули 235 серверов и 257 доменов.
Gootloader применялся для первоначального проникновения на компьютеры и последующей загрузки другого вредоносного ПО, в том числе программ-вымогателей. CastleRAT давал операторам удалённый доступ к заражённым устройствам, а StealC похищал пароли и другие данные для входа.
Какая инфраструктура была отключена
Федеральное ведомство уголовной полиции Германии сообщило об изъятии массива логинов. В рамках действий против Gootloader были отключены 14 серверов и 218 доменов, а вредоносное ПО удалили с 681 скомпрометированного сайта. Министерство юстиции США также заявило, что с судебного разрешения партнёры удалили Gootloader более чем со 100 серверов, включая взломанные сайты на WordPress.
С 2018 года Gootloader заразил не менее 25 тыс. компьютеров по всему миру, сообщило Министерство юстиции США. Операторы использовали заражённые машины для дальнейшего распространения и продавали доступ к новым системам вымогателям. В США инструмент связывают как минимум с 44 жертвами атак с выкупом и ущербом примерно в 28,8 млн долларов.
Для доставки Gootloader злоумышленники размещали на взломанных сайтах поддельные юридические документы и продвигали их в поисковой выдаче методами SEO-отравления. Особенно часто использовались сайты на WordPress.
CastleRAT и повторное отключение StealC
CastleRAT известен с 2025 года как троян удалённого доступа. Правоохранительные органы изъяли 120 связанных с ним серверов и 39 доменов. StealC предназначен для вывода паролей и других учётных данных с заражённых компьютеров, после чего эти сведения могут перепродаваться или использоваться для новых атак.
Инфраструктуру StealC уже отключали в июне, однако её операторы изменили конфигурацию и восстановили работу. Часть ключевых систем работала у Virtualine/Omegatech — хостинга, который рекламировал услуги преступникам. Этот сервис был отключён в конце октября. Об арестах в ходе нынешнего этапа операции не сообщалось.
Что следует сделать пользователям и владельцам сайтов
Нидерландская полиция загрузила данные, похищенные CastleRAT, в сервис Check your hack. Пользователь может проверить один адрес электронной почты: при совпадении полиция направит письмо с шагами по удалению вредоносной программы. Данные также передают Have I Been Pwned и Shadowserver Foundation. Полиция подчёркивает, что не рассылает письма со ссылками; такие сообщения следует считать поддельными.
Изъятие базы не означает, что преступники утратили все копии логинов. Пока вредоносная программа остаётся на устройстве, пароли могут похищаться повторно. Владельцам WordPress-сайтов полиция Дании и Нидерландов рекомендует сменить пароли администраторов на уникальные длиной не менее 12 символов, включить многофакторную аутентификацию, удалить неизвестные учётные записи и бэкдоры, обновить WordPress, темы и плагины, а также ограничить доступ к /wp-admin доверенными IP-адресами.
Для бизнеса практический вывод заключается в необходимости сочетать проверку скомпрометированных учётных данных с очисткой устройств и сайтов: одной смены пароля недостаточно, если загрузчик, стилер или бэкдор остаётся в инфраструктуре.