


Operacija Endgame ugasila infrastrukturu Gootloadera, CastleRAT-a i StealC-a
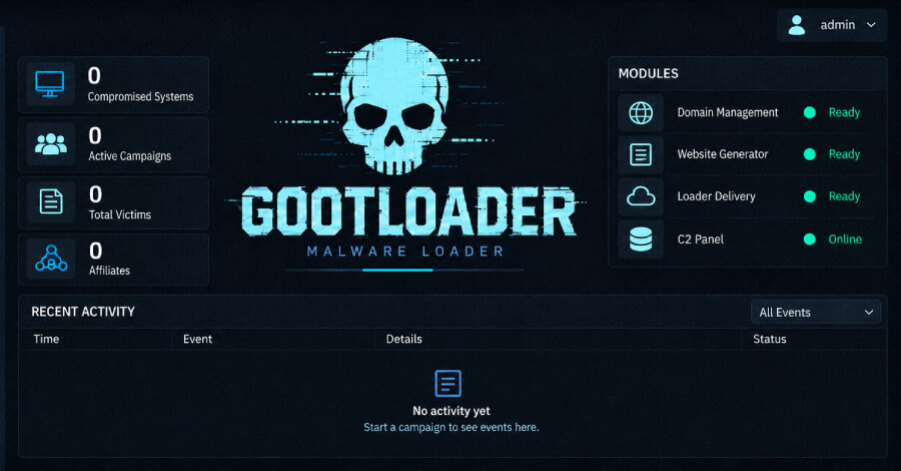
Međunarodna policijska operacija Endgame ugasila je infrastrukturu malvera Gootloader, CastleRAT i StealC, zaplenivši 235 servera, 257 domena i oko 6,4 miliona ukradenih pristupnih podataka povezanih sa više od 40.000 žrtava. Akciju je podržao Europol, dok su američke, nemačke, holandske i danske institucije sprovele različite delove istrage i uklanjanja infrastrukture.
Ova tri alata pokrivaju različite faze kriminalnog lanca: početni pristup uređajima, udaljenu kontrolu i krađu kredencijala. Zbog toga je operacija usmerena ne samo na pojedinačne servere, već i na domene, kompromitovane sajtove i hosting okruženja koja su korišćena za isporuku ili upravljanje malverom.
Gootloader je koristio kompromitovane WordPress sajtove
Gootloader je loader koji nakon infekcije može da preuzme dodatni malver, naročito ransomver. Širio se lažnim pravnim dokumentima postavljenim na hakovane sajtove, često zasnovane na WordPressu, dok su napadači SEO trovanjem podizali takve stranice u rezultatima pretrage.
Američko Ministarstvo pravde navodi da je Gootloader od 2018. zarazio najmanje 25.000 računara širom sveta. U napadima u SAD korišćen je protiv najmanje 44 žrtve ransomvera, uz približno 28,8 miliona dolara gubitaka. Nemačka savezna kriminalistička policija BKA saopštila je da, prema dotadašnjim saznanjima, broj infekcija na globalnom nivou doseže milione od pojave ovog malvera 2020. godine.
U okviru akcije protiv Gootloadera ugašeno je 14 servera i 218 domena, a malver je uklonjen sa 681 kompromitovanog sajta. Uz sudsko odobrenje, američke institucije i partneri uklonili su Gootloader sa više od 100 servera, uključujući kompromitovane WordPress instance.
CastleRAT, StealC i infrastruktura za skrivanje napada
CastleRAT je trojanac za udaljeni pristup poznat od 2025. godine, koji napadačima omogućava daljinsku kontrolu zaraženog računara. U ovoj operaciji zaplenjeno je 120 njegovih servera i 39 domena. StealC je infostealer koji izdvaja lozinke i druge podatke za prijavu, a zatim ih kriminalci mogu prodavati ili zloupotrebiti.
Policija je ponovo gađala StealC nakon akcije iz juna. Operateri su posle prethodnog gašenja promenili infrastrukturu i vratili servis u rad. Deo ključne infrastrukture radio je na Virtualine/Omegatech, hostingu koji je oglašavao usluge kriminalcima; taj servis je ugašen u akciji krajem oktobra. U ovoj sedmici nisu objavljena hapšenja, dok je holandska policija nastavila istragu usmerenu na glavnog osumnjičenog za Gootloader.
Šta organizacije i vlasnici sajtova treba da urade
Holandska policija je podatke koje je ukrao CastleRAT učitala u servis Check your hack, gde pojedinci mogu proveriti jednu imejl adresu. Podaci se dele i sa servisima Have I Been Pwned i Shadowserver Foundation. Policija upozorava da su poruke koje navodno dolaze od policije i sadrže link za proveru lažne, jer policija ne šalje takve linkove imejlom.
Zaplenjeni podaci ne znače da ih kriminalci više nemaju, a aktivan malver može nastaviti da prikuplja nove lozinke. Vlasnici WordPress sajtova treba da promene sve administratorske lozinke u jedinstvene lozinke od najmanje 12 znakova, uključe MFA, uklone nepoznate naloge i pozadinski zlonamerni kod, te ažuriraju WordPress, teme i dodatke. Pristup stranici /wp-admin preporučeno je ograničiti na IP adrese sopstvenih uređaja.
Praktičan zaključak za poslovanje jeste da posle ovakvog gašenja infrastrukture treba tretirati kredencijale kao potencijalno kompromitovane: promeniti lozinke, proveriti MFA, pregledati uređaje i sajtove na tragove malvera, kao i potvrditi da su administrativni pristupi svedeni na neophodan minimum.