


Из системы кадрового учёта Пентагона похитили данные миллионов людей
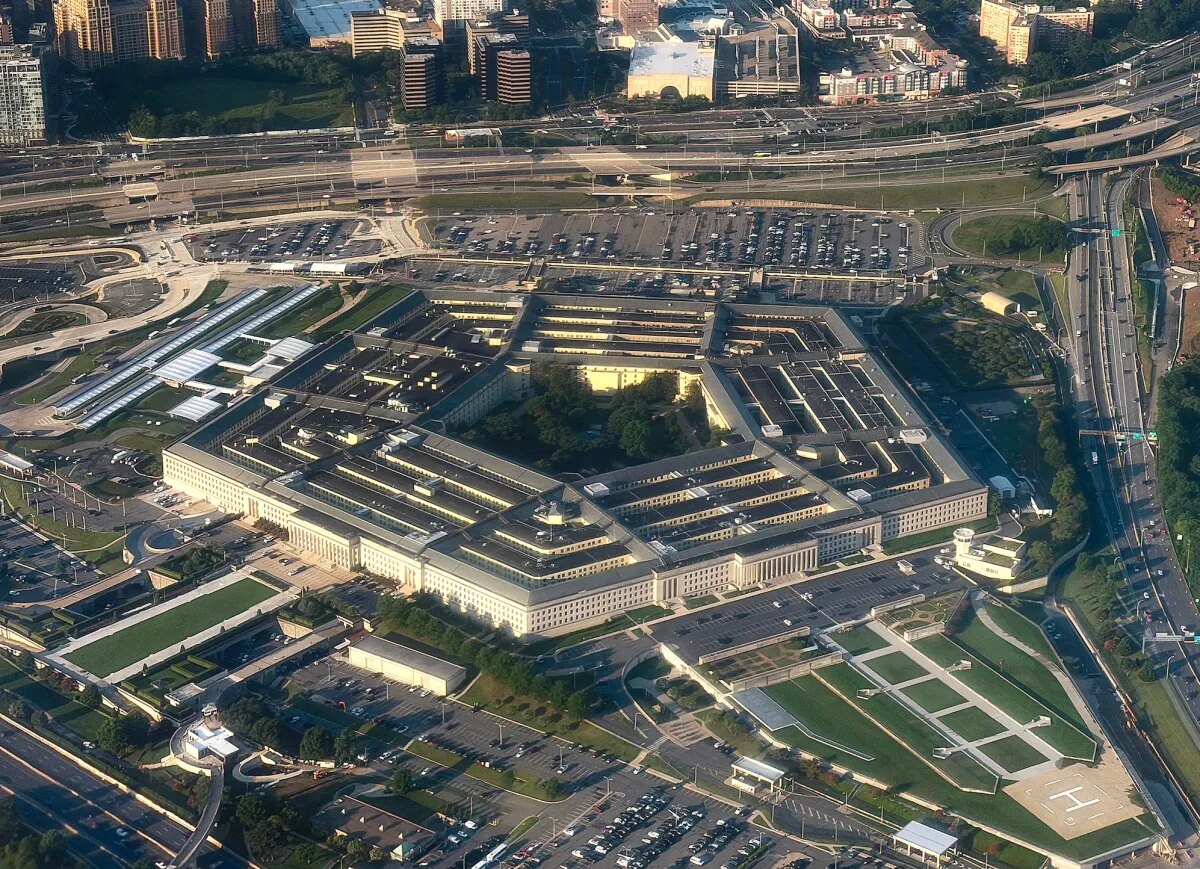
Министерство обороны США уведомляет нынешних и бывших военнослужащих и сотрудников об утечке из Defense Manpower Data Center (DMDC). В результате многомесячного взлома были скомпрометированы данные примерно 2,8 млн живых людей и почти 300 тыс. умерших; среди них — номера Social Security, имена, даты рождения и сведения о военной службе.
Согласно уведомлению DMDC, несколько неавторизованных пользователей эксплуатировали уязвимость в неназванной системе обмена файлами. Несанкционированный доступ продолжался с октября 2025 года до середины июля 2026 года. Скомпрометированные кадровые записи не были зашифрованы.
Что известно об инциденте
В уведомлении перечислены категории раскрытых персональных данных: имя, номер Social Security, дата рождения, пол, раса и иная информация, связанная с военной службой. Личности атакующих не установлены, а название затронутой файловой системы не раскрывается.
Представитель Пентагона сообщил CNN и Federal News Network, что ведомство не располагает признаками неправомерного использования данных. При этом Министерство обороны не пояснило, на чём основан такой вывод.
Роль DMDC в инфраструктуре Минобороны США
DMDC — одно из подразделений Министерства обороны США, отвечающее за кадровые записи. Центр хранит более 60 млн записей о военных, гражданских сотрудниках и членах их семей, которые используются при определении права на медицинское обслуживание, пенсионные выплаты и другие льготы.
Подразделение также выполняет функции поставщика управления идентификацией для вооружённых сил: оно связывает военнослужащих, сотрудников и подрядчиков со смарт-картами, паролями и другими учётными данными. Эти данные применяются для доступа к компьютерным системам Пентагона, зданиям и базам.
Контекст утечек федеральных кадровых данных
Инцидент стал очередной крупной компрометацией сведений о федеральных служащих США. В сентябре сообщалось о взломе ФБР, который связывали с группировкой ShinyHunters: злоумышленники заявляли о получении данных большинства агентов и сотрудников, включая кандидатов на работу.
Схожий масштаб имела утечка 2015 года в Office of Personnel Management, кадровом ведомстве правительства США. Тогда были похищены личные записи более 22 млн государственных служащих, многие из которых имели допуск к секретной информации.
Практический вывод
Случай DMDC показывает, что файловые сервисы с кадровой информацией требуют не только быстрого устранения уязвимостей, но и защиты самих записей шифрованием. Для организаций с чувствительными персональными данными особенно важны инвентаризация таких систем, ограничение доступа и контроль длительных несанкционированных сессий.