


Proboj u DMDC-u izložio podatke miliona pripadnika američke vojske
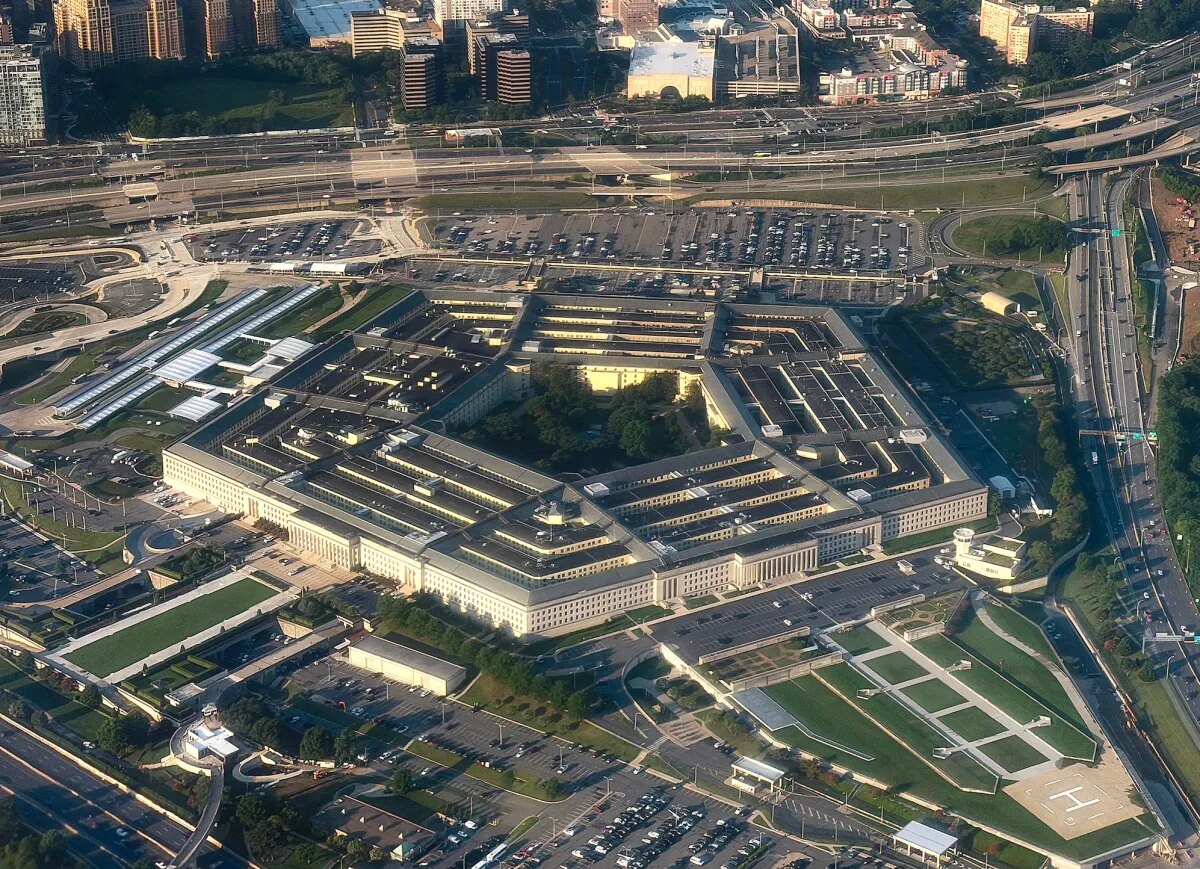
Višemesečni proboj u evidencijama Pentagona
Ministarstvo odbrane SAD obaveštava sadašnje i bivše pripadnike vojske i zaposlene da je proboj u sistemu Centra za podatke o ljudstvu odbrane, poznatog kao DMDC, izložio podatke oko 2,8 miliona živih osoba i blizu 300.000 preminulih. Neovlašćeni korisnici su tokom više meseci koristili ranjivost u neimenovanom sistemu za deljenje fajlova.
Period neovlašćenog pristupa trajao je od oktobra 2025. do sredine jula 2026. Obaveštenje DMDC-a navodi da su kompromitovani lični podaci, uključujući brojeve socijalnog osiguranja, imena, datume rođenja, pol, rasu i druge informacije o vojnoj službi.
Posebno je značajno to što evidencije nisu bile šifrovane. Ministarstvo odbrane navelo je da nema naznaka zloupotrebe podataka, ali nije objasnilo na osnovu čega je došlo do tog zaključka. Identitet napadača takođe nije poznat.
Zašto je DMDC važna meta
DMDC je jedna od jedinica Ministarstva odbrane zaduženih za vođenje evidencija. Centar održava više od 60 miliona zapisa o vojnom i civilnom osoblju, kao i njihovim porodicama, radi utvrđivanja prava na zdravstvenu zaštitu, penziju i druge naknade.
Njegova uloga prevazilazi administrativne evidencije. DMDC deluje i kao vodeći pružalac upravljanja identitetima u vojsci, povezujući pripadnike, zaposlene i ugovarače sa akreditivima poput pametnih kartica i lozinki. Ti akreditivi služe za pristup računarskim sistemima Pentagona, objektima i vojnim bazama.
Zbog kombinacije identifikacionih i podataka o službi, ovakva krađa može biti relevantna za profilisanje i ciljano kontaktiranje pogođenih osoba. Slučaj se nadovezuje na niz krađa podataka saveznih zaposlenih, uključujući nedavni incident u FBI-u koji se pripisuje grupi ShinyHunters.
Operativna pouka za organizacije
Incident pokazuje da sistemi za deljenje fajlova moraju biti pod istim bezbednosnim nadzorom kao i ključne aplikacije za identitet. Organizacije treba da evidentiraju pristup osetljivim skupovima podataka, brzo otklanjaju ranjivosti i primenjuju šifrovanje zapisa u mirovanju.
Za poslovanje je praktičan zaključak jasan: podaci o identitetu, posebno kada se nalaze u velikim centralizovanim registrima, zahtevaju ograničene privilegije pristupa, kontinuirano praćenje i plan obaveštavanja koji se može aktivirati bez odlaganja.