


Red Hat исправила критические уязвимости в реестре Quay
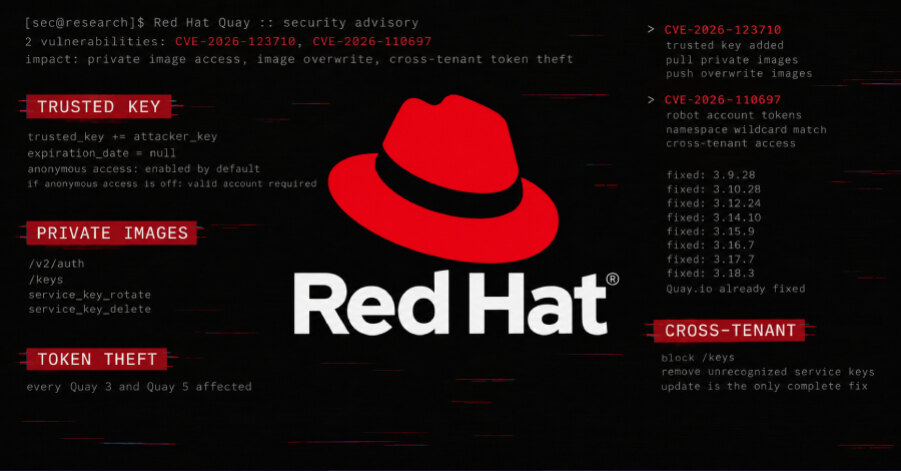
Red Hat выпустила исправления для восьми веток Red Hat Quay 3 после раскрытия двух критических уязвимостей: CVE-2026-123710 с оценкой CVSS 9,8 и CVE-2026-110697 с оценкой 9,9. Ошибки позволяют неавторизованно или с минимальными правами получать доступ к приватным контейнерным образам, перезаписывать их и использовать чужие учётные данные robot account.
Доверенный ключ для любого репозитория
CVE-2026-123710 затрагивает механизм ключей, которыми Quay подписывает токены доступа для загрузки и выгрузки образов. Атакующий может добавить в список доверенных собственный ключ без срока действия. После этого Quay принимает подписанные этим ключом токены для любого репозитория.
Такой токен открывает доступ к приватным образам и секретам либо учётным данным, которые могут находиться внутри них. Кроме чтения, злоумышленник способен загрузить или заменить образ: изменённая версия будет получена всеми системами, которые позднее выполнят pull этого образа.
При включённом анонимном доступе для атаки не требуется учётная запись. Если анонимный доступ отключён, эксплуатация всё равно доступна любому пользователю с действующей учётной записью. Добавленный ключ сохраняется после перезапуска Quay, пока его не удалят. Он также может использоваться для удаления действующих ключей сервиса, из-за чего штатные операции push и pull начнут завершаться ошибками аутентификации.
Почему проверка токена оказалась недостаточной
Сервер ключей Quay проверял, что запрос на замену ключа содержит токен, подписанный доверенным ключом, и что у токена совпадают audience и issuer. Но система не проверяла, был ли токен выдан именно для ротации ключа. Анонимный токен с эндпойнта /v2/auth проходил такую проверку: Quay подписывал его доверенным ключом, а вызывающая сторона сама выбирала audience.
В исправлении добавлена проверка назначения ротации, для ключей, добавляемых через key server, введено обязательное время истечения, а выбор audience вызывающей стороной ограничен. Red Hat указывает, что логика, лежащая в основе CVE-2026-123710, присутствовала в Quay с первого публичного коммита.
Утечка токенов robot account
CVE-2026-110697 связана с кодом, который выводит список robot accounts. Имя namespace попадало в SQL-шаблон LIKE без экранирования wildcard-символов. В SQL LIKE символ подчёркивания соответствует одному произвольному символу, поэтому namespace с подчёркиванием в подходящей позиции мог совпасть с namespace другого арендатора.
В результате пользователь, способный создать namespace, мог получить robot accounts другого арендатора вместе с расшифрованными токенами. Для атаки не нужны повышенные привилегии и действия со стороны жертвы. Удаление созданного атакующим namespace удаляет соответствующие robot accounts, что может нарушить работу систем, зависящих от них.
Если Quay используется как встроенный реестр OpenShift, похищенные robot credentials могут применяться для внедрения вредоносных образов в CI/CD-конвейеры. Red Hat сообщает, что Quay.io уже исправлен; для развёртываний Quay 3 и Quay 5 компания рекомендует обновление как единственное полное устранение проблемы.
Действия для администраторов
До установки обновления Red Hat советует на прокси или балансировщике закрыть эндпойнт /keys для всех, кроме доверенных внутренних компонентов. В аудит-логах следует искать события service_key_rotate и service_key_delete, где expiration_date имеет значение null, а также удалить неизвестные одобренные service keys.
Для второго дефекта временное снижение риска включает ограничение прав на создание организаций и namespace с подчёркиванием, ротацию robot-токенов для namespace, совпадающих с такими именами, и контроль нетипичных pull и push. Эти меры не устраняют уязвимость, поэтому практический вывод для бизнеса однозначен: нужно оперативно установить исправленный релиз Quay и проверить целостность ключей, токенов и используемых контейнерных образов.