


Red Hat zakrpio dve kritične ranjivosti u Quay registru
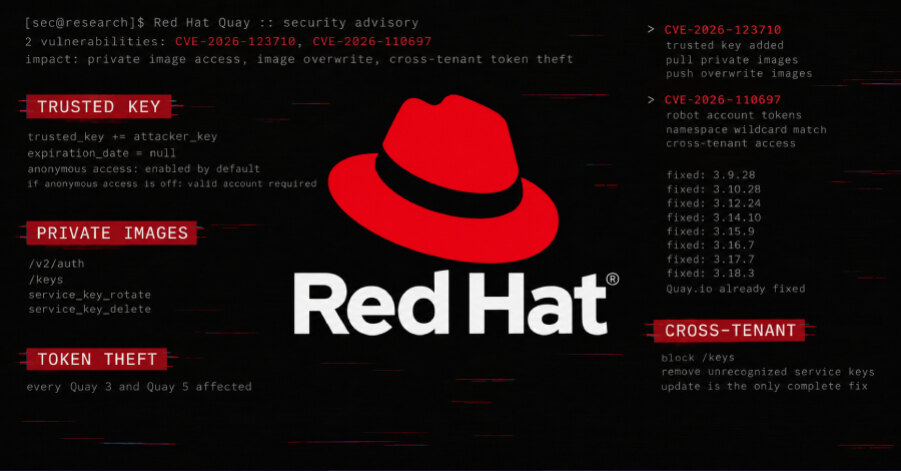
Red Hat je objavio ispravke za dve kritične ranjivosti u registru kontejnera Red Hat Quay: CVE-2026-123710 sa CVSS ocenom 9,8 i CVE-2026-110697 sa ocenom 9,9. Greške mogu omogućiti čitanje, izmenu i prepisivanje privatnih image paketa, a pogođene su sve verzije Quay 3 i Quay 5 koje je kompanija navela u savetodavnim objavama.
Prva ranjivost posebno je ozbiljna jer se može zloupotrebiti bez naloga dok je anonimni pristup uključen. Kada je on isključen, dovoljan je važeći Quay nalog. Red Hat je objavio zakrpljena izdanja za osam grana Quay 3.
Ključ bez roka važenja otvara pristup svim repozitorijumima
Quay koristi pouzdane ključeve za potpisivanje tokena kojima se odobrava preuzimanje i postavljanje kontejnerskih image paketa. CVE-2026-123710 omogućava napadaču da u skup pouzdanih ključeva doda sopstveni ključ bez datuma isteka. Sistem zatim prihvata tokene koje je taj ključ potpisao za bilo koji repozitorijum.
Takav pristup omogućava preuzimanje privatnih image paketa, uključujući tajne i pristupne podatke koji se eventualno nalaze u njima. Napadač može i da postavi ili prepiše image, pa se izmena prenosi na sisteme koji ga kasnije povuku. Ubačeni ključ ostaje nakon ponovnog pokretanja dok ga neko ne ukloni.
Uzrok je u proveri zahteva za zamenu ključa. Server proverava da li token potpisuje pouzdani ključ i da li sadrži očekivanu publiku i izdavaoca, ali ne proverava da li je token izdat baš za rotaciju ključeva. Anonimni token sa krajnje tačke /v2/auth može proći tu proveru, jer ga Quay potpisuje pouzdanim ključem, a pozivalac bira publiku.
Robot nalozi i rizik za OpenShift tokove isporuke
CVE-2026-110697 pogađa korisnika koji može da kreira prostor imena. Greška pri listanju robot naloga sastavlja SQL LIKE obrazac iz imena prostora bez izbegavanja džoker znakova. Pošto donja crta u SQL LIKE izrazu predstavlja bilo koji pojedinačni znak, pažljivo izabrano ime prostora može da odgovara prostoru drugog zakupca.
Posledica je izlaganje robot naloga i njihovih dešifrovanih tokena. Napadač potom može da čita, postavlja ili prepisuje image pakete drugog zakupca bez povišenih privilegija i bez radnje žrtve. Brisanje prostora napadača može obrisati i pripadajuće robot naloge, što može prekinuti rad sistema koji od njih zavise.
Kada je Quay integrisani registar za OpenShift, ukradene robot akreditive moguće je iskoristiti za ubacivanje zlonamernih image paketa u CI/CD tokove. Red Hat navodi da je Quay.io već ispravljen, dok je ažuriranje jedino potpuno rešenje za drugu ranjivost.
Koraci koje treba preduzeti odmah
Red Hat preporučuje blokiranje krajnje tačke /keys na proksiju ili balansatoru opterećenja za sve osim pouzdanih internih komponenti. Potrebno je pregledati audit zapise za događaje service_key_rotate i service_key_delete kada je expiration_date jednak null, te ukloniti neprepoznate odobrene servisne ključeve.
Za drugu grešku privremeno treba ograničiti kreiranje organizacija ili prostora imena sa donjom crtom, rotirati robot tokene za prostore koji mogu odgovarati takvim nazivima i pratiti neuobičajena preuzimanja ili postavljanja image paketa. Te mere samo smanjuju izloženost: instalacija zakrpljenog izdanja, provera ključeva i rotacija sumnjivih akreditiva predstavljaju neposredan poslovni prioritet.