


Уязвимость SGLang привела к утечке данных из NEAR AI
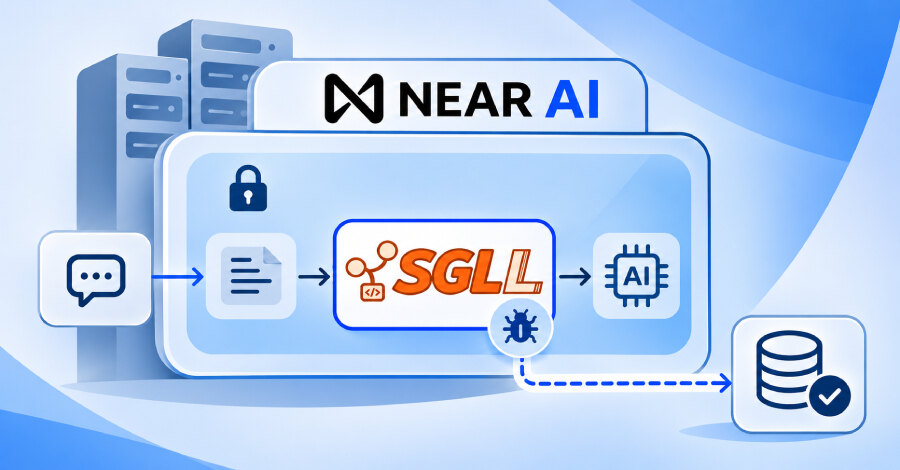
NEAR AI сообщила, что злоумышленник использовал уязвимость удалённого выполнения кода в open-source движке инференса SGLang и запустил код на одном из серверов компании. В результате были скачаны данные примерно 100 пользователей Private Chat и сведения из 18 ИИ-агентов; в логах также оказались два ключа NEAR AI Cloud API.
Что известно об инциденте
Атака произошла в воскресенье, после чего NEAR AI начала расследование. По оценке компании, атакующий мог видеть запросы, которые в тот день обрабатывались на скомпрометированном сервере, включая запросы в конфиденциальном режиме.
Этот режим использует доверенную среду исполнения TEE, которая должна сохранять приватность запросов даже для самой компании. Однако NEAR AI отдельно подчеркнула: TEE не защищает от уязвимости в программном обеспечении, работающем внутри среды. SGLang запускался в TEE, поэтому ошибка позволила получить доступ к обрабатываемым там запросам.
Компания закрыла этот путь доступа, но до этого злоумышленник успел перейти во внутреннюю систему, связанную с Private Chat. Этот продукт уже был выведен из эксплуатации. По подтверждённым данным, были загружены имена и адреса электронной почты примерно 100 пользователей, а для части учётных записей — сведения о тарифе и балансе.
Какие данные затронуты
NEAR AI не обнаружила признаков доступа к сохранённым разговорам Private Chat или загруженным туда файлам. При этом атакующий получил доступ к 18 агентам в старом развёртывании NEAR AI Agents, которое не использовало TEE.
Из этих агентов были извлечены история чатов, настройки и журналы. В логах двух клиентов присутствовали ключи NEAR AI Cloud API. Компания отозвала оба ключа. Она не уточнила, были ли среди затронутых запросов чаты ассистента Leo от Brave: ранее Brave сообщала, что Leo обрабатывает чаты с моделью GLM 5.3 Flash в TEE, управляемой NEAR AI.
Меры после атаки
После обнаружения инцидента NEAR AI отозвала все активные сессии и учётные данные администраторов, заменила токены агентов, отключила Private Chat и установила исправление для SGLang на всех серверах инференса. Компания также провела ротацию оставшихся учётных данных и полное криминалистическое расследование.
Доступ к NEAR AI Cloud восстановлен. Компания уведомила пользователей, чьи данные или агенты, как подтверждено, были затронуты, и попросила с осторожностью относиться к незапрошенным сообщениям об аккаунте или балансе. Номер CVE, затронутые версии SGLang и сведения о выпуске исправления проектом SGLang не раскрыты.
Для бизнеса инцидент показывает, что изоляция TEE не заменяет управление уязвимостями в ИИ-инфраструктуре. Необходимо отслеживать компоненты, работающие внутри защищённых сред, ограничивать хранение секретов в логах и заранее отрабатывать ротацию ключей и токенов.