


RCE propust u SGLang-u doveo do proboja sistema NEAR AI
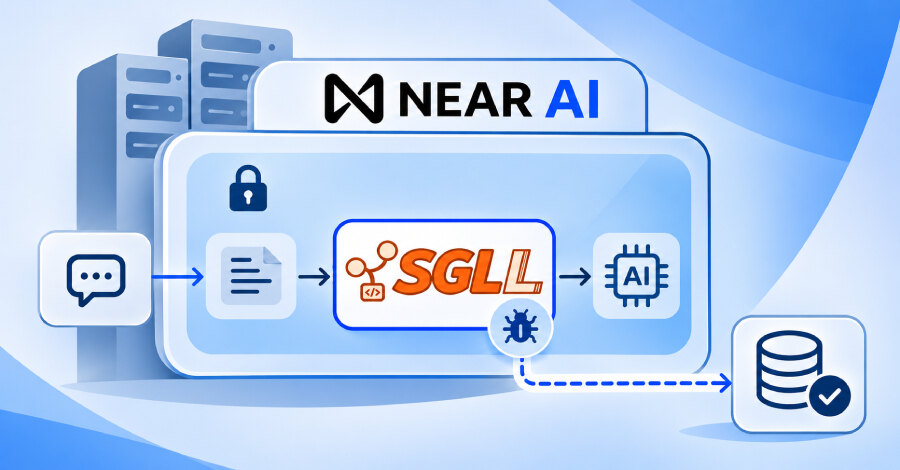
Napadač je iskoristio ranjivost za udaljeno izvršavanje koda u open-source inferencijskom motoru SGLang i prošle nedelje izvršavao kod na jednom inferencijskom serveru kompanije NEAR AI. Kompanija je potvrdila preuzimanje podataka o oko 100 korisnika iz sistema Private Chat, pristup podacima sa 18 AI agenata i izlaganje dva NEAR AI Cloud API ključa u logovima.
Napadač je mogao da vidi zahteve koji su tog dana obrađivani na pogođenom serveru, uključujući zahteve poslate u poverljivom režimu. NEAR AI nije naveo da li su korisnici čiji su zahtevi prošli kroz server obavešteni, niti je precizirao CVE oznaku, zahvaćene verzije SGLang-a ili status zakrpe u samom projektu.
TEE nije zaštita od ranjivog softvera
Poverljivi režim kompanije NEAR AI obrađuje zahteve unutar pouzdanog izvršnog okruženja, odnosno TEE-a, koje je zamišljeno da sadržaj ostane privatan čak i za kompaniju. Međutim, SGLang je radio unutar tog okruženja. Zbog toga TEE nije mogao da zaštiti zahteve od propusta u softveru koji se izvršava u njegovim granicama.
Ovaj detalj razdvaja dva bezbednosna pitanja koja se često posmatraju zajedno: zaštitu podataka od infrastrukture i zaštitu samog izvršnog lanca. Izolovano okruženje može ograničiti izloženost infrastrukturi, ali ne uklanja potrebu za proverom komponenti, zakrpama i nadzorom procesa unutar tog okruženja.
Obim pristupa i preduzete mere
Nakon početnog pristupa, napadač je stigao do internog sistema iza Private Chat proizvoda, koji je NEAR AI već povukao iz upotrebe. Preuzeti podaci obuhvataju imena i imejl adrese oko 100 naloga, a za deo naloga i informacije o planu i stanju. Kompanija navodi da nije pronašla tragove pristupa sačuvanim razgovorima ili otpremljenim fajlovima iz Private Chat-a.
Napadač je pristupio i 18 AI agenata na starijem raspoređivanju NEAR AI Agents, koje nije radilo unutar TEE-a. Od tih agenata preuzeti su istorija razgovora, podešavanja i logovi. Dva API ključa korisnika za NEAR AI Cloud pojavila su se u logovima, a kompanija ih je opozvala.
NEAR AI je zatim opozvao sve aktivne sesije i administratorske akreditive, zamenio tokene svih agenata, isključio Private Chat, primenio ispravku za propust na svim inferencijskim serverima, rotirao preostale akreditive i završio forenzičku proveru. Pristup usluzi NEAR AI Cloud je vraćen, a potvrđeno pogođeni korisnici dobili su obaveštenje sa adrese security@near.ai.
Operativna pouka za timove
Za organizacije koje koriste AI inferenciju, ovaj slučaj podseća da se TEE ne sme tretirati kao zamena za upravljanje ranjivostima. Prioriteti su tačan inventar inferencijskih komponenti, brzo uvođenje ispravki, ograničavanje pristupa internim sistemima, zaštita tajni od logova i spremna procedura za opoziv sesija, tokena i ključeva. Takva kombinacija smanjuje posledice kada ranjivost nastane u komponenti koja obrađuje osetljive zahteve.