


В Пенсильвании задержали подозреваемого по делу о взломе портала ФБР
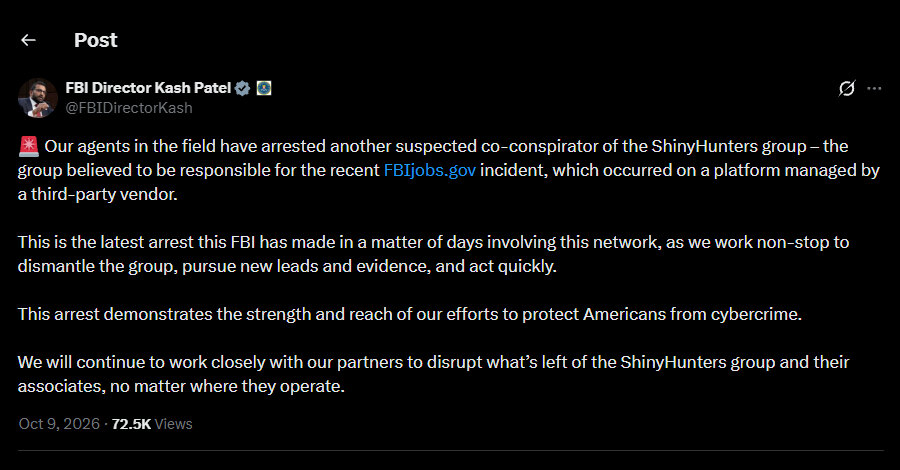
ФБР сообщило о задержании ещё одного предполагаемого сообщника группировки ShinyHunters, которую бюро считает ответственной за недавний инцидент с порталом FBIjobs.gov. Директор ФБР Кэш Пател объявил о задержании 9 октября, не раскрыв имя фигуранта и не сообщив о предъявленных обвинениях. The New York Times и CBS News со ссылкой на неназванные источники утверждают, что в Пенсильвании был задержан гражданин Канады.
По данным собеседника CBS News в правоохранительных органах, задержанный мог быть непосредственно вовлечён во взлом. Пател в своей публикации не уточнил роль фигуранта, но назвал ShinyHunters группой, которую считают ответственной за инцидент с FBIjobs.gov. Он также заявил, что ФБР продолжит работу с партнёрами против оставшихся участников и связанных с ними лиц.
Третье публично известное задержание
Reuters называет задержание в Пенсильвании третьим публично известным после того, как информация об утечке стала известна в конце сентября. ФБР ранее сообщало Reuters, что вместе с партнёрами уже задержало нескольких подозреваемых. При этом правоохранительные органы не подтверждали, сколько участников группы остаётся на свободе.
15 сентября нидерландская полиция при поддержке ФБР задержала 24-летнего жителя Амстердама. Видеозаявление ФБР называло его одним из предполагаемых лидеров ShinyHunters, хотя полиция Нидерландов не раскрывала имени. В Иордании в конце сентября также был задержан подозреваемый; Reuters сообщал, что он сотрудничает с ФБР. Связано ли новое задержание с этим сотрудничеством, бюро не уточняло.
Непоставленный патч и данные сотрудников
ShinyHunters заявила о взломе FBIjobs.gov 22 сентября. В опубликованном группой образце данных Reuters обнаружил обширные персональные сведения о сотрудниках ФБР, информацию о чувствительных должностях, а также психиатрические и медицинские данные. Внутреннее уведомление ФБР, о котором сообщил CBS News, подтверждало получение злоумышленниками сведений о сотрудниках.
Помощник директора киберподразделения ФБР Бретт Лезерман заявил Reuters 5 октября, что причиной стала ошибка безопасности на платформе, управляемой внешней организацией. По его словам, подрядчик не внедрил патч, специально выпущенный для защиты этой платформы. ФБР прекратило работу с подрядчиком, но не назвало ни организацию, ни продукт.
Два источника Reuters назвали платформой PeopleSoft — HR-систему Oracle, а подрядчиком — Accenture. Контекст инцидента дополняет заявление ShinyHunters о взломе ФБР через Oracle PeopleSoft, где речь шла о заявлении ShinyHunters о взломе ФБР через Oracle PeopleSoft. Accenture сообщила Reuters, что гордится поддержкой миссии ФБР, но на вопросы о подрядчике не ответила.
Что важно проверить компаниям
Этот случай показывает риск, возникающий на стыке кадровых систем, подрядного обслуживания и управления обновлениями. Для бизнеса практический вывод состоит в том, чтобы закреплять в договорах ответственность за установку критических патчей, проверять фактический статус обновлений внешних платформ и ограничивать доступ к чувствительным кадровым данным.