


Вредоносные релизы Swarm похищали ключи кошельков и ставили бэкдоры
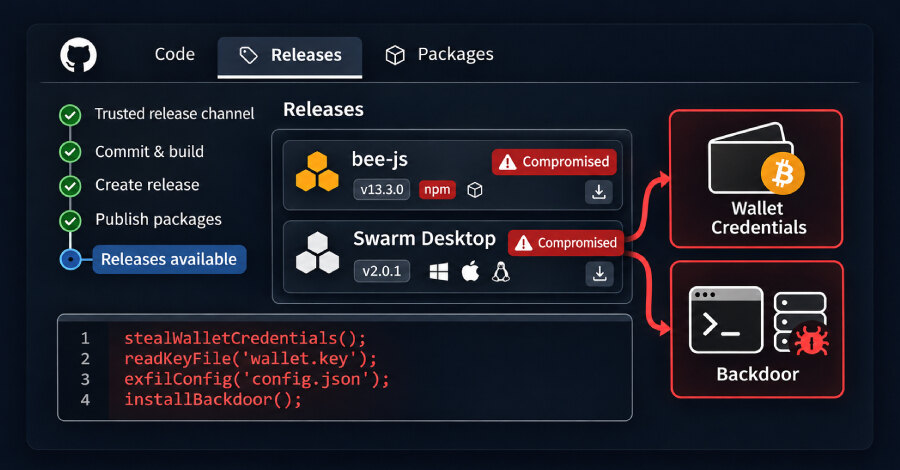
В экосистеме децентрализованного хранилища Swarm выявлены вредоносные релизы библиотеки bee-js 13.3.0 и приложения Swarm Desktop 0.56.2. Злоумышленники опубликовали их через автоматизацию релизов Ethersphere: код похищал ключ узла и пароль к нему, а также устанавливал бэкдор на Windows, macOS и Linux.
Swarm Desktop 0.56.2 появился в GitHub примерно в 00:36 UTC и был отозван через 8,5 часа. По оценке Socket, встроенный механизм обновления мог предложить версию компьютерам с Windows x64 и Mac на Apple Silicon приблизительно через 10 минут. На Intel Mac обновление не предлагалось, а Linux-установки не обновляются автоматически.
Пакет bee-js 13.3.0 находился в npm около 75 минут, с 00:09 до 01:25 UTC. Он содержал postinstall-скрипт: npm запускает такой код при установке, если скрипты установки не отключены. Импортировать библиотеку в проект при этом не требовалось.
Что делал вредоносный код
Обе заражённые версии несли один загрузчик, установивший соединение с сервером злоумышленников и запускавший полученный код с правами пользователя. В bee-js загрузчик работал как postinstall-скрипт, а в Swarm Desktop запускался при каждом старте приложения.
Полезная нагрузка искала в каталоге данных Swarm Desktop файлы config.yaml и data-dir/keys/swarm.key, после чего отправляла их атакующим. Файл ключа представляет собой зашифрованное хранилище Ethereum, однако пароль к нему хранится в config.yaml открытым текстом. Вместе эти файлы позволяют получить доступ к токенам xDAI и xBZZ, средствам чековой книжки и стейку узла.
На Linux и macOS код устанавливал Go-оболочку удалённого доступа evjawbreaker в скрытый каталог ~/.solidity. На Windows устанавливался легитимный клиент удалённого доступа ScreenConnect, подписанный ConnectWise. При наличии прав администратора вредоносный код мог добавить исключение в Microsoft Defender и тихо установить клиент.
Как были выпущены заражённые сборки
Оба релиза вышли из учётной записи bee-worker, которую Ethersphere применяет для автоматизации публикаций. Для bee-js атакующие создали GitHub-релиз, после чего рабочий процесс проекта опубликовал пакет в npm за 73 секунды без дополнительного подтверждения.
Поскольку сборку выполнила штатная автоматизация, пакет получил действительную provenance-запись. Она подтверждает связь артефакта с репозиторием и workflow, но не означает, что содержимое кода было проверено человеком. Для Swarm Desktop атакующие вручную запустили workflow с сертификатами подписи Apple и Windows; macOS-приложение было нотарифицировано Apple.
Поддерживающие проект отозвали версии и выпустили чистый Swarm Desktop 0.56.3. По их сообщению, это код версии 0.56.1 с новым сертификатом Developer ID. Задания подписи теперь требуют одобрения DevOps-команды и запускаются только из основной ветки.
Какие действия нужны пользователям и командам
Организациям следует проверить lock-файлы, кэши пакетов, внутренние реестры и журналы CI на наличие @ethersphere/bee-js@13.3.0. Безопасная доступная версия — 13.2.0. Если заражённый пакет устанавливался при включённых install-скриптах, машину или CI-раннер следует считать скомпрометированным и сменить все доступные этому пользователю секреты с чистого устройства.
Пользователям Swarm Desktop нужно искать в журнале строку Bee Desktop version: 0.56.2 (production). При её наличии необходимо заменить ключ узла, перевести средства, чековую книжку и стейк на новый ключ, а на Linux вручную установить 0.56.3. Простое обновление или удаление приложения не устраняет бэкдор; где возможно, безопаснее восстановить систему из доверенного образа.
Случай показывает, что подпись релиза и доказательство происхождения сборки не защищают от захваченного CI-аккаунта. Бизнесу важно ограничивать права автоматизации, требовать одобрения для публикации и подписи, а также иметь процедуру быстрой ротации ключей и пересборки скомпрометированных сред.