


Kompromitovane Swarm verzije ugrozile ključeve novčanika
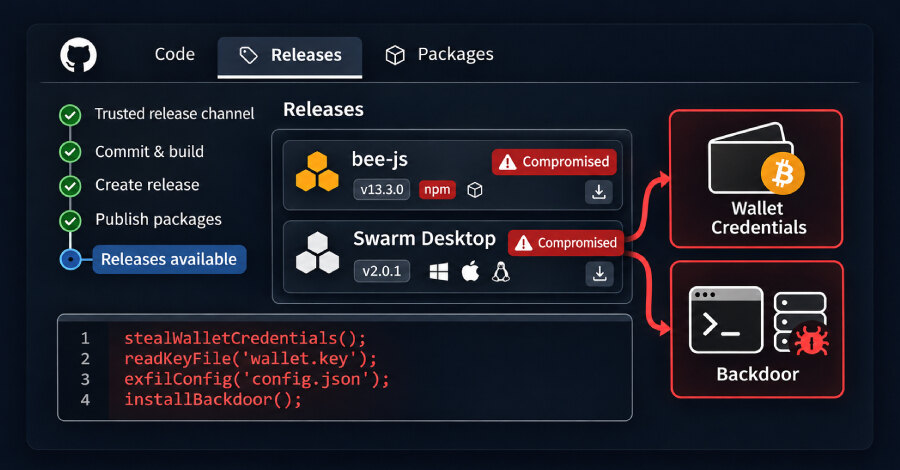
Napadači su zloupotrebili automatizaciju izdanja projekta Ethersphere da objave zlonamerne verzije bee-js 13.3.0 i Swarm Desktop 0.56.2, alata za decentralizovanu mrežu za skladištenje Swarm. Kod je mogao da preuzme ključ novčanika Swarm čvora i lozinku za njegovo otključavanje, a zatim da instalira bekdor na Windows, macOS i Linux sistemima.
Bee-js je JavaScript biblioteka koju koriste Swarm Desktop i alat komandne linije swarm-cli. Swarm Desktop pokreće čvor na lokalnom računaru i na njemu čuva privatne ključeve. Zlonamerna verzija bee-js bila je najnovija na npm-u od 00:09 do 01:25 UTC, dok je Swarm Desktop 0.56.2 objavljen oko 00:36 UTC i povučen približno 8,5 sati kasnije.
Kako je kompromitacija mogla da se proširi
U paketu bee-js, zlonamerni učitavač se izvršavao kroz postinstall skriptu. npm takve skripte automatski pokreće pri instalaciji ako nisu isključene, pa nije bilo potrebno da projekat eksplicitno uveze biblioteku. Sveža instalacija je mogla da preuzme verziju 13.3.0 preko dozvoljenih opsega zavisnosti u swarm-cli, bee-dashboardu ili izvornom kodu Swarm Desktopa.
Socket navodi da je ugrađeni mehanizam ažuriranja mogao da ponudi Swarm Desktop 0.56.2 za Windows x64 i Apple Silicon Mac računare za oko deset minuta. Intel Mac uređaji nisu dobijali ovu verziju, a Linux instalacije se ne ažuriraju automatski. Procena je da je bee-js 13.3.0 preuzet oko deset puta, uključujući bezbednosne skenere i repozitorijumska ogledala, dok je desktop izdanje do 08:27 UTC imalo 65 preuzimanja, među kojima su bili istraživači.
Krađa ključeva i trajni pristup sistemu
Oba izdanja sadržala su isti učitavač koji je preuzimao dodatni kod sa domena api.frameworkmetrics[.]xyz i pokretao ga sa ovlašćenjima korisnika. Preuzeti kod je tražio datoteke config.yaml i data-dir/keys/swarm.key. Prva sadrži lozinku u običnom tekstu, a druga šifrovani Ethereum keystore, pa njihova kombinacija omogućava pristup xDAI i xBZZ tokenima, sredstvima chequebooka i ulogu čvora.
Na Linuxu i macOS-u dodatni kod je postavljao Go udaljenu ljusku evjawbreaker u skriveni direktorijum ~/.solidity. Na Windowsu je instalirao legitimni ScreenConnect klijent kompanije ConnectWise kao sistemsku uslugu i povezivao ga sa relejem napadača. Ethersphere je povukao sporna izdanja i objavio Swarm Desktop 0.56.3, koji je po navodima održavaoca isti kao 0.56.1, ali potpisan novim Developer ID sertifikatom.
Koraci za pogođene timove
GitHub savet za bee-js 13.3.0 nalaže da se svaki računar na kojem je paket instaliran ili pokrenut smatra potpuno kompromitovanim. Timovi treba da pretraže lock fajlove, keševe paketa, interne registre i CI dnevnike za @ethersphere/bee-js@13.3.0, da vežu zavisnost za 13.2.0 i uklone keširane kopije zlonamerne verzije. Ako su instalacione skripte bile dozvoljene, neophodno je sa čistog računara rotirati lozinke, tokene i ključeve dostupne korisniku ili CI poslu.
Korisnici Swarm Desktopa treba da u fajlu bee-desktop.log potraže zapis Bee Desktop version: 0.56.2 (production), instaliraju verziju 0.56.3 i na Linuxu ručno zamene paket. Ako je verzija 0.56.2 ikada pokrenuta, ključ čvora i lozinku treba smatrati ukradenim, a sredstva prebaciti na novi ključ sa čistog uređaja. Ažuriranje ili uklanjanje aplikacije ne uklanja postojeći bekdor; poslovno razumna mera je obnova pogođenog sistema iz pouzdane slike, uz rotaciju svih dostupnih tajni.