


Атака на TPM ускоряет подбор PIN Windows Hello и BitLocker
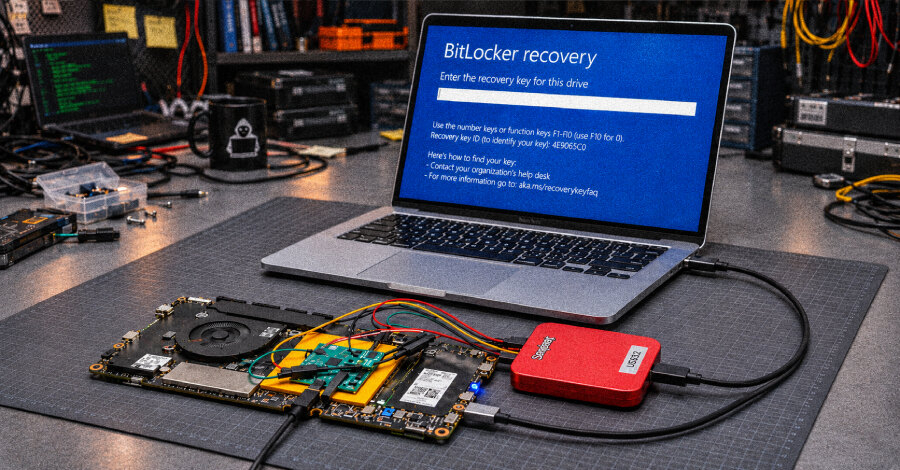
Исследователи Технического университета Берлина обнаружили способ обхода блокировки TPM, который ускоряет подбор PIN-кодов Windows Hello и BitLocker на ряде ПК с AMD и Intel. В лабораторных тестах они нашли четырёхзначный PIN Windows Hello и шестизначный PIN BitLocker за 236 попыток: расчётный худший срок для Hello сократился с 69 дней до 40 часов, а для BitLocker — с 19 лет до 20 дней.
Как сбрасывается счётчик неверных попыток
Проблема затрагивает программный TPM, встроенный в процессор. В отличие от отдельного модуля, он хранит состояние, включая число неверных вводов, в зашифрованном виде на флеш-памяти системной платы. Если вернуть сохранённую ранее копию состояния, счётчик попыток также возвращается назад.
Новые компьютеры используют монотонные счётчики RPMC во флеш-чипе, чтобы выявлять такую подмену. На AMD-системах с RPMC, по данным исследователей, прошивка процессора не проверяет, что значение счётчика действительно увеличилось. Плата-посредник между процессором и флеш-памятью может блокировать обновление и сообщать об успешной операции.
Отдельный путь связан с чипами Winbond RPMC. Кратковременный сбой питания позволил извлечь секретный ключ, которым подписываются значения счётчика. Получив ключ, атакующий может подделывать значения. На протестированном ноутбуке Intel повторно используемое при загрузке значение позволило применять извлечённый ключ после каждого перезапуска.
Результаты тестов и позиция вендоров
Для Windows Hello исследователи атаковали заблокированный HP OmniBook 3 с AMD Ryzen AI 5 330 и BitLocker-шифрованием. Система перебирала PIN начиная с 1000 и нашла код 1235 за 57 минут. После каждых пяти ошибок Windows требовала перезагрузку, но задержка блокировки TPM не применялась.
BitLocker проверяли на Framework Laptop 13 с Intel Core Ultra 5 125H и флеш-памятью Winbond. Код 123457 был найден за 6 минут 55 секунд. В обоих опытах исследователи снимали флеш-чип с платы, подключали собственное устройство, автоматически считывали экран, вводили PIN и перезагружали ноутбук через KVM-переключатель.
AMD зарегистрировала проблему как CVE-2026-43613 с оценкой CVSS 5,1 и подтвердила недостаток прошивки для части устройств. Исправления для линеек Ryzen, Ryzen AI, Ryzen Threadripper, Athlon и EPYC запланированы с ноября по февраль 2027 года. Intel заявила, что исследование не продемонстрировало уязвимость её компонентов: в тесте на Intel-ноутбуке использовалась слабость флеш-чипа Winbond.
Что стоит сделать администраторам
Microsoft, по сведениям исследователей, намерена рекомендовать минимум шесть цифр для Windows Hello. В тестовой сборке Windows 11 уже появился такой минимум для PIN личных учётных записей, хотя пользователь может выбрать четыре цифры. Для Windows Hello for Business администратор может задать минимальную длину PIN в политике PIN Complexity, а для BitLocker — в политике минимальной длины стартового PIN.
Исследователи советуют добавить к PIN как минимум две цифры. По их расчётам, восьмизначный числовой PIN увеличивает худшее время перебора: для Hello на протестированной AMD-системе до 46 лет, для BitLocker на протестированной Intel-системе — до шести лет. Для BitLocker также можно включить расширенные PIN с буквами и символами.
Практический вывод для бизнеса: до выхода обновлений прошивки следует повысить требования к длине PIN, установить доступные обновления от производителя ПК и ограничить физический доступ к устройствам. Описанные методы требуют вскрытия корпуса и специального оборудования, но короткий PIN заметно снижает запас времени защиты при таком сценарии.