


TPM zaobilaženje ugrožava Windows Hello i BitLocker PIN-ove
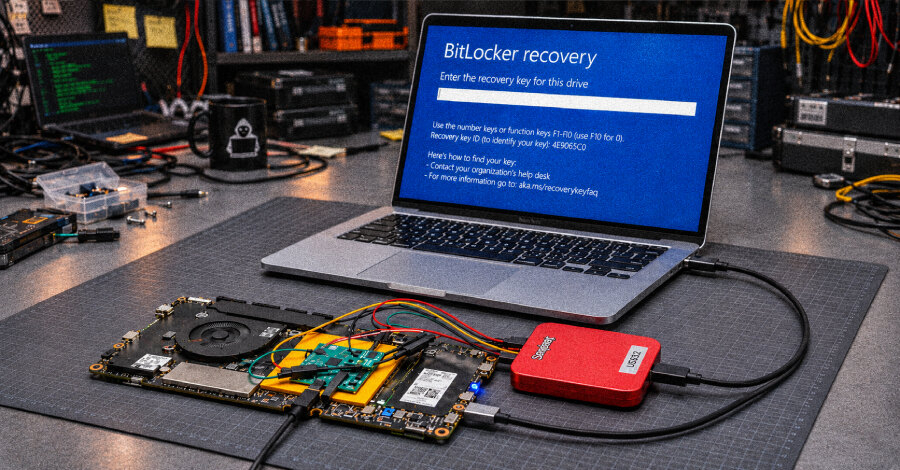
Istraživači Tehničkog univerziteta u Berlinu pokazali su da fizički napadač može resetovati TPM zaštitu od pogrešnih pokušaja na pojedinim računarima sa AMD procesorima, kao i na sistemima koji se oslanjaju na Winbond RPMC fleš. U laboratoriji su pronašli četvorocifreni Windows Hello PIN na HP OmniBook 3 sa Ryzen AI 5 330 i šestocifreni BitLocker PIN na Framework Laptop 13 sa Core Ultra 5 125H, u oba slučaja posle 236 pokušaja.
Posledica je značajno kraće vreme za pogađanje kratkih numeričkih PIN-ova. Za četvorocifreni Hello PIN procenjeni najgori slučaj pada sa 69 dana, uz dokumentovano zaključavanje, na 40 sati. Za podrazumevani šestocifreni BitLocker PIN procena se spušta sa 19 godina na 20 dana.
Kako se resetuje brojač pokušaja
Firmware TPM, ugrađen u procesor, čuva stanje uključujući broj neuspelih unosa u šifrovanom obliku na fleš čipu matične ploče. Napadač koji sačuva starije stanje i kasnije ga vrati može poništiti brojač, osim ako računar otkrije vraćanje starog zapisa.
Noviji uređaji za tu proveru koriste RPMC brojače u fleš memoriji, čije vrednosti mogu samo da rastu. Istraživači navode da kod pogođenih AMD sistema firmver ne proverava da li je brojač zaista povećan. Posebna pločica između procesora i fleš čipa može blokirati upis, prijaviti uspeh i omogućiti prihvatanje starog stanja.
Za Winbond RPMC čipove opisan je drugi postupak. Kratak poremećaj napajanja može otkriti tajni ključ kojim se potpisuju vrednosti brojača. Sa tim ključem moguće je krivotvoriti vrednosti brojača. Istraživači su na Intel laptopu utvrdili i da firmver pri svakom pokretanju šalje istu vrednost čipu, pa je izdvojeni ključ ostajao upotrebljiv posle restartovanja.
Obim i odgovor proizvođača
AMD je propust evidentirao kao CVE-2026-43613 sa CVSS ocenom 5.1. Kompanija planira ispravke firmvera za većinu pogođenih Ryzen, Ryzen AI, Ryzen Threadripper, Athlon i EPYC proizvoda u periodu od novembra do februara 2027. Ti rokovi se odnose na firmver kompanije AMD, a ne na dostupnost ažuriranja kod proizvođača računara.
Intel je saopštio da istraživanje nije pokazalo ranjivost njegove komponente, što odgovara laboratorijskom testu u kojem je napad na Intel laptop zahtevao slabost Winbond čipa. Winbond, prema navodima istraživača, proučava problem i mogući novi dizajn čipa, ali nije objavio rok niti se obavezao na ispravku.
Koraci za administratore i vlasnike uređaja
Napad nije opisan kao postupak koji se izvodi bez fizičkog pristupa: zahteva otvaranje računara, rad sa fleš čipom, sopstvenu pločicu i automatizaciju unosa PIN-a. Ipak, kratki PIN-ovi bitno smanjuju vreme potrebno za pokušaje kada se zaštita brojača zaobiđe.
- Za Windows Hello for Business povećajte politiku Minimum PIN length u putanji Computer Configuration > Administrative Templates > System > PIN Complexity.
- Za BitLocker povećajte politiku Configure minimum PIN length for startup, koja podržava od 4 do 20 cifara, i po potrebi uključite Allow enhanced PINs for startup.
- Instalirajte AMD firmversko ažuriranje kada postane dostupno za konkretan model računara i održavajte fizičku kontrolu nad uređajima do tada.
- Razmotrite prelazak sa TPM-only zaštite na TPM+PIN za BitLocker, uz PIN odgovarajuće dužine.
Praktičan zaključak je da organizacije treba da provere minimalne dužine Hello i BitLocker PIN-ova, raspoloživost ažuriranja kod proizvođača uređaja i kontrole fizičkog pristupa, jer TPM lockout ne treba posmatrati kao jedinu prepreku pokušajima pogađanja PIN-a.