


США предлагают до $10 млн за сведения о фигуранте атак HAFNIUM
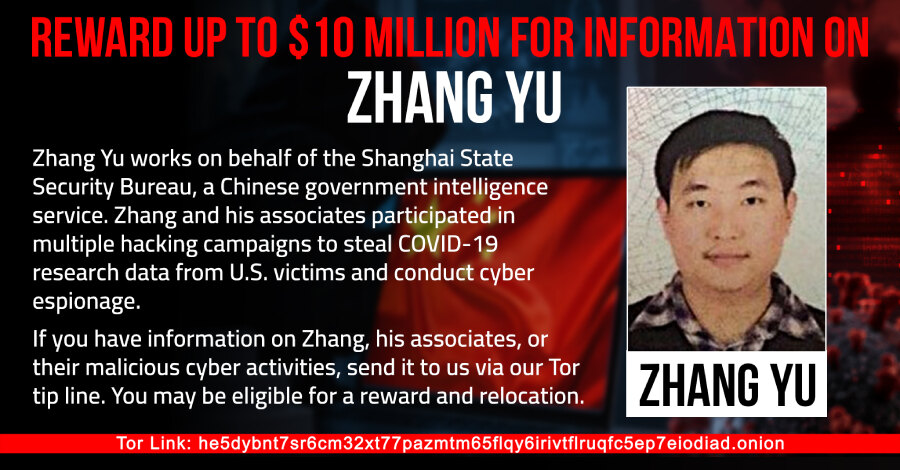
Госдепартамент США предлагает вознаграждение до 10 млн долларов за информацию, которая поможет установить личность или местонахождение гражданина КНР Чжан Ю. В США ему предъявлены обвинения в связи с атаками на Microsoft Exchange Server, известными как кампания HAFNIUM; американские власти заявляют, что он пока не задержан, а обвинения не проходили судебной проверки.
Объявление сделано через программу Rewards for Justice, которая занимается вознаграждениями в сфере национальной безопасности. Как сообщило NTD со ссылкой на уведомление программы, Чжан разыскивают из-за предполагаемой роли во «вредоносной киберактивности против критической инфраструктуры США». Формулировка и максимальная сумма совпадают с предложением программы, действовавшим в январе 2025 года для сведений о лицах, взламывающих критическую инфраструктуру США по указанию иностранного государства.
Девять пунктов обвинения и два эпизода атак
Чжан Ю и Сюй Цзэвэй проходят по одному делу в федеральном суде Хьюстона. Обвинительное заключение включает девять пунктов: оно датировано ноябрём 2023 года и было опубликовано в июле 2025-го. Минюст США после публикации документа просил общественность сообщать сведения о местонахождении Чжан Ю.
По версии американских властей, Чжан был директором шанхайской компании Shanghai Firetech Information Science and Technology. В обвинительном заключении утверждается, что он выполнял задачи Шанхайского управления государственной безопасности, контролировал взломы, проводившиеся другими сотрудниками Firetech, и координировал действия с Сюй Цзэвэем.
Шанхайское управление названо подразделением Министерства государственной безопасности КНР. Сюй, согласно материалам Минюста США, работал в другой шанхайской компании — Shanghai Powerock Network. Американское ведомство относит её к компаниям-посредникам, которые, как оно утверждает, проводят взломы в интересах китайского государства. Сюй был задержан в Милане в июле 2025 года по запросу США и в апреле 2026 года экстрадирован в Соединённые Штаты.
Как развивалась кампания HAFNIUM
Следствие разделяет предполагаемые вторжения на два периода. В начале 2020 года атакующие, по версии обвинения, нацеливались на американские университеты и учёных, работавших над вакцинами, лечением и тестированием COVID-19. С конца 2020 года они, как утверждается, использовали уязвимости Microsoft Exchange Server в кампании, позднее получившей название HAFNIUM.
Около 30 января 2021 года Сюй якобы сообщил Чжан Ю о компрометации сети университета в Техасе. Среди предполагаемых пострадавших указаны два техасских университета и международная юридическая фирма с офисом в Вашингтоне.
Microsoft раскрыла атаки на Exchange 2 марта 2021 года и выпустила исправления для четырёх уязвимостей нулевого дня, в том числе ProxyLogon. Тогда компания описала HAFNIUM как группу, которую считала спонсируемой государством и действующей из Китая; теперь Microsoft отслеживает её под названием Silk Typhoon. В течение нескольких дней после публикации исправлений Microsoft фиксировала использование тех же уязвимостей другими группами.
ФБР сообщает, что кампания HAFNIUM в целом затронула более 12 700 организаций в США. Для бизнеса этот эпизод остаётся напоминанием о необходимости без задержек устанавливать критические обновления серверов электронной почты и проверять инфраструктуру на признаки уже произошедшей компрометации.