


SAD nudi nagradu za informacije o optuženom u HAFNIUM napadima
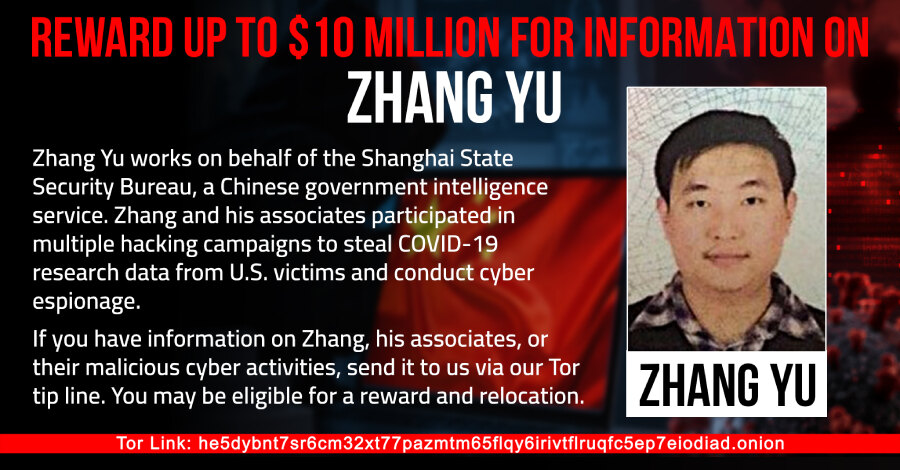
Američki Stejt department nudi nagradu do 10 miliona dolara za informacije koje bi dovele do identifikacije ili lociranja kineskog državljanina Zhang Yua, optuženog u SAD zbog navodne povezanosti sa napadima HAFNIUM na Microsoft Exchange Server tokom 2021. godine. Zhang je i dalje na slobodi, a optužbe protiv njega nisu proverene pred sudom.
Nagrada se vezuje za program Rewards for Justice, nacionalni program Stejt departmenta za nagrade u oblasti nacionalne bezbednosti. Program navodi da je od 1984. isplatio više od 250 miliona dolara za više od 125 osoba. Američke vlasti Zhang Yua traže zbog navodnih zlonamernih sajber aktivnosti usmerenih na kritičnu infrastrukturu SAD.
Optužnica obuhvata dve grupe upada
Zhang Yu i Xu Zewei optuženi su pred saveznim sudom u Hjustonu. Optužnica ima devet tačaka, datira iz novembra 2023. godine, a objavljena je u julu 2025. godine. Ministarstvo pravde SAD od tada traži informacije o mestu boravka Zhang Yua.
Navodne aktivnosti trajale su od februara 2020. do juna 2021. godine. Prvi skup upada, prema optužnici, bio je usmeren na američke univerzitete i naučnike koji su radili na vakcinama, lečenju i testiranju kovida 19. Drugi skup je, od kraja 2020, koristio ranjivosti u Microsoft Exchange Serveru koje su kasnije povezane sa kampanjom HAFNIUM.
Američke vlasti Zhang Yua opisuju kao direktora kompanije Shanghai Firetech Information Science and Technology. Optužnica tvrdi da je radio na zadacima koje je dodeljivao Šangajski biro državne bezbednosti, nadzirao hakovanje drugih zaposlenih u Firetechu i usklađivao aktivnosti sa Xu Zeweijem. Taj biro je deo kineskog Ministarstva državne bezbednosti, odnosno MSS.
Exchange propusti imali su širok domet
Microsoft je 2. marta 2021. objavio ispravke za četiri zero-day ranjivosti u Exchange Serveru, uključujući ProxyLogon. Kompanija je tada HAFNIUM opisala kao grupu za koju procenjuje da je podržana od države i deluje iz Kine, a danas je prati pod imenom Silk Typhoon.
Ubrzo nakon objave zakrpa, Microsoft je registrovao i druge hakerske grupe koje koriste iste propuste. FBI procenjuje da je kampanja HAFNIUM u celini kompromitovala više od 12.700 organizacija u SAD. U julu 2021. SAD i partnerske vlade saopštile su da su kampanju izveli akteri povezani sa MSS-om.
Šta organizacije mogu da izvuku iz ovog slučaja
Slučaj podseća da javno otkrivene ranjivosti u široko korišćenim serverskim proizvodima brzo postaju meta više aktera. Nakon objave ispravki, prioriteti bezbednosnih timova treba da budu primena zakrpa, provera da li postoje tragovi ranije kompromitacije i jasna evidencija internet dostupnih sistema.
Za poslovanje je praktičan zaključak da upravljanje zakrpama ne sme stati na instalaciji ažuriranja: kada propust ima masovni domet, neophodni su i procena izloženosti, nadzor sistema i plan reagovanja koji može da proveri da li je napad već ostavio posledice.