


Volt Typhoon связали с сетью Silent Train и четырьмя 0-day-кампаниями
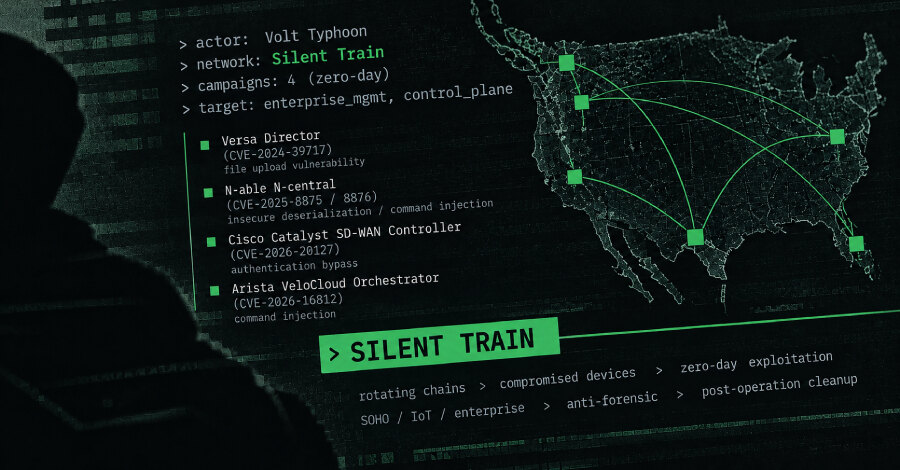
Исследователи Lumen Technologies Black Lotus Labs связали китайскую группировку Volt Typhoon со скрытой сетью доступа Silent Train, применявшейся как минимум в четырёх кампаниях с эксплуатацией уязвимостей нулевого дня. Среди затронутых продуктов названы Versa Director, N-able N-central, Cisco Catalyst SD-WAN Controller и Arista VeloCloud Orchestrator; аналитики выявили сотни жертв в телекоммуникациях, госсекторе, обороне, университетах, ИТ и критической инфраструктуре.
Сеть из временных скомпрометированных устройств
Silent Train была впервые замечена в конце 2023 года. Она строилась из быстро сменяемых цепочек захваченных SOHO-, IoT- и корпоративных устройств. Такая инфраструктура использовалась для эксплуатации уязвимостей, получения учётных данных, вывода данных и сохранения доступа к средам жертв.
Каждая операция проходила через несколько узлов. Стартовыми площадками служили VPS за пределами США, затем трафик перенаправлялся через скомпрометированные устройства в разных странах, а узлы на территории США выступали промежуточными и выходными точками перед обращением к американским жертвам.
По оценке Black Lotus Labs, операторы разворачивали только необходимый минимум для цепочного SSH-доступа: временные SSH-сервисы, ключи, конфигурации и штатные утилиты системы. После завершения работы они удаляли артефакты и разбирали цепочку. Средняя продолжительность сеанса составляла около четырёх часов, а часть сеансов занимала лишь несколько минут.
Четыре подтверждённые эксплуатации нулевого дня
Одна из кампаний была связана с уязвимостью загрузки файлов в Versa Director — CVE-2024-39717. Volt Typhoon использовала её для доставки веб-шелла VersaMem, который предназначался для сбора учётных данных и доступа к клиентам скомпрометированной организации.
Остальные подтверждённые случаи включают CVE-2025-8875 и CVE-2025-8876 в N-able N-central, связанные с небезопасной десериализацией и инъекцией команд. Также названы обход аутентификации CVE-2026-20127 в Cisco Catalyst SD-WAN Controller и инъекция команд ОС CVE-2026-16812 в Arista VeloCloud Orchestrator.
Отдельно аналитики считают, что до исправления в октябре 2025 года группировка могла использовать вероятную уязвимость нулевого дня в Quest KACE. Эта кампания, по их оценке, затронула более 30 жертв.
Почему целями стали управляющие платформы
Volt Typhoon выбирала системы, способные дать широкий обзор, управление или доступ к крупным корпоративным средам. В перечень целей вошли платформы управления конечными устройствами и сетями, оркестраторы SD-WAN и технологии плоскости управления. Такой выбор позволял добираться до последующих клиентов и чувствительных сетей.
В сеть Silent Train были вовлечены не менее 27 классов устройств. Среди них исследователи перечислили TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel, Cambium, Fortinet, Cisco, PRTG, Mirth Connect и CyberPanel. При этом отдельным типам устройств отводились постоянные роли: модемы Intelbras выступали ретрансляторами, а Netgear Orbi и Fortinet FortiGate использовались как промежуточные и выходные узлы в США.
К началу 2025 года сеть, по наблюдениям исследователей, стала гибридной: корпоративные устройства сохранялись в ней в среднем от одного до трёх месяцев. Позже появились варианты обратных туннелей с открытыми прокси Chisel и FRP.
Практический вывод для компаний — уделять первоочередное внимание внешним интерфейсам управления, своевременной установке исправлений и наблюдению за аномальным доступом к управляющим системам. В описанной схеме именно такие платформы становились удобной точкой входа в масштабные инфраструктуры.