


Volt Typhoon koristio Silent Train u četiri zero-day kampanje
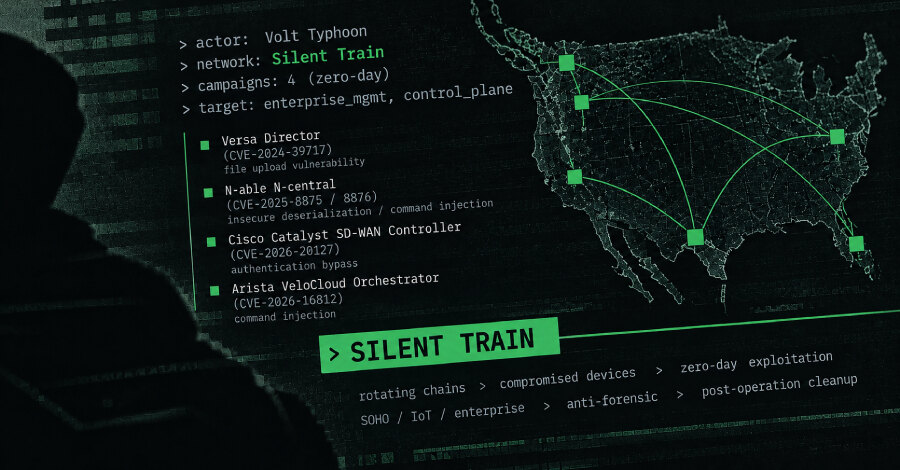
Kineski akter Volt Typhoon povezan je sa prikrivenom mrežom pristupa Silent Train, korišćenom u četiri potvrđene kampanje iskorišćavanja zero-day ranjivosti. Black Lotus Labs navodi da su obuhvaćeni Versa Director sa CVE-2024-39717, N-able N-central sa CVE-2025-8875 i CVE-2025-8876, Cisco Catalyst SD-WAN Controller sa CVE-2026-20127 i Arista VeloCloud Orchestrator sa CVE-2026-16812.
Silent Train je prvi put uočen krajem 2023. godine, a zasniva se na promenljivim lancima kompromitovanih SOHO, IoT i poslovnih uređaja. Njegova namena je da podrži iskorišćavanje ranjivosti, pristup akreditivima, iznošenje podataka i zadržavanje pristupa žrtvinom okruženju uz što manje tragova.
Meta su centralne upravljačke tačke
Posebnost kampanja je izbor sistema koji mogu otvoriti širok pristup velikim poslovnim okruženjima. Napadači su ciljali platforme za upravljanje krajnjim uređajima, mrežne upravljačke sisteme, SD-WAN orkestratore i tehnologije kontrolne ravni.
Među identifikovanim žrtvama nalaze se telekomunikacioni provajderi, državne institucije, izvođači u odbrani, satelitske i komunikacione usluge, univerziteti, IT kompanije i kritična infrastruktura. Obuhvaćeni sektori uključuju vodu, energiju, transport, pomorstvo, železnicu, avijaciju i hitne službe.
Volt Typhoon je aktivan najmanje od 2021. godine i poznat je po usmeravanju na komunikacije, energetiku, transport i sisteme za vodu i otpadne vode. U slučaju Versa Directora, grupa je koristila ranjivost za postavljanje prilagođenog veb školjkaša VersaMem, namenjenog prikupljanju akreditiva i pristupu korisnicima nizvodno od kompromitovanog sistema.
Kratkotrajni releji otežavaju istragu
Silent Train koristi slojeviti model sa više posrednih tačaka. Sesije počinju na VPS infrastrukturi van Sjedinjenih Država, zatim prolaze kroz kompromitovane SOHO i IoT uređaje u različitim državama, da bi preko kompromitovanih uređaja u SAD stigle do domaće mete. Takav raspored prikriva polazište napada i može pomoći zaobilaženju geografski zasnovanih kontrola i blok-lista IP adresa.
U mrežu je uključeno najmanje 27 klasa uređaja. Black Lotus Labs pominje TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel i Cambium, kao i poslovne platforme Fortinet, Cisco, PRTG, Mirth Connect i CyberPanel. Operateri koriste privremene SSH servise, ključeve, konfiguracije i sistemske alate, a po završetku uklanjaju artefakte. Prosečna sesija trajala je oko četiri sata, dok su neke trajale svega nekoliko minuta.
Do početka 2025. godine mreža je evoluirala u hibridnu arhitekturu: poslovni uređaji zadržavani su prosečno od jednog do tri meseca. Kasnije su uvedene varijante obrnutih tunela koje koriste otvorene proksi alate Chisel i FRP.
Operativna pouka za organizacije
Ovaj slučaj pokazuje da sistemi centralnog upravljanja zahtevaju prioritetno zakrpljivanje i odvojenu bezbednosnu pažnju, jer kompromitacija jedne upravljačke tačke može proširiti domet napada. Praktičan zaključak je da organizacije treba da vode tačan inventar izloženih upravljačkih interfejsa, ograniče pristup administrativnim servisima, proveravaju neuobičajene SSH i tunelske veze i brzo primenjuju bezbednosne ispravke za kritične proizvode.