


Doyensec добилась запуска кода в enclave Windows SmartScreen
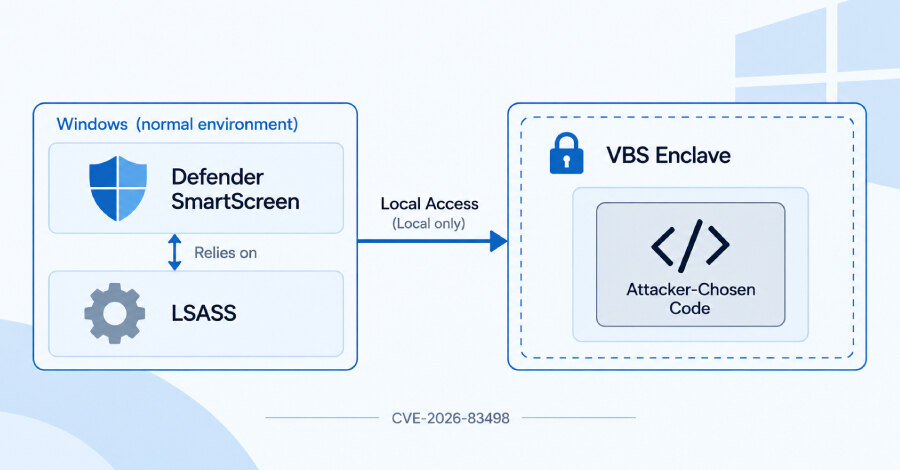
Исследователи Doyensec показали запуск произвольного кода внутри VBS enclave Windows, связанного с Enhanced Phishing Protection в Microsoft Defender SmartScreen. Уязвимость CVE-2026-83498 получила у Microsoft критический рейтинг, оценку CVSS 7,8 и была исправлена накопительным обновлением KB5124008 для Windows 11 24H2 и 25H2.
Эксперимент был проведён в лаборатории; Microsoft не видела эксплуатации уязвимости и не располагала публичной информацией о ней до выпуска исправления. Для атаки требуется локальный доступ и программа, уже запущенная на целевой системе. Пользовательское взаимодействие не нужно.
Что удалось обойти
VBS enclave — подписанная библиотека, которую обычное приложение может загрузить, но не может читать или изменять во время работы. Гипервизор Windows изолирует её память в Virtual Trust Level 1, или Isolated User Mode, тогда как обычный код работает в VTL0.
Атаке подверглась библиотека SFAPE.dll. Она используется функцией Enhanced Phishing Protection: та отслеживает ввод и вставку текста и предупреждает, если пользователь вводит пароль Windows в небезопасном месте, например в Блокноте или на фишинговой странице. Хеш пароля хранится внутри enclave, чтобы последующие вводы можно было сравнивать с ним без раскрытия самого пароля.
В Windows 11 эту библиотеку загружает процесс lsass.exe, отвечающий за учётные данные и работающий с правами SYSTEM. Поэтому описанный сценарий не является способом проникнуть на компьютер извне: он позволяет коду, который уже закрепился на устройстве, перейти в более доверенную изолированную среду.
Цепочка из записи четырёх байтов и ошибки синхронизации
Doyensec установила, что повторный вызов функции Initialize заставляет enclave записать фиксированное четырёхбайтовое значение ошибки по адресу, контролируемому вызывающей программой. При втором вызове проверка адреса пропускается. Исследователи подчёркивают, что сама по себе такая возможность не равна произвольной записи в память.
Однако запись в нужное место меняет значение, по которому enclave отличает собственную память от памяти хоста. После этого проверка безопасности перестаёт работать. Ошибка синхронизации в другой функции вызывает контролируемую очистку, перенаправляющую поиск сохранённого объекта. Полученные чтение и запись позволили заменить таблицу, определяющую код, который enclave разрешено выполнять.
Итогом стал запуск выбранного исследователями кода внутри enclave. При этом работа не продемонстрировала чтение или кражу пользовательского пароля. В бюллетене Microsoft последствия описаны как утечка данных из enclave либо выполнение кода внутри него.
Как Microsoft закрыла проблему
В KB5124008 Microsoft добавила проверку адреса перед первой записью и ужесточила функцию, на которой строилась ошибка синхронизации. Обновление также содержит новую политику, запрещающую загрузку старой уязвимой версии SFAPE.dll. Отдельного обходного решения нет: необходимо установить обновление.
Doyensec отмечает, что Windows пока не имеет общего списка блокировки уязвимых enclaves, аналогичного списку для уязвимых драйверов. Политика из сентябрьского обновления блокирует только старый файл SFAPE. По данным исследователей, enclave Microsoft Edge с похожей ошибкой чтения и записи, CVE-2023-36880, по-прежнему может быть загружен.
Для бизнеса практический вывод сводится к своевременной установке накопительных обновлений Windows 11 и ограничению локального запуска недоверенного кода. Изоляция VBS защищает секреты от обычной среды, но уязвимый подписанный enclave способен стать точкой перехода в эту защищённую область.