


Kritični propust u SmartScreen enklavi zakrpljen u Windowsu 11
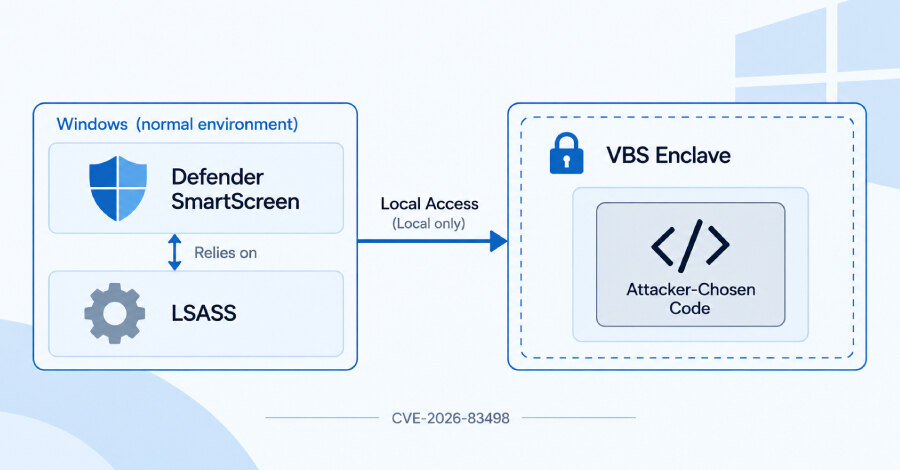
Microsoft je u kumulativnom ažuriranju KB5124008, objavljenom 8. septembra 2026, ispravio ranjivost CVE-2026-83498 u komponenti SFAPE.dll za Windows 11 verzije 24H2 i 25H2. Doyensec je pokazao da se kombinacijom dva propusta može izvršavati kod po izboru napadača unutar VBS enklave koju koristi Microsoft Defender SmartScreen.
Microsoft ranjivost klasifikuje kao kritično povećanje privilegija, sa CVSS ocenom 7,8. Kompanija navodi da propust nije bio javno poznat pre ispravke i da nema potvrđene aktivne eksploatacije. Doyensec je istraživanje objavio 13. oktobra, više od mesec dana nakon što je zakrpa postala dostupna.
Zašto je VBS enklava važna
VBS enklava je potpisana biblioteka koju standardni Windows proces može da učita, ali ne može da čita niti menja dok radi. Windows hipervizor njenu memoriju smešta u VTL1, odnosno Isolated User Mode, dok se uobičajeni kod izvršava u VTL0. Takvo razdvajanje je zamišljeno da zaštiti podatke čak i kada je kompromitovan normalni kernel ili napadač raspolaže SYSTEM privilegijama.
U ovom slučaju meta je SFAPE.dll, komponenta funkcije Enhanced Phishing Protection u Microsoft Defender SmartScreen-u. Ona prati tekst koji korisnik unosi ili lepi i upozorava kada se lozinka za prijavu u Windows unosi na nebezbednom mestu, poput Notepad-a ili phishing stranice. Radi poređenja bez neposrednog izlaganja lozinke, sistem pri prijavi čuva njen heš unutar enklave.
Na Windows 11 računarima ovu enklavu učitava lsass.exe, proces za obradu akreditiva koji radi sa SYSTEM privilegijama. Zato propust nije udaljeni vektor napada: napadaču je potreban program koji već radi lokalno i koji može da učita i pozove enklavu. Microsoftov opis takođe navodi lokalni vektor, nizak nivo potrebnog pristupa i odsustvo korisničke interakcije.
Put od ograničenog upisa do izvršavanja koda
Doyensec je utvrdio da drugi poziv funkcije Initialize upisuje fiksnu četvorobajtnu vrednost greške na adresu koju kontroliše pozivalac, bez provere adrese prisutne pri prvom pozivu. Istraživači naglašavaju da to samo po sebi nije proizvoljan upis u memoriju, ali pravilno usmeren upis može da ošteti vrednost kojom enklava razlikuje sopstvenu memoriju od memorije hosta.
Nakon toga greška u vremenskom usklađivanju druge funkcije pokreće kontrolisano brisanje. Time se menja način pronalaženja sačuvanog objekta i otvaraju mogućnosti za čitanje i pisanje, što je istraživačima omogućilo da zamene tabelu koja određuje koji kod enklava sme da pokrene. Dokaz koncepta pokazuje narušavanje izolacije enklave, ali ne i čitanje ili krađu korisničke lozinke.
Šta treba proveriti u organizaciji
Izmenjena SFAPE.dll sada proverava adresu pre prvog upisa i dodatno ograničava funkciju na koju se oslanjala greška u vremenskom usklađivanju. Ažuriranje donosi i politiku koja sprečava učitavanje stare, ranjive enklave, pa zakrpljen sistem ne može da je pokrene. Microsoft nije objavio zasebno zaobilazno rešenje.
Doyensec upozorava da Windows nema opštu listu blokiranih ranjivih enklava kakvu ima za ranjive drajvere. Politika iz septembra blokira staru SFAPE datoteku, dok je starija Microsoft Edge enklava povezana sa CVE-2023-36880 i dalje dozvoljena za učitavanje. Praktičan zaključak za poslovanje je da treba potvrditi instalaciju KB5124008 na uređajima sa Windows 11 24H2 i 25H2, uz kontinuiranu kontrolu ažuriranja komponenti koje rade sa akreditivima i izolovanom memorijom.