


В Xen Orchestra активно эксплуатируют обход аутентификации
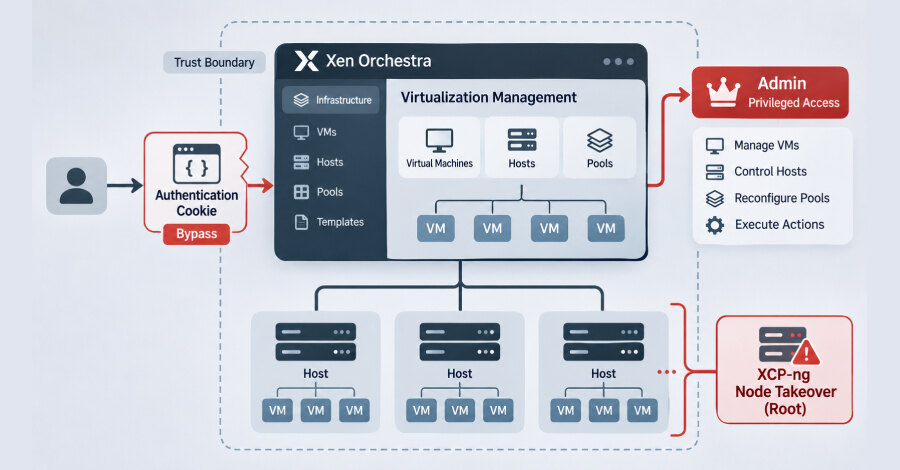
Французская Vates VMS предупредила об активной эксплуатации критической уязвимости VSA-2026-062 в Xen Orchestra. Ошибка обхода аутентификации позволяет атакующему получить права администратора, выполнять произвольные действия и в итоге захватить управляемые пулы и XCP-ng-узел с правами root.
У проблемы пока нет идентификатора CVE. Исправления доступны в стабильном и latest-каналах Xen Orchestra 6.9.1 и 6.10.0, а также в xo-server 5.211.2 и 5.213.1. Компания призывает установить обновления как можно быстрее.
Как работает обход входа
Уязвимость связана с обработкой REST-cookie. Значение authenticationToken=j:%7B%7D после разбора превращается в пустой объект. Механизм REST-аутентификации передаёт этот объект провайдеру токенов, не требуя строкового значения.
Коллекция токенов воспринимает пустой объект как неотфильтрованный запрос и возвращает первый токен из набора. Если он ещё действует, провайдер аутентифицирует запрос от имени владельца токена. Затем маршрут /rest/v0/users/me/authentication_tokens может выдать идентификаторы токенов, пригодные для повторного входа.
Таким образом, специально сформированная cookie открывает путь к административным операциям. Vates VMS указывает, что последствия могут включать выполнение произвольного кода на управляемых пулах и полный захват узла XCP-ng с правами root.
Признаки компрометации и меры защиты
Vates VMS наблюдает активность с адреса 91.211.251[.]112:8001 и через TOR-домен ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid[.]onion:3333. Первый адрес отмечен в VirusTotal как сервер управления RedLine Stealer. Компания не уточняет, когда началась активность и использовалась ли ошибка как уязвимость нулевого дня.
Среди индикаторов названы HTTP-запросы с authenticationToken=j:%7B%7D или authenticationToken=j:{}, работающая виртуальная машина с именем pivot2, а также ВМ с параметром hvm_serial: file. Следует проверить наличие файлов /etc/cron.d/zz-ustar2, /etc/cron.d/zz-ustar, /.ustar5 и /.ustar6.
Если обновление нельзя установить немедленно, Vates VMS рекомендует не публиковать Xen Orchestra в интернете, блокировать указанные адрес и домен, а также отсеивать пустой токен на WAF или обратном прокси. При обнаружении признаков компрометации необходимо сменить все пароли и секреты в Vates VMS. Для бизнеса приоритетом становится проверка доступности консолей виртуализации извне, журналов HTTP-запросов и версии XO Server, после чего следует закрыть риск обновлением или временными ограничениями доступа.