


Aktivno zloupotrebljen propust za zaobilaženje prijave u Xen Orchestra
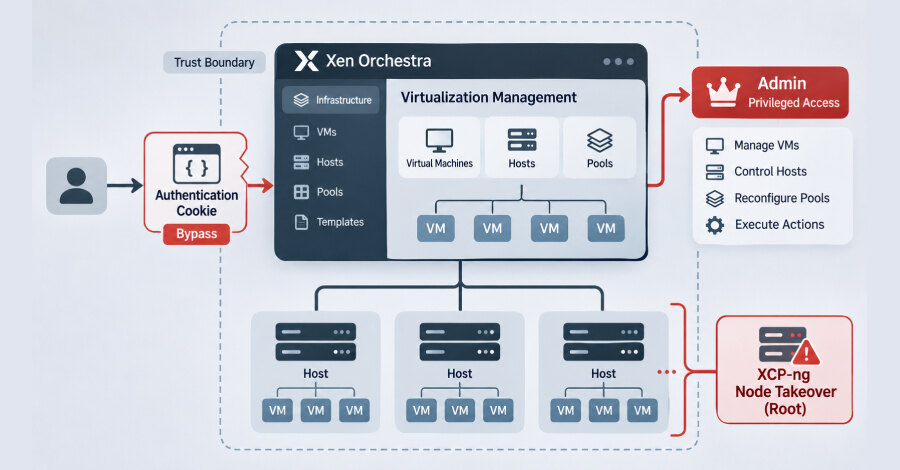
Vates VMS je upozorio da se kritični propust VSA-2026-062 u Xen Orchestra aktivno zloupotrebljava. Greška za zaobilaženje autentikacije nema CVE oznaku, a ispravljena je u Xen Orchestra izdanjima 6.9.1 i 6.10.0, kao i u paketima xo-server 5.211.2 i 5.213.1.
Uspešna zloupotreba napadaču omogućava administratorska ovlašćenja, proizvoljne radnje u upravljanim pool-ovima, izvršavanje proizvoljnog koda i, na kraju, preuzimanje XCP-ng čvora sa root privilegijama.
Kako dolazi do zaobilaženja autentikacije
Problem nastaje pri obradi REST kolačića. Vrednost authenticationToken=j:%7B%7D pretvara se u prazan objekat umesto u tekstualni token. REST autentikacija taj objekat prosleđuje XO provajderu tokena bez zahteva da vrednost bude string.
Kolekcija tokena zatim prazan objekat tumači kao nefiltrirani upit i vraća prvi token. Ako token nije istekao, provajder autentikuje zahtev kao njegovog vlasnika. Ruta /rest/v0/users/me/authentication_tokens potom može vratiti identifikatore tokena koji se mogu ponovo koristiti za prijavu.
Indikatori i mere zaštite
Vates VMS je naveo aktivnost povezanu sa IP adresom 91.211.251[.]112:8001 i TOR domenom ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid[.]onion:3333. Prva adresa je na VirusTotalu označena kao komandno-kontrolni server RedLine Stealer-a.
Administratori treba da potraže HTTP zahteve sa vrednostima authenticationToken=j:%7B%7D ili authenticationToken=j:{}, virtuelnu mašinu nazvanu pivot2, kao i VM konfiguracije sa parametrom hvm_serial: file. Dodatni indikatori su datoteke /etc/cron.d/zz-ustar2, /etc/cron.d/zz-ustar, /.ustar5 i /.ustar6.
Kada trenutna nadogradnja nije moguća, Vates VMS preporučuje da Xen Orchestra ne bude izložen internetu, da se blokiraju navedena IP adresa i domen i da se prazan token blokira na WAF-u ili obrnutom proksiju. Ako se pronađu indikatori kompromitacije, potrebno je rotirati sve lozinke i tajne u Vates VMS okruženju. Za poslovanje je najvažnije da se zakrpa uvede prioritetno, a pristup upravljačkoj konzoli ograniči dok se ne provere tragovi upada.