


Две уязвимости Xen нарушают изоляцию виртуальных машин
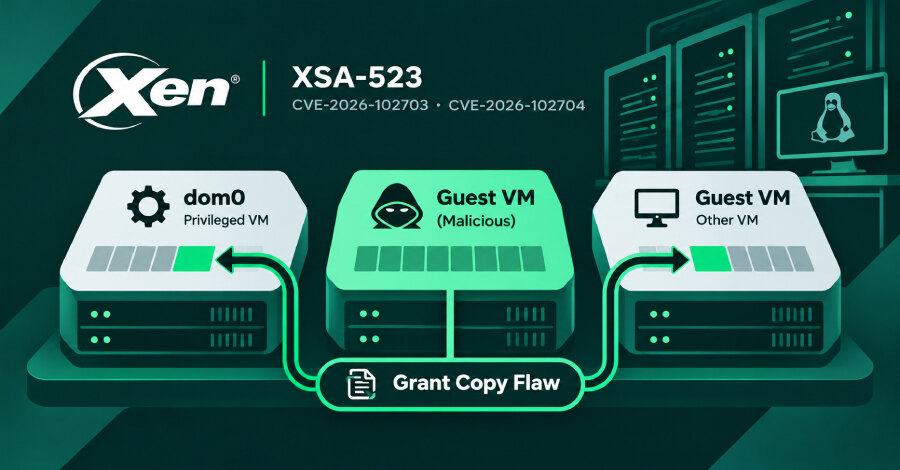
В гипервизоре Xen обнаружены уязвимости CVE-2026-102703 и CVE-2026-102704, позволяющие вредоносной гостевой виртуальной машине читать и записывать память других ВМ на том же хосте, включая управляющую доменную ВМ dom0. Xen Project выпустил бюллетень XSA-523 и патчи для поддерживаемых веток Xen 4.17–4.19 и xen-unstable.
Проблема затрагивает все версии Xen, начиная с 4.6. Версии 4.5 и более ранние ей не подвержены. Для Xen 4.6–4.16 патчи в бюллетене не опубликованы; поддержка безопасности Xen 4.16 завершилась 2 декабря 2024 года.
Ошибка в механизме grant copy
Уязвимости находятся в операции grant copy, через которую Xen копирует данные между виртуальными машинами. Каждая ВМ указывает, какие страницы её памяти могут использовать другие ВМ, а гипервизор должен проверять соответствующие разрешения.
Чтобы ускорить пакетное копирование в пределах одной страницы памяти, Xen повторно использовал уже выполненные проверки. В отдельных случаях новая проверка не запускалась, хотя была необходима. В результате гость с вредоносным кодом может получить доступ к памяти, которая ему не принадлежит.
dom0 по умолчанию обладает полными правами и управляет остальными виртуальными машинами. Поэтому доступ к её памяти особенно критичен. XCP-ng, построенная вокруг Xen платформа виртуализации, в примечаниях к обновлению указала, что один скомпрометированный гость может выйти за пределы своей изоляции и получить контроль над всем хостом.
Кому нужны обновления
Xen Project не сообщил об известных атаках с эксплуатацией этих ошибок и не уточнил, какой уровень доступа злоумышленнику требуется внутри гостевой ВМ. Уязвимости обнаружила Anthropic с помощью модели Claude, затем находку подтвердил Стефан Липп из Ada Logics. Команда CodeAnt AI Security Research Team независимо сообщила о той же проблеме.
Для XCP-ng 8.3 вышел пакет xen-4.17.7-4.2.xcpng8.3 от 3 ноября; после установки требуется перезагрузка хоста. Компания Vates оценила влияние как критическое. В Qubes OS затронуты все поддерживаемые релизы и конфигурации, а исправление подготовлено для Qubes 4.3 в пакете Xen 4.19.6-3 для dom0.
Пользователям Qubes OS после обновления необходимо перезапустить dom0. Тем, кто использует Anti Evil Maid, также потребуется заново запечатать секретную парольную фразу: новые бинарные файлы Xen меняют PCR18 и PCR19. На 4 ноября в трекере Debian пакеты xen для bookworm, trixie и forky отмечены уязвимыми, а sid — исправленным.
Что проверить владельцам инфраструктуры
Администраторам стоит инвентаризировать хосты и продукты, использующие Xen версии 4.6 и новее, установить пакеты XSA-523 от поставщика и запланировать обязательные перезагрузки. Особого внимания требуют среды с несколькими арендаторами: ошибка снимает базовую границу изоляции между гостевыми системами.
XSA-523 не связан с XSA-500 — прежней уязвимостью grant copy, раскрытой 28 июля, и требует отдельных исправлений. Практический вывод для бизнеса: обновление Xen и зависимых платформ следует вести как срочную задачу управления риском, а статус установки подтверждать на каждом хосте после перезапуска.