


Xen propusti omogućavaju pristup memoriji drugih virtuelnih mašina
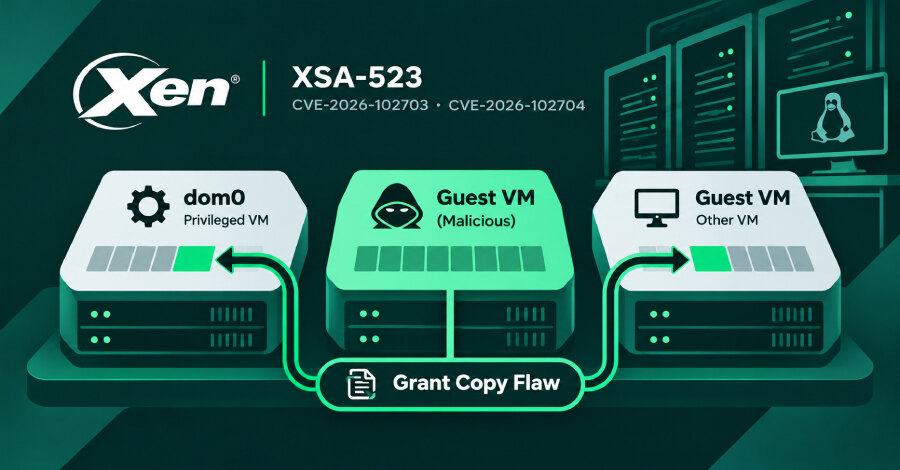
Dve ranjivosti u Xen hipervizoru, CVE-2026-102703 i CVE-2026-102704, omogućavaju zlonamernoj gostujućoj virtuelnoj mašini da čita i upisuje memoriju drugih VM-ova na istom hostu, uključujući dom0. Xen Project je 3. novembra objavio savet XSA-523 i zakrpe za podržane grane; pogođene su sve verzije Xen-a od 4.6 naviše, dok verzije 4.5 i starije nisu obuhvaćene.
Dom0 je upravljačka virtuelna mašina koja podrazumevano ima puna ovlašćenja nad ostalim gostima. Zato propust prelazi granice izolacije koje su osnova bezbednosti virtualizovane infrastrukture. Xen Project nije naveo poznate napade koji koriste ove ranjivosti niti nivo pristupa koji je napadaču potreban unutar gostujuće VM.
Propust je u proveri prava tokom kopiranja memorije
Problem se nalazi u operaciji grant copy, kojom Xen kopira podatke između virtuelnih mašina. Svaka VM određuje koje njene memorijske stranice druge VM mogu koristiti, a Xen proverava da li su ta prava odobrena.
Radi ubrzanja serije kopiranja u okviru iste memorijske stranice, hipervizor ponovo koristi već izvršene provere. U određenim slučajevima provera nije ponovljena kada je trebalo, što zlonamernom gostu može otvoriti put do čitanja i menjanja memorije kojoj nema pravo pristupa.
Anthropic je propuste pronašao korišćenjem modela Claude, nalaz je potom potvrdio Stephan Lipp iz Ada Logics, a CodeAnt AI Security Research Team je nezavisno prijavio isti problem. XSA-523 je odvojen od ranijeg propusta XSA-500, takođe vezanog za grant copy, i zahteva sopstvene zakrpe.
Stanje zakrpa po platformama
Xen savet obuhvata zakrpe od xen-unstable do Xen 4.19.x, kao i grane od 4.18.x do 4.17.x. Za Xen 4.6–4.16 nisu objavljene zakrpe; bezbednosna podrška za Xen 4.16 prestala je 2. decembra 2024. godine.
- XCP-ng 8.3: objavljen je paket xen-4.17.7-4.2.xcpng8.3. Host mora biti ponovo pokrenut, a Vates je uticaj ocenio kao kritičan.
- Qubes OS 4.3: ispravka je u Xen paketima 4.19.6-3 za dom0. Neophodan je restart dom0; korisnici Anti Evil Maid-a treba ponovo da zapečate tajnu lozinku, jer novi Xen binarni fajlovi menjaju PCR18 i PCR19.
- Debian: bezbednosni tracker je 4. novembra označio paket xen kao ranjiv u izdanjima bookworm, trixie i forky, dok je sid označen kao ispravljen.
Qubes OS navodi da su pogođene sve podržane verzije i konfiguracije, a proizvodi zasnovani na Xen verzijama od 4.6 naviše ostaju izloženi dok njihovi održavaoci ne uključe zakrpe XSA-523.
Praktičan prioritet za infrastrukturne timove
Potrebno je identifikovati Xen hostove i zavisne proizvode, proveriti verzije i raspoloživost paketa XSA-523, zatim isplanirati testiranje i restartove hostova ili dom0 gde su oni propisani. Posebnu pažnju zahtevaju sistemi bez dostupne zakrpe, jer za ove propuste nije objavljena poznata mera ublažavanja. Operativni zaključak je jasan: ažuriranje hipervizora i kontrolisano ponovno pokretanje treba tretirati kao prioritet očuvanja izolacije između gostujućih sistema.