


RAT ChainScript применяет Polygon для ротации серверов управления
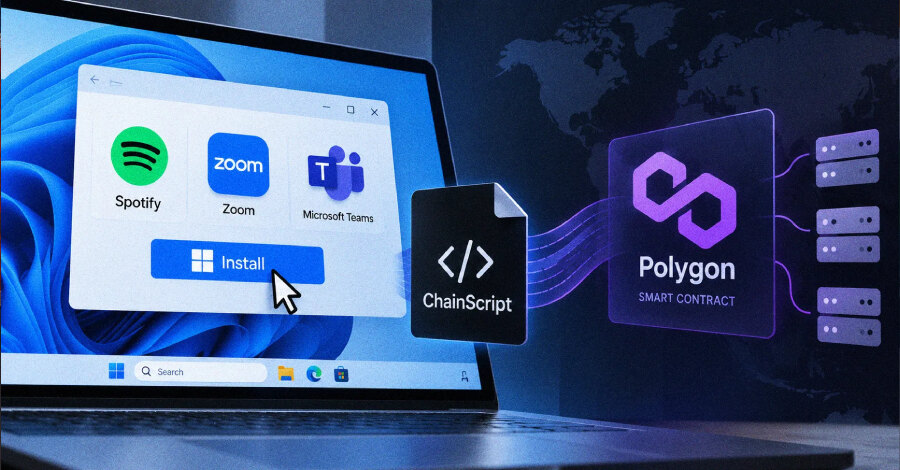
Исследователи Blackpoint Adversary Pursuit Group выявили ранее не описанный троян удалённого доступа ChainScript. Вредоносная программа использует смарт-контракт Polygon для поиска действующей инфраструктуры управления по WebSocket, а в атаках маскируется под Spotify, Zoom Workplace и Microsoft Teams.
ChainScript встречался под именами ComponentTask33, UpdateDigital, HostShared и OrchidViolet66. Троян предоставляет операторам интерактивный доступ к CMD и PowerShell, операции с файлами, создание снимков экрана, развёртывание полезных нагрузок, удалённое выполнение JavaScript и поиск криптокошельков среди настольных приложений и расширений браузера.
Как разворачивается ChainScript
Цепочка начинается с приманки в стиле ClickFix, которая убеждает пользователя скачать и запустить вредоносный установщик Windows через msiexec.exe. Один из обнаруженных образцов, ComponentTask33-4d14e6ac.msi, выдаёт себя за Spotify.
Установщик размещает среду выполнения Node.js и запускает JavaScript-агент ChainScript через скрытые этапы PowerShell и VBScript. PowerShell раскладывает runtime, исходный код агента, конфигурацию и вспомогательные бинарные файлы по каталогам в %LOCALAPPDATA%, стилизованным под пути Microsoft. Основным запускателем служит VBScript.
После запуска агент закрепляется на уровне пользователя с помощью задания планировщика; резервным механизмом выступает ключ Registry Run. Затем ChainScript подключается к серверу управления по WebSocket и получает задания. Набор команд позволяет также обновлять троян и удалять механизм закрепления.
Зачем злоумышленникам Polygon
Вместо жёстко заданного адреса сервера ChainScript обращается к смарт-контракту Polygon, который выполняет роль внешнего резолвера. Такая схема похожа на EtherHiding: оператор может перенаправить уже заражённые устройства на новую инфраструктуру, сохранив тот же имплант и механизм повторного подключения.
Контекст подобных цепочек дополняет цепочки ClickFix и связанных с ними угрозах, где собраны наблюдения о ClickFix и связанных с ними угрозах. В отдельной кампании PasteSwitch злоумышленники захватили официальный Reddit-аккаунт HBO Max и разместили через него вредоносную рекламу: за 48 часов в середине сентября 2026 года подтверждено 108 таких объявлений.
Для macOS PasteSwitch доставляла MacSync, Atomic macOS Stealer и поддельные криптокошельки, похищающие seed-фразы. В Windows-ветке распространялись Amatera Stealer и клипперы AnimateClipper и ZigClipper. Hudson Rock и ADAMnetworks назвали эту активность PasteSwitch; число пострадавших пользователей не установлено.
Что учитывать компаниям
Наблюдения Blackpoint показывают, что развитие фреймворков и блокчейн-механизмов усложняет обнаружение по статичным индикаторам. Практический фокус для компаний — снижать риск выполнения инструкций из ClickFix-приманок и отслеживать подозрительные запуски msiexec.exe, PowerShell, VBScript, Node.js, создание пользовательских задач планировщика и изменения ключей Run.
Особое внимание стоит уделять установщикам, которые маскируются под популярные приложения, а также соединениям WebSocket, возникающим после таких запусков. Ротация адресов через Polygon не отменяет ценность поведенческого мониторинга: цепочка установки, закрепления и удалённого управления остаётся наблюдаемой на конечной точке.