


ChainScript RAT rotira C2 infrastrukturu preko Polygon mreže
ClickFix mamci vode do ChainScript RAT-a
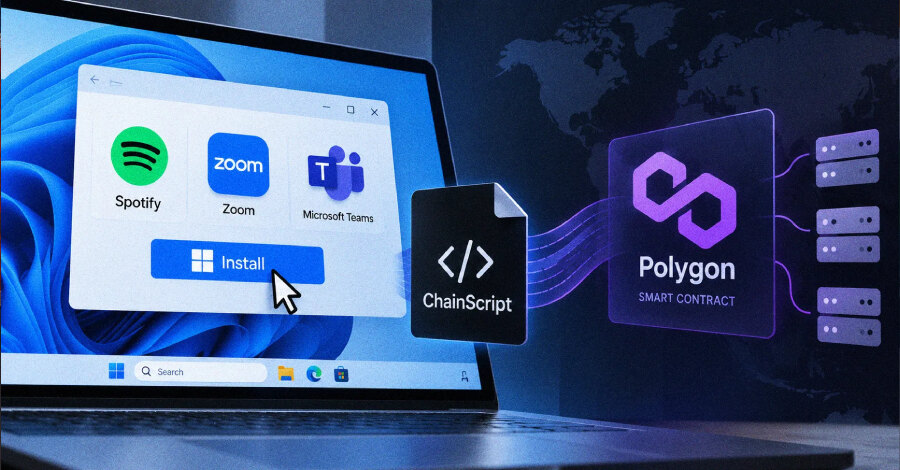
Istraživači Blackpoint Adversary Pursuit Group otkrili su ranije nedokumentovan udaljeni pristupni trojanac ChainScript, koji se širi kroz ClickFix mamce i za pronalaženje aktivne komandno-kontrolne infrastrukture koristi pametni ugovor na Polygon mreži. Malver je zabeležen pod nazivima ComponentTask33, UpdateDigital, HostShared i OrchidViolet66, a predstavlja se kao Spotify, Zoom Workplace ili Microsoft Teams.
Napad počinje ClickFix mamcem koji navodi korisnika da preuzme i pokrene zlonamerni Windows instalater uz msiexec.exe. Primer koji su istraživači analizirali nosi naziv ComponentTask33-4d14e6ac.msi i maskiran je kao Spotify instalacija.
Instalater postavlja Node.js izvršno okruženje, a zatim pokreće ChainScript JavaScript agenta kroz skrivene PowerShell i VBScript faze. PowerShell smešta runtime, izvorni kod agenta, konfiguraciju i pomoćne binarne datoteke na više putanja koje liče na Microsoft strukturu unutar fascikle %LOCALAPPDATA%. VBScript preuzima ulogu glavnog pokretača.
Polygon ugovor kao spoljašnji C2 imenik
Po izvršavanju, agent uspostavlja trajnost na nivou korisnika zakazanim zadatkom, uz Registry Run ključ kao rezervni mehanizam. Zatim se preko WebSocket veze povezuje sa C2 serverom i preuzima dodatne zadatke, čime operater dobija direktnu kontrolu nad kompromitovanim sistemom.
Funkcionalnosti uključuju interaktivni CMD i PowerShell, operacije nad fajlovima, snimanje ekrana, postavljanje dodatnih payload-a, udaljeno izvršavanje JavaScript-a i pronalaženje kripto-novčanika, kako u desktop aplikacijama tako i kroz ekstenzije pregledača. Podržane komande obuhvataju i ažuriranje malvera, kao i uklanjanje mehanizama trajnosti.
Važan tehnički element je pristup nalik EtherHiding-u: umesto da C2 adresa bude fiksirana u samom implantatu, ChainScript koristi Polygon pametni ugovor kao spoljašnji resolver za aktivnu WebSocket infrastrukturu. Operater tako može da preusmeri zaražene uređaje na novu infrastrukturu, dok implantat i postupak ponovnog povezivanja ostaju isti.
ClickFix kampanje šire površinu napada
Ovaj model otežava detekciju zasnovanu samo na indikatorima kompromitacije i uklapanje u širi obrazac ClickFix zloupotreba. U istom periodu kompromitovan je verifikovani Reddit nalog HBO Max-a, u/hbomax, koji je tokom 48 sati sredinom septembra 2026. prikazao 108 zlonamernih oglasa. Aktivnost nazvana PasteSwitch ciljala je Windows i macOS uređaje.
Na macOS-u su oglasi isporučivali MacSync, Atomic macOS Stealer i lažne aplikacije za kripto-novčanike koje kradu fraze za oporavak. Windows grana distribuirala je Amatera Stealer, kao i clippere AnimateClipper i ZigClipper. Dodatne kampanje koriste lažna Codex preuzimanja, Google Sites stranice i komande koje korisnik ručno unosi u Terminal.
Širi kontekst pruža ClickFix lanci oslonjeni na poverenje korisnika kroz primere u kojima se ClickFix lanci oslanjaju na privid legitimnih radnji korisnika. Za poslovanje je praktičan zaključak da kontrole treba usmeriti na pokretanje MSI paketa, msiexec.exe, skrivene PowerShell i VBScript procese, nove zakazane zadatke i neuobičajene WebSocket veze, uz obuku zaposlenih da ne izvršavaju komande ili instalatere sa neproverenih stranica.