


Захваченный аккаунт HBO Max на Reddit использовали для ClickFix-атак
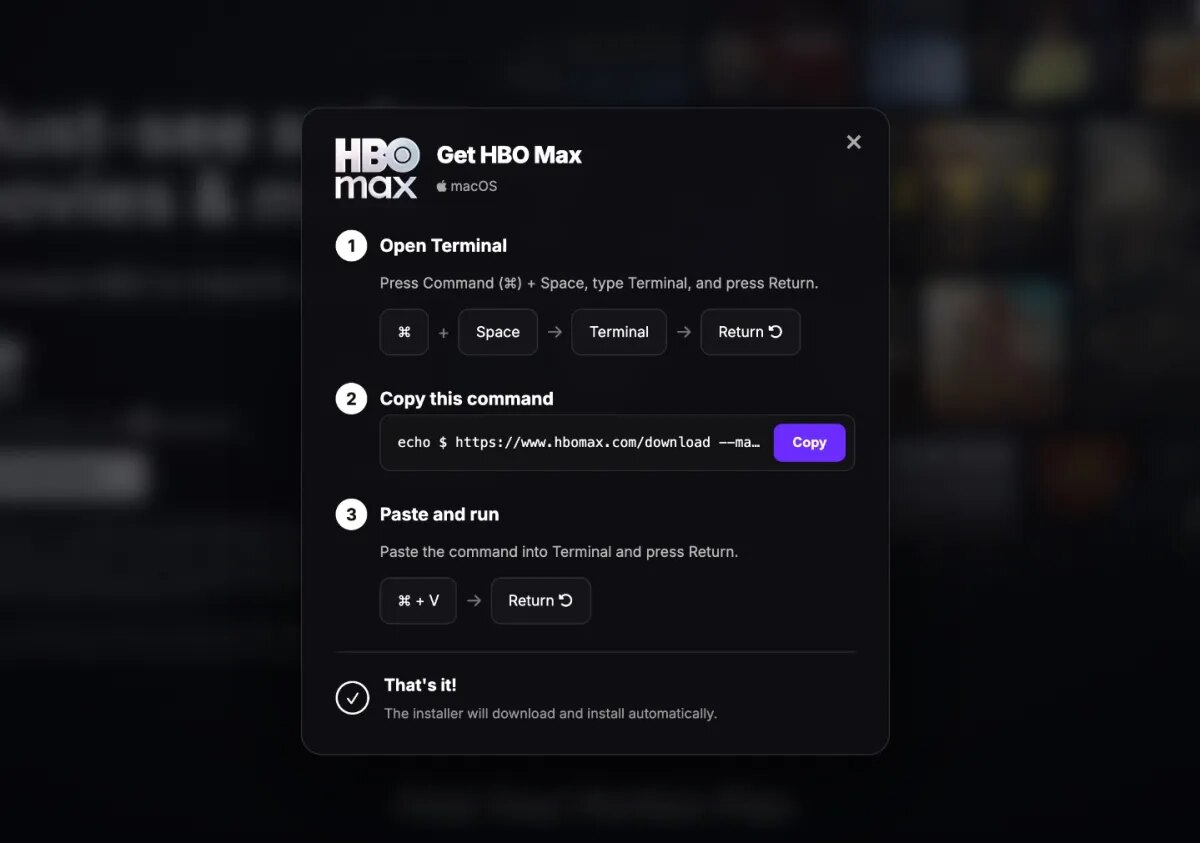
Исследователи Hudson Rock выявили кампанию ClickFix, в которой злоумышленники скомпрометировали официальный аккаунт HBO Max на Reddit и разместили через него сотни поддельных объявлений. Реклама вела на страницу, имитирующую HBO Max, где пользователям Windows и macOS показывали ложную CAPTCHA-проверку и предлагали выполнить команду в терминале.
После запуска такой команды на устройстве устанавливается вредоносная программа для кражи данных. Она может сразу получить пароли, доступ к уже авторизованным аккаунтам и криптокошелькам. Сколько пользователей перешли по объявлениям и сколько устройств было скомпрометировано, не установлено.
Как работает ClickFix
ClickFix использует привычный вид антибот-проверок. Посетитель нажимает на элемент, похожий на CAPTCHA или флажок подтверждения, после чего получает инструкцию скопировать строку и вставить её в командную оболочку, чтобы продолжить работу с сайтом.
На Windows инструкция может направить пользователя в Command Prompt или PowerShell, на macOS — в Terminal. Нажатие Enter фактически запускает команду с правами самого пользователя. Поэтому жертва сама выполняет действие, которое устанавливает стилер, хотя считает, что проходит проверку.
Почему поддельная реклама опасна
В этой кампании приманка размещалась с официального аккаунта бренда на Reddit, поэтому объявления могли выглядеть достовернее обычной вредоносной рекламы. Warner Brothers Discovery, владеющая HBO, и Reddit не ответили на запросы о комментарии.
Использование терминала осложняет защиту: часть средств безопасности может не остановить цепочку, когда команду вручную запускает сам пользователь. При этом разработчики действительно могут работать с однострочными командами, однако для большинства сотрудников запуск Command Prompt, PowerShell или Terminal по инструкции веб-страницы не является нормальным сценарием.
Что проверить организациям
Исследователь Кевин Бомонт отмечает, что компании с парком Windows-устройств могут централизованно ограничить доступ к командным оболочкам в домене, если он не требуется пользователям. Для macOS Ars Technica упоминает BlockBlock как инструмент, способный защищать от атак, которые пытаются заставить владельца Mac самостоятельно выполнить вредоносное действие.
Контекст таких схем дополняют ClickFix-атаки на macOS со стилером и выводом криптоактивов с распространением стилера и выводом криптоактивов на macOS. Практический вывод для бизнеса прост: в инструкциях по безопасности стоит отдельно закрепить правило — настоящая CAPTCHA не просит копировать команды в терминал, а доступ к таким инструментам следует выдавать только тем, кому он необходим для работы.