


ClickFix oglasi na Redditu zloupotrebili kompromitovani HBO Max nalog
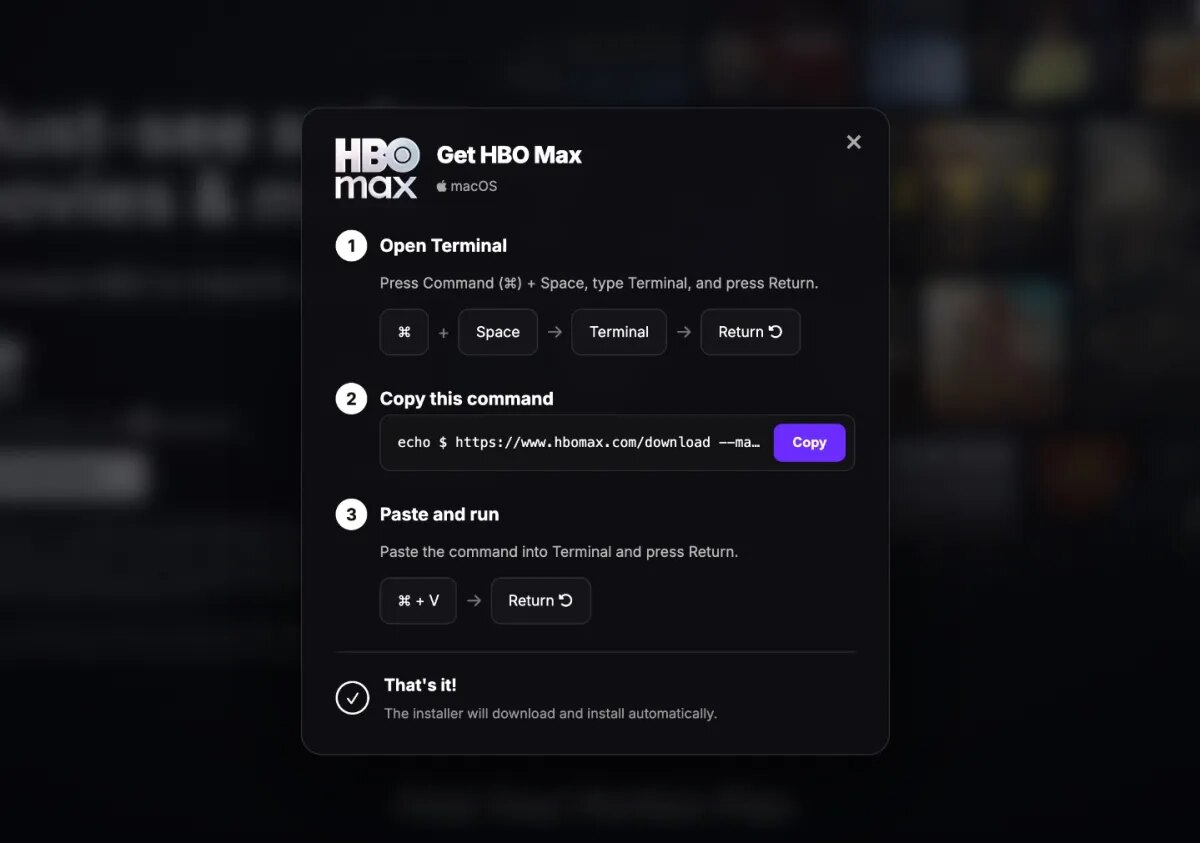
Bezbednosni istraživači Hudson Rock otkrili su kampanju ClickFix napada u kojoj su preko kompromitovanog zvaničnog HBO Max naloga na Redditu objavljene stotine lažnih oglasa. Oglasi su vodili na stranicu koja liči na HBO Max i ciljaju korisnike Windowsa i macOS-a, dok broj klikova i uspešno kompromitovanih uređaja nije objavljen.
Kako korisnik sam pokreće infekciju
ClickFix stranica prikazuje poruku nalik CAPTCHA proveri ili polju za potvrdu da posetilac nije bot. Nakon klika korisnik dobija navodno uputstvo za proveru koje traži da kopira i nalepi tekstualnu komandu u Windows Command Prompt, PowerShell ili macOS Terminal.
Kada korisnik potvrdi komandu, na uređaj se odmah instalira malver za krađu podataka. On može preuzeti lozinke, pristup već prijavljenim nalozima i kripto-novčanicima. Suština prevare je u tome što se izvršavanje ne odvija kroz tipično preuzimanje fajla, već korisnik pokreće komandu direktno u sistemskom terminalu.
Takav tok može otežati otkrivanje delu antivirusnih i bezbednosnih alata. Dok je upotreba kratkih komandi u terminalu uobičajena među programerima, za većinu krajnjih korisnika nije uobičajeno da CAPTCHA ili oglas traže rad u komandnoj liniji.
Kompromitovan nalog kao kanal distribucije
Napadači su zloupotrebili verodostojnost postojećeg naloga i izgled poznatog servisa kako bi oglasima dali privid legitimnosti. Warner Bros. Discovery, vlasnik HBO-a, kao ni Reddit nisu odgovorili na zahtev za komentar, a nije poznato kako je zvanični nalog kompromitovan.
Ovaj obrazac se nadovezuje na slučajeve u kojima ClickFix mamci na macOS-u za krađu podataka pokazuje da ClickFix mamci na macOS-u mogu služiti za širenje kradljivaca podataka i krađu kriptoaktive.
Mere za organizacije i korisnike
Organizacije koje upravljaju većim brojem Windows računara mogu ograničiti pristup Command Promptu i PowerShellu na nivou domena, kada poslovni zahtevi to dozvoljavaju. Time se smanjuje prostor za zloupotrebu komandnih alata kroz socijalni inženjering.
Za macOS je naveden BlockBlock kao alat koji može pomoći u odbrani od napada koji navode korisnika da sam izvrši štetnu radnju. Najpraktičnije pravilo za zaposlene ostaje jednostavno: CAPTCHA, oglas ili stranica za prijavu ne treba da traže kopiranje komande u terminal. Takav zahtev treba prekinuti i prijaviti bezbednosnom timu kao mogući incident.