


WordPress устранил Click2Shell, позволяющую навязать установку темы
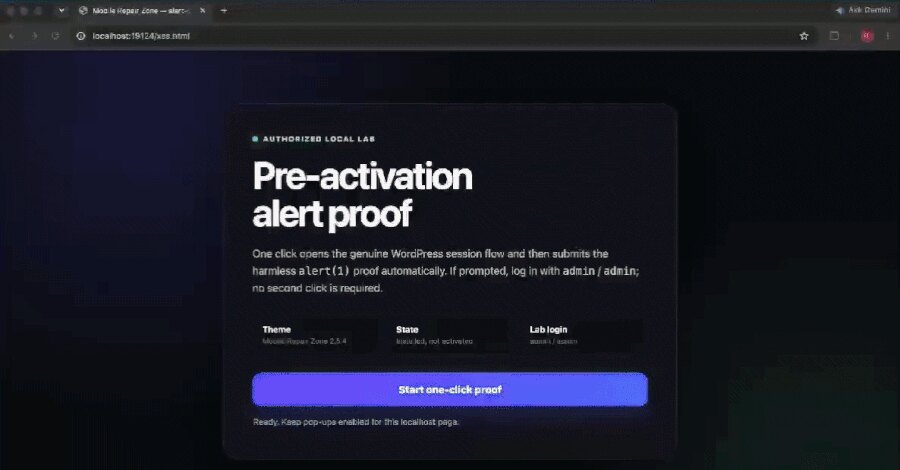
WordPress выпустил обновление 7.1.1, устраняющее уязвимость Click2Shell: специально сформированная ссылка могла заставить браузер авторизованного администратора установить тему из официального каталога WordPress.org без нажатия кнопки Install. Исследователи pwn.ai оценили ошибку принудительной установки в 7,1 балла CVSS, а продемонстрированную цепочку с выполнением кода на сервере — в 9,6 балла.
Как работала принудительная установка
Атака требовала, чтобы администратор WordPress уже вошёл в систему и открыл ссылку злоумышленника. Каталог WordPress.org воспринимал параметр ссылки как обычное имя темы и возвращал существующую тему, но браузер повторно использовал исходное значение вместе со знаками пунктуации в коде выбора элемента страницы.
Добавленные в ссылку символы перенаправляли этот код к кнопке установки, после чего штатный скрипт WordPress нажимал её. Сеанс администратора предоставлял необходимые права и защитный токен, поэтому атакующему не требовалось получать их самостоятельно.
Установленная тема оставалась неактивной, а внешний вид сайта не менялся. Это снижало заметность инцидента, но сама по себе ошибка ядра не позволяла загрузить произвольный ZIP-архив: она устанавливала реальную тему, выбранную из каталога WordPress.org.
От установки темы к выполнению кода
Для запуска кода на сервере pwn.ai соединила Click2Shell со второй, независимой уязвимостью в теме Mobile Repair Zone. При создании предпросмотра в инструменте Customizer WordPress может загрузить PHP-код темы ещё до её активации.
В исследованной теме фоновый обработчик получал из запроса веб-адрес, скачивал пакет и выполнял его код без проверки прав посетителя и защитного токена. В такой конфигурации принудительная установка становилась первым этапом критической цепочки.
Контекст подобных рисков дают массовые атаки на WordPress и Joomla: массовые атаки на WordPress и Joomla показывают, почему уязвимости CMS требуют оперативного контроля обновлений. При этом Click2Shell не связана с раскрытой в июле проблемой wp2shell, которая не требует ни входа в систему, ни перехода по ссылке.
Что должны сделать владельцы сайтов
WordPress исправил проблему в версии 7.1.1 и выпустил обновления для поддерживаемых веток вплоть до 4.7. Затронутыми названы версии с 6.0 до релизов, предшествующих исправлению. Автоматически обновляемые сайты должны получить патч самостоятельно.
Отдельного обходного решения WordPress и pwn.ai не предложили. Подтверждений эксплуатации Click2Shell в реальных атаках нет, однако организациям следует установить 7.1.1 либо соответствующий патч для используемой ветки, а также внимательно ограничивать доступ к административным учётным записям. Обновление ядра закрывает показанную цепочку независимо от выбранной темы.