


WordPress 7.1.1 otklanja Click2Shell prisilnu instalaciju tema
WordPress je 17. septembra objavio bezbednosnu verziju 7.1.1, koja ispravlja propust Click2Shell. Posebno oblikovan link koji otvori već prijavljeni administrator mogao je da pokrene instalaciju teme iz zvaničnog direktorijuma WordPress.org bez klika na dugme Install. Istraživači kompanije pwn.ai osnovni propust ocenili su ocenom 7,1 po CVSS-u, dok je demonstrirani lanac sa dodatnom greškom u temi ocenjen sa 9,6.
Kako dolazi do prisilne instalacije
Problem nastaje jer WordPress.org direktorijum tema i kod u administratorskom pregledaču isti URL tumače na različite načine. Direktorijum vrednost prepoznaje kao ime legitimne teme i vraća odgovarajući rezultat, dok administratorski pregled ponovo koristi originalni tekst URL-a u kodu za izbor stavke na stranici.
Dodatni znakovi u URL-u mogu usmeriti taj kod na dugme za instalaciju, nakon čega WordPressova skripta pokreće klik. Napadač ne mora da poseduje administratorske dozvole niti bezbednosni token, jer ih aktivna sesija prijavljenog administratora već obezbeđuje.
Instalirana tema ostaje neaktivna, zbog čega se izgled sajta ne menja i incident može proći neprimećeno. Sam osnovni propust ne prihvata proizvoljni ZIP arhiv teme: može da instalira samo postojeću temu koju napadač odabere iz WordPress.org direktorijuma.
Od instalacije teme do izvršavanja koda
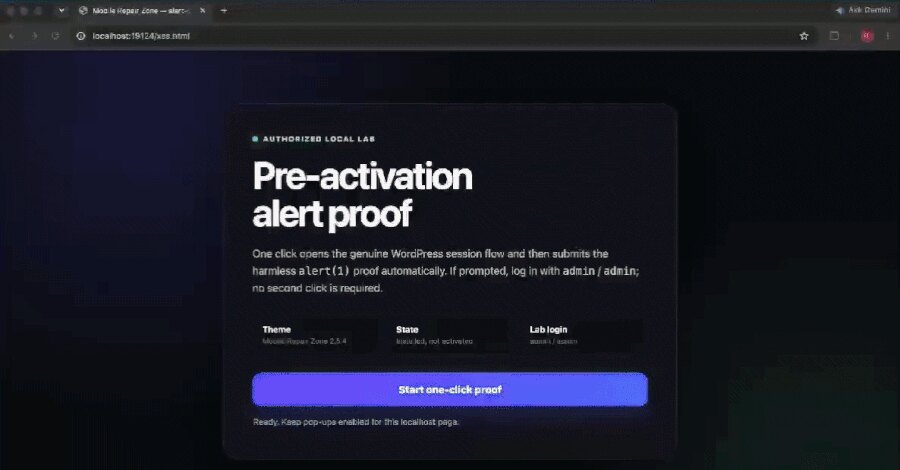
Za izvršavanje napadačevog koda na serveru potreban je još jedan, nezavisan propust u temi koja je prisilno instalirana. pwn.ai je lanac prikazao koristeći temu Mobile Repair Zone. Njena pozadinska rutina preuzimala je adresu iz zahteva, zatim paket sa te adrese i pokretala njegov kod bez provere ovlašćenja korisnika ili bezbednosnog tokena.
Rizik dodatno povećava način rada Customizer alata: pri izradi pregleda WordPress može učitati PHP kod teme i pre njenog aktiviranja. U širem kontekstu masovni napadi na WordPress sisteme pokazuje da kompromitovani WordPress sistemi ostaju česta meta masovnih napada, ali za Click2Shell nema potvrde da je iskorišćen u stvarnim napadima.
Šta treba uraditi
WordPress je potvrdio da se propust odnosi na izdanja od verzije 6.0 do verzija neposredno pre zakrpe, a bezbednosna ažuriranja dostupna su i za podržane grane unazad do 4.7. CVE oznaka još nije dodeljena. Automatski ažurirani sajtovi trebalo bi da zakrpu dobiju sami, dok ostali treba da instaliraju 7.1.1 ili odgovarajuće ažuriranje svoje podržane grane.
Nisu objavljene posebne mere za ublažavanje rizika kada trenutno ažuriranje nije moguće, a napad ipak zahteva da administrator otvori napadačev link dok je prijavljen. Praktičan poslovni zaključak je da ažuriranje jezgra WordPressa treba tretirati kao prioritet, uz smanjenje izloženosti administratorskih naloga nepouzdanim linkovima dok se zakrpa ne primeni.