


Активные атаки используют обход JWT в WSO2 API Manager
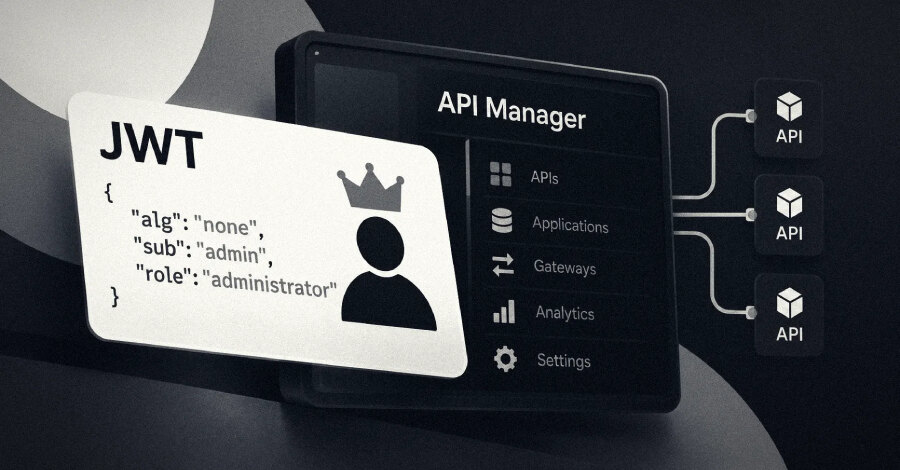
В продуктах WSO2 активно пытаются эксплуатировать критическую уязвимость CVE-2026-5430, позволяющую обойти аутентификацию JWT с помощью поддельного токена. WatchTowr 13 сентября 2026 года зафиксировала в своей сети honeypot токены с заранее встроенными правами администратора. WSO2 оценивает проблему в 9,8 балла из 10 по CVSS.
Какие продукты затронуты
Ошибка связана с некорректной проверкой криптографической подписи. По описанию WSO2, механизм JWT может принять токен, подписанный неподдерживаемым алгоритмом, что открывает несанкционированный доступ и создаёт риск компрометации административных учётных записей вплоть до захвата аккаунта.
Уязвимы WSO2 API Manager версий с 4.1.0 по 4.6.0, WSO2 API Control Plane 4.5.0 и 4.6.0, WSO2 Traffic Manager 4.5.0 и 4.6.0, а также WSO2 Universal Gateway тех же версий. Обнаружение и сообщение об ошибке WSO2 приписывает группе Hacktron Team.
Как выглядит сценарий атаки
Специалист watchTowr Йордан Ганчев объяснил, что сервис принимает JWT с алгоритмами, которые он не поддерживает, но всё равно одобряет такие токены. В наблюдавшихся попытках поддельный JWT, предположительно, применялся для доступа ко всем API-бэкендам и к связанным с ними учётным данным, consumer keys и секретам зарегистрированных приложений.
API Manager перехватывает API-запросы на пути к внутренним системам. Поэтому доступ к такому компоненту может дать атакующему возможность просматривать чувствительные данные при передаче и взаимодействовать с внутренними сервисами через инфраструктуру управления API.
Что выпустила WSO2
Для пользователей community-версий исправления опубликованы в двух pull request в репозиториях WSO2 carbon-apimgt и product-apim. Клиентам с WSO2 Support Subscription доступны обновления: для API Manager 4.6.0 — update level 21, для 4.5.0 — 57, для 4.4.0 — 72, для 4.3.0 — 108, для 4.2.0 — 197 и для 4.1.0 — 257.
Также WSO2 выпустила соответствующие уровни обновлений для API Control Plane, Traffic Manager и Universal Gateway. Поскольку попытки эксплуатации уже наблюдаются, организациям стоит без промедления сопоставить используемые версии с перечнем затронутых продуктов, установить доступные исправления и проверить события JWT-аутентификации на признаки поддельных административных токенов.