


Aktivni napadi koriste JWT propust u WSO2 API Manageru
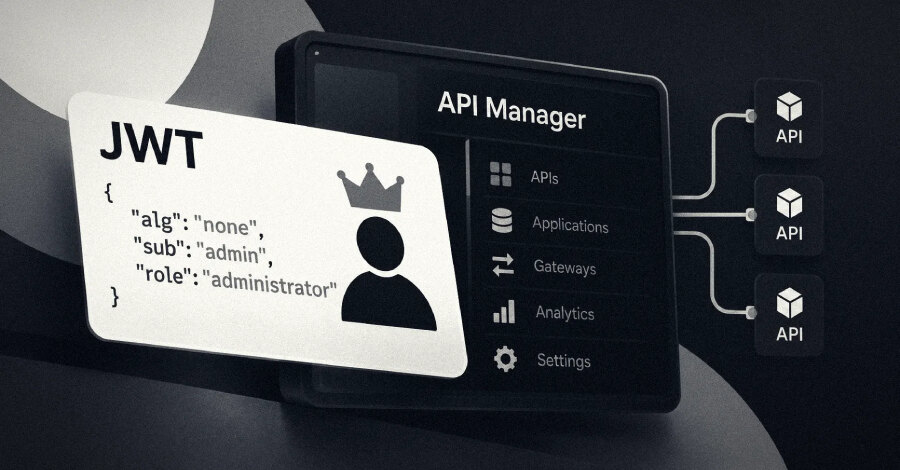
watchTowr je registrovao aktivne pokušaje zloupotrebe ranjivosti CVE-2026-5430 u platformi WSO2 API Manager. Propust ima CVSS ocenu 9,8 od 10 i omogućava zaobilaženje JWT autentikacije pomoću krivotvorenih tokena sa ugrađenim administratorskim privilegijama. Pogođene su verzije WSO2 API Managera od 4.1.0 do 4.6.0, kao i određena izdanja API Control Plane, Traffic Managera i Universal Gatewaya.
Ranjivost je otkrio i prijavio Hacktron Team. WSO2 je u savetu objavljenom u maju 2026. naveo da se JWT autentikacija može zaobići kada je token potpisan nepodržanim algoritmom, što može omogućiti neovlašćen pristup, kompromitovanje administratorskih naloga i potpuno preuzimanje naloga.
Zašto su API platforme posebno izložene
Problem nastaje zato što servis prihvata tokene potpisane algoritmima koje ne podržava, a zatim ih ipak odobrava. watchTowr je u svojoj honeypot mreži 13. septembra 2026. zabeležio JWT tokene sa unapred postavljenim administratorskim ovlašćenjima, što ukazuje na pokušaje eksploatacije u stvarnim okruženjima.
U posmatranim pokušajima krivotvoreni tokeni mogli bi da posluže za pristup svim API pozadinskim krajnjim tačkama, njihovim kredencijalima, potrošačkim ključevima i tajnama registrovanih aplikacija. Kako je API platforma postavljena između zahteva i internih sistema, kompromitovanje takvog sloja može napadaču otvoriti put ka podacima u tranzitu i internim servisima.
Pogođeni proizvodi i dostupne ispravke
WSO2 API Control Plane 4.6.0 i 4.5.0, WSO2 Traffic Manager 4.6.0 i 4.5.0, kao i WSO2 Universal Gateway 4.6.0 i 4.5.0 obuhvaćeni su upozorenjem. Za WSO2 API Manager pogođene su verzije 4.1.0, 4.2.0, 4.3.0, 4.4.0, 4.5.0 i 4.6.0.
Ispravke su dostupne kroz dva WSO2 pull zahteva za korisnike zajednice, dok pretplatnici na WSO2 podršku mogu da pređu na odgovarajuće nivoe ažuriranja. Za API Manager to uključuje nivo 21 za 4.6.0, 57 za 4.5.0, 72 za 4.4.0, 108 za 4.3.0, 197 za 4.2.0 i 257 za 4.1.0.
Praktičan prioritet za organizacije
Timovi treba bez odlaganja da utvrde da li koriste pogođene WSO2 komponente, provere instalirane verzije i primene odgovarajuće ispravke. Pošto su pokušaji zloupotrebe već zabeleženi, ažuriranje API sloja postaje neposredan korak za smanjenje rizika od neovlašćenog administratorskog pristupa, izlaganja tajni aplikacija i kretanja napadača ka internim sistemima.