


Napadi na Citrix NetScaler stvaraju superuser naloge i skrivaju web školjke
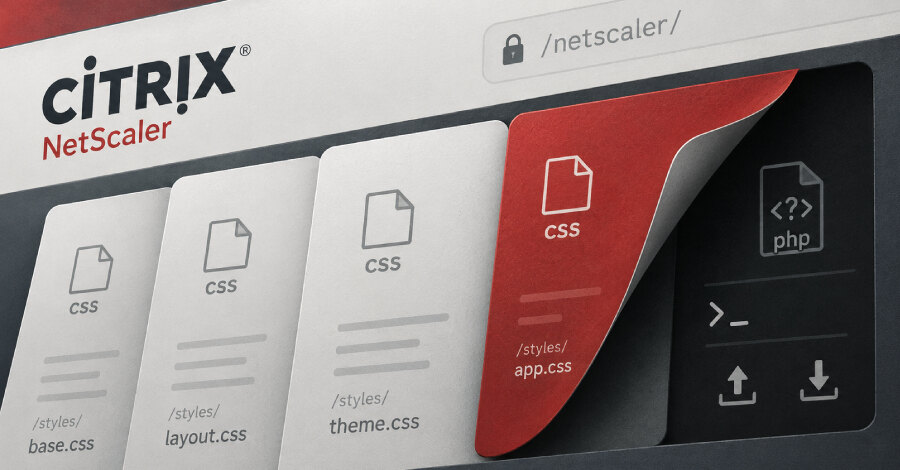
Napadači iskorišćavaju kritičnu ranjivost CVE-2026-88771 u uređajima Citrix NetScaler ADC i NetScaler Gateway, sa CVSS ocenom 9,5, za izvršavanje proizvoljnih komandi bez autentikacije. Tim LevelBlue THOR registrovao je u više korisničkih okruženja zlonamerne događaje autentikacije, postavljanje web školjki i pokušaje prikupljanja konfiguracionih podataka.
Reč je o propustu nepravilne validacije ulaza. Napadač bez prijave može da izvršava komande, a uočeni podaci za autentikaciju sadržali su varijante nizova pitboss i NSPPE, povezane sa eksploatacijom CVE-2026-88771.
Aktivnost prevazilazi proveru ranjivosti
Posmatrane komande nisu se svodile na jednostavnu potvrdu izvršavanja, poput komande whoami. Zabeleženi su pokušaji preuzimanja dodatnih payload-a alatima curl i wget, kao i izdvajanje i priprema NetScaler konfiguracionih podataka za slanje na spoljne servere.
Jedan payload, Python skripta main.py, pokušava da uspostavi povratnu školjku prema adresi 45.141.21[.]130 preko TCP porta 443. Skripta takođe pronalazi procese povezane sa putanjom /var/python/bin/customsnmpd i nasilno ih prekida komandom kill -9.
Superuser nalog i prikrivena PHP web školjka
Perl skripta update_c08937.pl menja datoteku /flash/nsconfig/ns.conf kako bi napravila lokalni nalog sec_monitor sa ulogom superuser. Zatim arhivira direktorijum /flash/nsconfig u datoteku /tmp/update_result_3567cs.tgz i pokušava da je pošalje na udaljeni server, čime konfiguracija uređaja postaje cilj prikupljanja.
Skripta potom briše arhivu i samu sebe radi smanjenja tragova na disku. Menja dozvole za /bin/sh na 6555 i postavlja PHP web školjku na putanju /var/netscaler/logon/LogonPoint/.local_journal, namenjenu udaljenom izvršavanju komandi i prenosu datoteka.
Posebno je važno što payload menja /etc/httpd.conf da omogući izvršavanje PHP-a i mapira web školjku na URL-ove koji liče na legitimne NetScaler CSS resurse. Takvo prikrivanje može otežati razlikovanje kompromitovanog sadržaja od uobičajenih zahteva prema interfejsu uređaja.
Praktični prioriteti za organizacije
CVE-2026-88771 i CVE-2026-88772 objavljeni su nakon upozorenja holandskog NCSC-NL organizacijama u Holandiji o aktivnoj eksploataciji, uz preporuku da ugase uređaje. Mandiant Consulting i Google Threat Intelligence Group su dan kasnije saopštili da su napadi preko CVE-2026-88772 pogodili desetine organizacija i isporučivali PHP web školjke, uključujući WHIPSHOT, kao i Python tuneler SLAPSHOT.
Poslovni prioritet je hitno utvrditi da li su NetScaler ADC i Gateway uređaji izloženi, pregledati događaje autentikacije i promene u konfiguracionim datotekama, te proveriti neuobičajene izlazne veze i datoteke na navedenim putanjama. Nalazi poput naloga sec_monitor, izmena HTTP konfiguracije ili CSS-nalik putanja zahtevaju tretman incidenta, jer ukazuju na posteksploatacionu aktivnost, a ne samo na neuspešan pokušaj napada.