


Cling botnet koristi STUN za prikriveno upravljanje zaraženim uređajima
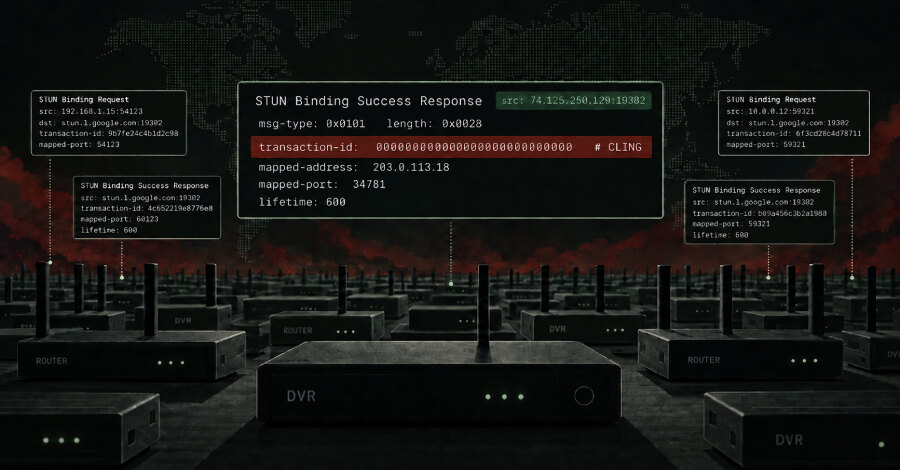
Nozomi Networks je od oko 5. septembra 2026. registrovao porast pokušaja iskorišćavanja kritične ranjivosti CVE-2021-35394, sa CVSS ocenom 9,8, u Realtek Jungle SDK-u. Deo aktivnosti isporučuje botnet Cling, koji za komandno-upravljačku komunikaciju koristi saobraćaj nalik protokolu STUN i cilja uređaje kao što su ruteri i DVR sistemi.
Ranjivost u Realtek Jungle SDK-u je već zakrpljena, ali zabeleženi pokušaji pokazuju da nezaštićeni ili neažurirani uređaji ostaju meta. Posebnost Cling-a nije novi način širenja, već korišćenje uobičajenog ponašanja STUN-a da bi komunikacija botneta bila manje uočljiva u mrežnom nadzoru.
STUN kao maska za komandni kanal
STUN, odnosno Session Traversal Utilities for Network Address Translation, standardizovani je protokol koji uređajima iza NAT-a ili zaštitnog zida pomaže pri uspostavljanju komunikacije u realnom vremenu. Cling šalje STUN Binding Request na unapred definisanu listu od 13 STUN servera približno svakih pet sekundi.
U zahtevima postavlja transaction ID na nule, umesto na slučajnu vrednost predviđenu specifikacijom. Posle odgovora beleži spolja vidljive portove, zatim svakom serveru šalje prilagođenu UDP registracionu poruku sa tim portovima i oznakom načina infekcije, poput realtek.selfrep ili selfrep.router.
Komande operatora stižu u UDP paketima kodiranim u polju STUN transaction ID. Većina registracionih poruka ne prati STUN specifikaciju i legitimni serveri ih odbacuju. Nozomi Networks je, međutim, naveo da je jedan od 13 servera vratio nulti transaction ID umesto vrednosti iz zahteva, što ukazuje na infrastrukturu prilagođenu saobraćaju ovog botneta.
Širenje, postojanost i raspoložive komande
Analizirani uzorak sadrži logiku za iskorišćavanje više ranjivosti komandne injekcije i udaljenog izvršavanja koda na ruterima i DVR uređajima različitih proizvođača. Među njima su CVE-2014-8361 u Realtek SDK-u, CVE-2016-10372 za Eir D1000, CVE-2016-20016 za MVPower CCTV DVR, CVE-2023-26801 za LB-LINK rutere, CVE-2023-41011 za FiberHome SR1041F i China Mobile HG6543C4, CVE-2024-3721 za TBK DVR i CVE-2025-34037 za Linksys.
Cling proverava da li je već pokrenut vezivanjem soketa za port 33957 uz SO_REUSEADDR. Zatim se kopira u /root/.cling i /usr/local/bin/.cling, a izvršne datoteke dodaje u konfiguracije SysV i BusyBox init sistema. Alternativno, može pronaći binarni program wget, premestiti original i zameniti ga svojim kodom, pa se pokreće kada legitimni proces pozove wget.
Operater može narediti rekurzivno skeniranje i širenje, pokretanje ili zaustavljanje TCP tunela i proksija, kao i DoS napad na zadatu metu tokom određenog vremena. Za poslovna okruženja prioritet je evidentiranje uređaja zasnovanih na Realtek SDK-u, primena dostupnih zakrpa i provera neočekivanih izmena init konfiguracije ili wget binarne datoteke, uz nadzor STUN saobraćaja koji odstupa od standardnog ponašanja.