


Ponovno aktiviranje GitHub Actions vratilo Mini Shai-Hulud rizik
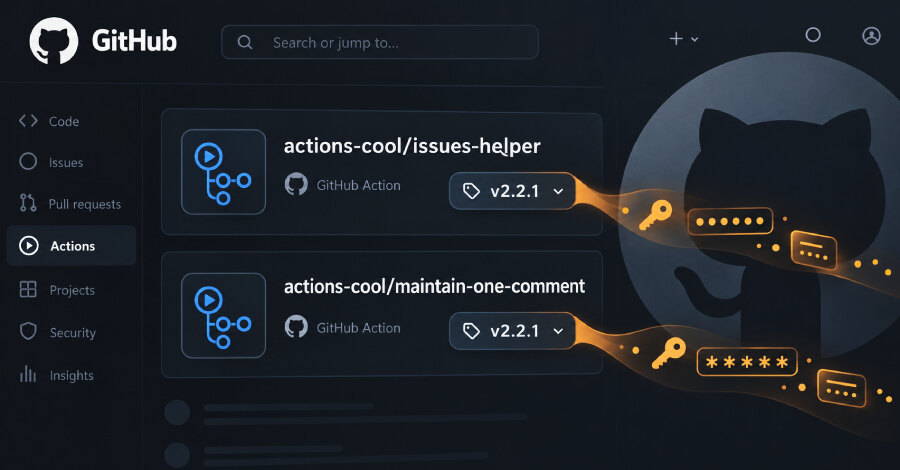
Dve kompromitovane GitHub Actions, actions-cool/issues-helper i actions-cool/maintain-one-comment, ponovo su postale dostupne 16. septembra 2026, nakon što su bile povezane sa kampanjom Mini Shai-Hulud iz maja. Oznake njihovih izdanja i dalje su pokazivale na zlonamerni sadržaj unet 18. maja, zbog čega su radni tokovi koji koriste oznaku verzije pri narednom pokretanju ponovo preuzimali i izvršavali payload.
GitHub je potom drugi put onemogućio oba repozitorijuma. Pri pokušaju pristupa prikazuje se obaveštenje da je pristup onemogućen zbog kršenja uslova korišćenja. Nije poznato zašto su repozitorijumi ponovo bili dostupni niti kako je došlo do te promene statusa.
Stari zlonamerni sadržaj ponovo je postao izvršiv
Ove Actions su prvobitno kompromitovane 18. maja 2026. kako bi izvršavale kod za prikupljanje osetljivih akreditiva iz CI/CD tokova koji ih pokreću i slanje tih podataka na server pod kontrolom napadača. Aktivnost je povezana sa klasterom Mini Shai-Hulud zbog preklapanja domena za eksfiltraciju t.m-kosche[.]com sa domenom korišćenim u GitHub Actions tokovima i npm paketima iz ekosistema @antv.
Važan detalj je da za ponovno aktiviranje rizika nije bila potrebna nova objava koda niti izmena konfiguracije u repozitorijumima korisnika. Dovoljno je bilo da kompromitovani repozitorijumi ponovo postanu dostupni za preuzimanje, dok su postojeće oznake izdanja ostale vezane za zlonamerni sadržaj.
Zašto su oznake verzija problem u CI/CD lancu
Actions-cool alati automatizuju održavanje issue-a i komentara, uključujući zatvaranje neaktivnih prijava, proveru novootvorenih issue-a i ažuriranje jednog komentara bota. Tokovi koji ih pozivaju često se izvršavaju svakodnevno ili kada neko otvori issue ili pull zahtev. To znači da je payload u mnogim pogođenim repozitorijumima mogao da se pokrene tokom jednog dana od ponovne dostupnosti Actions.
Izloženi nisu radni tokovi koji su Action vezali za puni commit SHA verzije nastale pre 18. maja 2026. Takvo vezivanje uklanja zavisnost od trenutnog stanja izvornog repozitorijuma i promenljivih oznaka verzija, koje mogu ostati povezane sa kompromitovanim sadržajem.
Koraci za proveru i sanaciju
- Pronađite svaku referencu na pogođene Actions i tretirajte actions-cool/issues-helper@v2.2.1 kao kompromitovanu.
- Uklonite Actions ili ih vežite za poznato čist commit SHA koji prethodi 18. maju 2026.
- Rotirajte sve tajne koje su mogle biti dostupne pogođenim CI/CD tokovima.
- Pregledajte istoriju izvršavanja i proverite nova uspešna pokretanja nakon dužeg perioda neuspešnog postavljanja poslova.
- Proverite istoriju repozitorijuma zbog neočekivanih commit-a nakon 16. septembra 2026.
Za poslovanje, incident pokazuje da sigurnost CI/CD lanca ne zavisi samo od sadržaja sopstvenog workflow fajla: vezivanje eksternih Actions za provereni puni SHA, redovna provera zavisnosti i spreman postupak rotacije tajni ograničavaju posledice kada se kompromitovana komponenta ponovo učini dostupnom.