


Hapšenje u Amsterdamu u istrazi grupe ShinyHunters
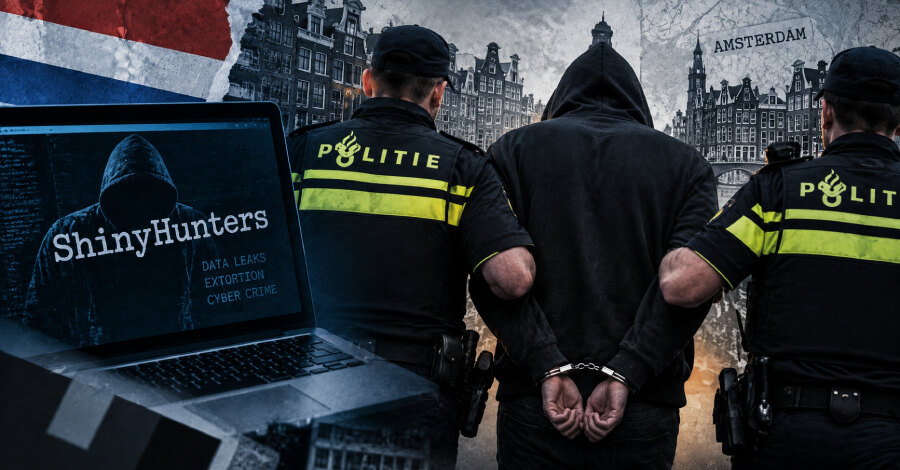
Holandska policija uhapsila je 24-godišnjeg muškarca iz Amsterdama u istrazi povezanoj sa grupom ShinyHunters, a njegovo pojavljivanje pred Okružnim sudom u Roterdamu očekuje se 29. septembra 2026. Nezavisni novinar Brian Krebs i DataBreaches.Net identifikovali su uhapšenog kao Pepijna van der Stapa, poznatog pod nadimkom Umbreon; DataBreaches.Net navodi da je uhapšen 15. septembra.
Politie Landelijke Opsporing en Interventies potvrdila je hapšenje, ali nije objavila dodatne detalje o sumnjama niti o predmetu istrage. Zbog toga javno dostupne informacije ne utvrđuju njegovu konkretnu ulogu u aktuelnom slučaju.
Veza sa ranijim slučajevima krađe podataka
Van der Stap je već bio priveden 2023. zbog uloge u nizu krađa podataka i iznuda. Te godine je objavljeno i da je radio u kompaniji Hadrian i volontirao u Dutch Institute for Vulnerability Disclosure, poznatom kao DIVD.
U izjavi za DataBreaches.Net iz juna 2023, opisao je da su mu zakoniti poslovi smanjili obim nezakonitih aktivnosti, ali i pojačali strah od otkrivanja. Na LinkedIn profilu je naveden kao rukovodilac ofanzivne bezbednosti u holandskoj kompaniji Neo Security, uz navod da iskustvo sa obe strane bezbednosnog rada treba koristiti za izgradnju i zaštitu, a ne za narušavanje sistema.
Napad na FBI portal i način zaobilaženja zaštite
Vest o hapšenju stiže dok ShinyHunters preuzima odgovornost za kompromitovanje američkog FBI portala za prijave za posao, apply.fbijobs.gov. Grupa tvrdi da je preuzela terabajte osetljivih podataka sa tog sistema.
ShinyHunters je prvo saopštio da je za neovlašćen pristup iskoristio novu zero-day ranjivost u Oracle PeopleSoftu. Naknadna procena, međutim, ukazuje da je grupa koristila trik sa URL kodiranjem kako bi zaobišla pravila veb aplikacionog zaštitnog zida namenjena ublažavanju ranjivosti CVE-2026-35273.
Šta organizacije mogu da provere
Ovaj slučaj pokazuje zašto se odbrana veb aplikacija ne sme zasnivati samo na pojedinačnom WAF pravilu. Različiti oblici kodiranja zahteva mogu promeniti način na koji zaštitni sloj i sama aplikacija tumače isti unos.
- Proverite da li WAF i aplikacija dosledno normalizuju URL zahteve.
- Pratite zakrpe i ublažavanja za CVE-2026-35273 u okruženjima koja koriste Oracle PeopleSoft.
- Ograničite i nadzirite pristup sistemima koji obrađuju prijave, identitete i druge osetljive podatke.
Praktičan poslovni zaključak je da kontrolu URL kodiranja, ažuriranje zaštitnih pravila i nadzor pristupa treba tretirati kao povezane mere, jer slaba tačka u njihovom usklađivanju može otvoriti put do podataka velike vrednosti.