


Anthropic širi Claude pristup bezbednosnim timovima
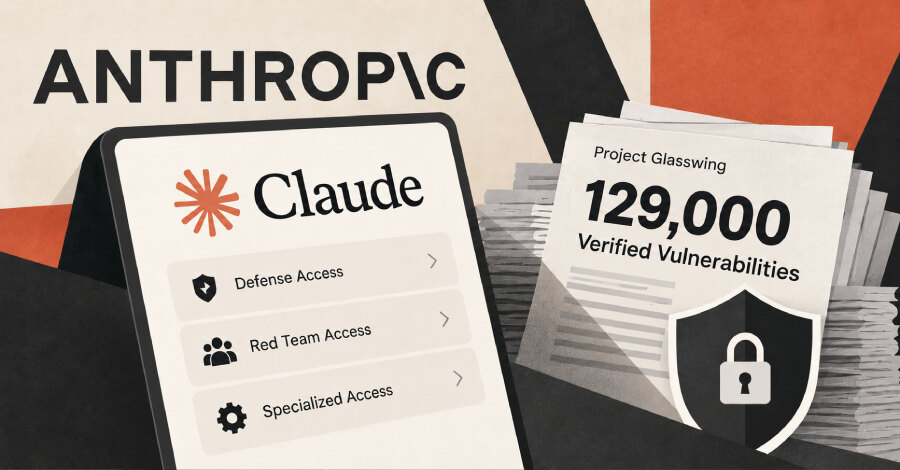
Anthropic je proširio program pristupa svojim AI modelima za proverene stručnjake za sajber-bezbednost, dok je inicijativa Project Glasswing između aprila i jula 2026. potvrdila najmanje 129.000 softverskih ranjivosti. Kompanija navodi da je dodatnim skeniranjem otvorenog koda od aprila do oktobra potvrdila još 5.500 propusta, a više od 33.000 ukupno ocenila kao kritične ili visoke ozbiljnosti.
Ažurirani program nosi naziv Cyber Verification Program, odnosno CVP. Dostupan je organizacijama i timovima koji prolaze proveru, a obuhvata Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 i buduće modele kompanije.
Tri nivoa pristupa za različite bezbednosne zadatke
Defense Access namenjen je odbrambenim poslovima, uključujući odgovor na incidente, reverzno inženjerstvo malvera, analizu i validaciju ranjivosti. Red Team Access dodaje autorizovano penetraciono testiranje i red-teaming uz iste odbrambene slučajeve upotrebe.
Specialized Access ima najmanje zaštitnih ograničenja i predviđen je za ograničen broj potvrđenih organizacija ovlašćenih da testiraju bezbednosne sisteme. Anthropic ovaj raspored objašnjava dvostrukom namenom naprednih sajber-sposobnosti: isti alati mogu pomoći u zaštiti sistema, ali mogu biti i zloupotrebljeni.
Rezultati testiranja i granice broja otkrivenih propusta
U evaluaciji CyScenarioBench, zaštitne mere su u nivou Defense Access za Claude Opus 5.5 blokirale 46 od 50 zadataka. Red Team Access na istom modelu nije blokirao nijedan zadatak i završio je 34 od 50, što odgovara stopi izvršavanja bez primenjenih zaštitnih mera. Bez CVP pristupa, svih 50 zadataka bilo je blokirano već na prvom upitu.
Anthropic smatra da rezultati omogućavaju širu dostupnost naprednih sajber-mogućnosti braniocima, uz kontrolisan pristup. Istovremeno, kompanija kaže da je broj iz Glasswinga verovatno potcenjen, jer potiče iz ankete samo dela partnera, te procenjuje da bi stvarni uticaj mogao biti najmanje pet puta veći.
Prioritet ostaje procena stvarnog rizika
Analiza istraživača Patricka Garrityja iz VulnChecka obuhvatila je 300 ranjivosti koje su pronašli Anthropic ili Project Glasswing. Aktivna zloupotreba zabeležena je kod dve, odnosno 0,67 odsto: CVE-2026-26980, SQL injection propusta u Ghost CMS-u, i CVE-2026-61500, propusta za falsifikovanje sesije u Rejetto HTTP File Serveru.
Među tih 300 propusta, 39 je klasifikovano kao kritično, 141 kao visoko, 81 kao srednje, a 18 kao nisko ozbiljno. Zato veći obim automatskog pronalaženja grešaka ne znači da je svaka greška podjednako iskoristiva ili jednako važna za napadače.
Dodatnu opreznost nalažu nalazi Veracodea: približno 44 odsto zadataka generisanja koda uz AI u njihovim testovima uvelo je rizičnu bezbednosnu ranjivost, a prosečna prolaznost bezbednosnih provera među modelima iznosila je 56 odsto. U tom kontekstu, slučaj u kome su istraživači kompromitovali OpenAI pomoću istraživači kompromitovali OpenAI pomoću Claudea pokazuje zašto napredne modele treba uključivati u kontrolisane tokove rada, sa autorizacijom, nezavisnom proverom nalaza i jasnim određivanjem prioriteta za zakrpljivanje.